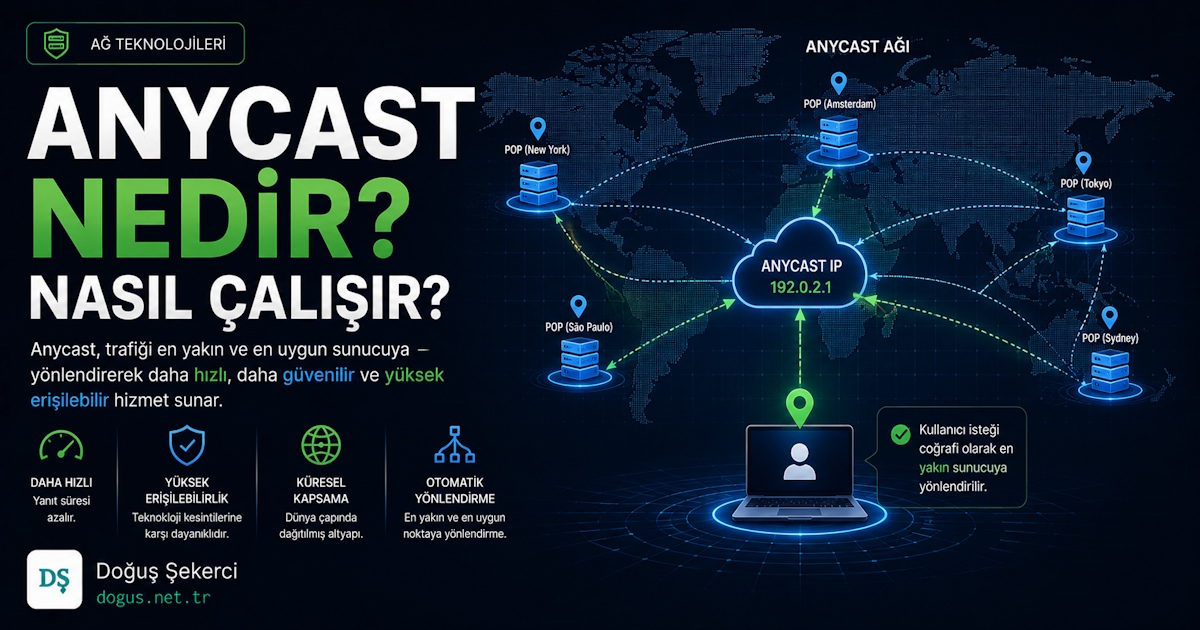
Bir IP adresinin dünyanın farklı noktalarında aynı anda çalıştığını düşünün. Kullanıcı hangi lokasyona daha yakınsa, trafik otomatik olarak oraya yönlenir. Anycast Nedir sorusunun pratik cevabı tam olarak burada başlar: daha hızlı erişim, daha dayanıklı altyapı ve daha akıllı trafik yönlendirme.
Anycast Nedir
Anycast, aynı IP adresinin birden fazla fiziksel veya sanal lokasyonda duyurulmasıdır. Kullanıcının isteği, ağ yönlendirme protokolleri sayesinde genellikle en yakın veya en uygun noktaya gider. Böylece tek bir IP ile dağıtık, hızlı ve hata toleranslı bir servis mimarisi kurulabilir.
Klasik ağ mimarisinde bir IP adresi çoğunlukla tek bir sunucuyu veya tek bir ağı temsil eder. Anycast yaklaşımında ise aynı IP, farklı veri merkezlerinde veya edge noktalarında çalışabilir.
Bu yapı özellikle DNS, CDN, DDoS azaltma, global API servisleri ve yüksek erişilebilirlik isteyen altyapılarda kullanılır. Firewall, bulut altyapısı ve yazılım geliştirme tarafında çalışan biri için Anycast; sadece teorik bir yönlendirme tekniği değil, gerçek projelerde erişilebilirlik ve gecikme süresi üzerinde doğrudan etkili bir mimaridir.
| Yönlendirme Türü | Temel Mantık | Kullanım Alanı |
|---|---|---|
| Unicast | Bir IP, tek hedef | Standart sunucu erişimi |
| Broadcast | Bir ağdaki tüm cihazlara gönderim | Yerel ağ duyuruları |
| Multicast | Belirli gruba gönderim | IPTV, canlı yayın |
| Anycast | Aynı IP, birden fazla hedef | DNS, CDN, global servisler |
İpucu: Anycast’i “tek IP, çok lokasyon” şeklinde düşünmek kavramı hızlı anlamayı sağlar. Ancak trafiğin nereye gideceğini uygulama değil, ağ yönlendirme kararları belirler.
Anycast Nedir Ne İşe Yarar
Anycast, kullanıcı trafiğini coğrafi veya ağsal olarak daha uygun olan noktaya yönlendirmek için kullanılır. Amaç yalnızca hız değildir; servis kesintilerine karşı dayanıklılık, trafik dağıtımı ve saldırı etkisini azaltma gibi önemli faydalar da sağlar.
Örneğin İstanbul’daki bir kullanıcı, aynı Anycast IP’sine istek attığında Türkiye’ye veya Avrupa’ya yakın bir node’a yönlenebilir. Amerika’daki kullanıcı ise aynı IP’ye erişmesine rağmen farklı bir lokasyondaki node’dan cevap alabilir.
Anycast’in işe yaradığı başlıca alanlar:
- DNS sorgularını daha hızlı cevaplamak
- Global servislerde gecikmeyi düşürmek
- DDoS trafiğini farklı noktalara yaymak
- Veri merkezi arızalarında trafiği sağlıklı node’a aktarmak
- Tek IP üzerinden çok bölgeli servis sunmak
| Avantaj | Açıklama | Pratik Etki |
|---|---|---|
| Düşük gecikme | Kullanıcı yakın node’a gider | Daha hızlı yanıt |
| Yüksek erişilebilirlik | Arızalı lokasyon devreden çıkar | Kesinti riski azalır |
| Trafik yayılımı | Yük birden fazla noktaya dağılır | Daha stabil servis |
| DDoS dayanımı | Saldırı tek merkeze yığılmaz | Savunma kolaylaşır |
Anycast DNS Nedir
Anycast DNS, aynı DNS sunucu IP’sinin farklı lokasyonlardan duyurulmasıdır. Kullanıcı bir alan adı sorguladığında, sorgu genellikle ağ açısından en yakın DNS node’una ulaşır. Bu sayede DNS çözümleme süresi kısalır ve DNS altyapısı daha dayanıklı hale gelir.
DNS, web sitesine erişimde ilk adımlardan biridir. DNS yavaşsa, web sunucusu hızlı olsa bile kullanıcı bekleme hisseder. Anycast DNS bu noktada özellikle yüksek trafikli siteler, SaaS projeleri ve global kullanıcı kitlesi olan servisler için ciddi avantaj sağlar.
Anycast DNS ile Standart DNS Farkı
| Kriter | Standart DNS | Anycast DNS |
|---|---|---|
| IP kullanımı | Genellikle belirli lokasyona bağlı | Aynı IP çok lokasyonda duyurulur |
| Gecikme | Kullanıcıya uzak olabilir | Daha yakın node cevap verebilir |
| Arıza toleransı | Tekil noktalar risk oluşturabilir | Sağlıklı node üzerinden devam eder |
| Ölçeklenebilirlik | Sınırlı kalabilir | Global dağıtım daha uygundur |
Anycast DNS özellikle authoritative DNS tarafında sık görülür. Kök DNS sunucularının ve büyük DNS sağlayıcılarının bu yöntemi kullanmasının nedeni de budur: DNS’in hızlı, kararlı ve saldırılara karşı dayanıklı olması gerekir.
Uyarı: Anycast DNS kurmak yalnızca DNS yazılımı çalıştırmak değildir. BGP, IP duyurusu, rota politikası, health check ve lokasyonlar arası izleme doğru tasarlanmazsa beklenen fayda alınamaz.
Anycast Nedir Nasıl Kullanılır
Anycast, aynı IP prefix’inin birden fazla lokasyondan BGP ile duyurulmasıyla kullanılır. Her lokasyonda aynı servisin çalışması gerekir. Ağ, kullanıcının isteğini en uygun rotaya göre bu lokasyonlardan birine taşır.
Kullanım senaryosuna göre mimari değişebilir. DNS için UDP/TCP 53 portları ön plandayken, API veya web servislerinde TCP oturum sürekliliği daha dikkatli ele alınmalıdır. Çünkü rota değişirse oturum farklı node’a kayabilir ve bağlantı kopabilir.
Anycast kullanımında dikkat edilen temel noktalar:
- Aynı IP veya prefix birden fazla lokasyondan duyurulur.
- Her lokasyonda aynı servis çalışır.
- Health check ile sorunlu node tespit edilir.
- Arızalı node’un BGP duyurusu geri çekilir.
- Trafik otomatik olarak başka sağlıklı node’a akar.
| Kullanım Senaryosu | Anycast Uygunluğu | Not |
|---|---|---|
| DNS servisi | Çok yüksek | En yaygın kullanım alanı |
| CDN edge noktası | Yüksek | İçerik yakın node’dan verilir |
| Stateless API | Orta-yüksek | Oturum bağımlılığı azsa uygundur |
| Stateful uygulama | Dikkatli kullanılmalı | Session yönetimi gerekir |
| Veritabanı erişimi | Genellikle önerilmez | Tutarlılık ve yazma trafiği risklidir |
Anycast Ne Demek
Anycast kelime anlamı olarak “herhangi birine gönderim” şeklinde düşünülebilir. Ağ terminolojisinde ise bir istemcinin aynı IP adresini kullanan birden fazla hedef arasından yönlendirme açısından en uygun olana ulaşması anlamına gelir.
Buradaki “en uygun” ifadesi her zaman fiziksel olarak en yakın demek değildir. BGP kararları; AS path, local preference, MED, peering ilişkileri ve operatör politikaları gibi birçok değişkene göre verilir.
Yani İstanbul’daki kullanıcının her zaman İstanbul’daki node’a gideceği garanti değildir. Ağ operatörünün rota tercihi farklıysa trafik başka bir ülkeye de çıkabilir. Bu nedenle Anycast tasarımında gerçek kullanıcı ölçümleri, traceroute analizleri ve latency monitoring oldukça önemlidir.
Anycast Ne İşe Yarar
Anycast, servisleri daha hızlı, daha erişilebilir ve daha dirençli hale getirmeye yarar. Özellikle tek merkeze bağımlı altyapıların risklerini azaltır. Trafik farklı lokasyonlara dağıldığı için hem performans hem de süreklilik açısından avantaj sağlar.
Kendi projelerimde altyapı tasarlarken Anycast’i özellikle DNS ve edge servisler için anlamlı buluyorum. Her servis Anycast’e uygun değildir; ama doğru yerde kullanıldığında kullanıcı deneyimini gözle görülür biçimde iyileştirir.
Anycast’in somut faydaları:
- Kullanıcıya daha yakın yanıt noktası sağlar.
- Bölgesel kesintilerden etkilenmeyi azaltır.
- DNS çözümleme süresini düşürür.
- Saldırı trafiğini farklı merkezlere bölebilir.
- Global servislerde tek IP ile sade mimari sağlar.
Anycast Her Zaman Gerekli Mi?
Hayır. Tek lokasyonda çalışan küçük bir web sitesi için Anycast çoğu zaman gereksiz karmaşıklık oluşturur. Ancak DNS, yüksek trafikli API, çok bölgeli SaaS veya kritik erişim gerektiren servislerde ciddi değer üretir.
Ağda Anycast Nasıl Çalışır?
Ağda Anycast, aynı IP prefix’inin farklı lokasyonlardan BGP ile internete duyurulmasıyla çalışır. İstemci bu IP’ye paket gönderdiğinde, internet yönlendirme sistemi paketi en uygun rota üzerinden bir node’a ulaştırır.
Burada karar veren mekanizma DNS değil, büyük ölçüde yönlendirme katmanıdır. BGP, farklı ağlar arasında hangi yolun kullanılacağını belirler. Anycast de bu davranışı avantaja çevirir.
Basitleştirilmiş akış şu şekildedir:
- Aynı IP bloğu farklı veri merkezlerinde duyurulur.
- İnternet servis sağlayıcıları bu rotaları öğrenir.
- Kullanıcı IP’ye erişmek istediğinde rota seçimi yapılır.
- Paket en uygun görülen node’a gider.
- Node sağlıklıysa cevap döner.
- Node arızalanırsa rota geri çekilir ve trafik başka noktaya akar.
| Bileşen | Görevi |
|---|---|
| BGP | IP prefix duyurularını yönetir |
| ASN | Ağı internet üzerinde tanımlar |
| Anycast IP | Birden fazla lokasyonda kullanılan adres |
| Health Check | Node’un sağlıklı olup olmadığını izler |
| Route Withdrawal | Sorunlu node’un rotasını geri çeker |
Bilgi kutusu: Anycast’te yük dengeleme, klasik load balancer gibi birebir kontrol edilemez. Trafik dağılımı ağ rotalarına bağlıdır. Bu nedenle metrik toplamak ve gerçek trafik davranışını izlemek gerekir.
AnyCast Kurulum
AnyCast kurulum için ASN, IP prefix, BGP destekli ağ bağlantısı ve birden fazla lokasyonda çalışan servis altyapısı gerekir. Kurulumun en kritik kısmı IP’yi duyurmak değil, sorun anında yanlış node’a trafik gitmesini engellemektir.
Temel kurulum adımları şöyledir:
-
IP prefix ve ASN planlaması yapın.
Genellikle kendi IP bloğunuz ve ASN’niz olması gerekir. Alternatif olarak sağlayıcı destekli Anycast çözümleri kullanılabilir. -
Lokasyonları belirleyin.
Veri merkezleri coğrafi olarak anlamlı seçilmelidir. Aynı şehirde iki node kurmak erişilebilirliği artırabilir ama global gecikmeyi çözmez. -
Servisi tüm node’larda aynı yapılandırın.
DNS ise zone kayıtları, API ise uygulama sürümü, TLS sertifikaları ve firewall kuralları tutarlı olmalıdır. -
BGP duyurularını yapılandırın.
Her lokasyon aynı prefix’i duyurur. Route policy, prepend, local preference gibi ayarlar dikkatli yapılmalıdır. -
Health check ve otomatik rota geri çekme ekleyin.
Servis çalışmıyorsa IP duyurusu devam etmemelidir. Aksi halde trafik arızalı node’a gitmeye devam eder. -
Gözlemleme kurun.
Latency, packet loss, rota değişimi, DNS cevap süresi ve node bazlı trafik düzenli izlenmelidir.
Kurulumda Dikkat Edilecek Teknik Noktalar
- Stateful oturum gerektiren uygulamalarda session paylaşımı planlanmalıdır.
- TCP servislerinde ani rota değişimi bağlantı koparabilir.
- DNS Anycast için UDP yanında TCP 53 de unutulmamalıdır.
- Firewall kuralları tüm lokasyonlarda eşit uygulanmalıdır.
- Log merkezi yoksa olay analizi zorlaşır.
- BGP hatası global erişim problemine dönüşebilir.
Sıkça Sorulan Sorular
Anycast güvenli midir?
Anycast doğru tasarlandığında güvenli bir yönlendirme mimarisidir; ancak tek başına güvenlik ürünü değildir. DDoS etkisini dağıtabilir, arızalı lokasyonları devreden çıkarabilir ve DNS dayanıklılığını artırabilir. Yine de firewall, rate limiting, trafik analizi, loglama ve erişim kontrolü ayrıca uygulanmalıdır. Özellikle BGP tarafında yanlış duyuru, route leak veya hatalı policy ciddi erişim sorunlarına yol açabilir. Bu nedenle Anycast güvenliği ağ mimarisiyle birlikte düşünülmelidir.
Anycast ile load balancer aynı şey mi?
Hayır, Anycast ile load balancer aynı şey değildir. Load balancer genellikle belirli bir ortamda trafiği sunucular arasında dağıtır ve daha kontrollü kararlar verebilir. Anycast ise internet yönlendirme katmanında çalışır; trafik BGP rotalarına göre uygun node’a gider. Anycast global erişim ve lokasyon bazlı yönlendirme için güçlüdür. Load balancer ise uygulama, sunucu veya veri merkezi içinde daha hassas trafik yönetimi sağlar.
Anycast DNS neden daha hızlıdır?
Anycast DNS daha hızlıdır çünkü DNS sorgusu genellikle kullanıcıya ağ açısından daha yakın olan node tarafından cevaplanır. Bu, sorgu süresini düşürebilir ve sayfanın ilk açılış hissini iyileştirebilir. Ayrıca tek bir DNS merkezinin yoğunlaşması önlenir. Ancak hız sadece coğrafi yakınlığa bağlı değildir; operatör rotaları, peering kalitesi, node kapasitesi ve DNS yazılımının performansı da sonucu etkiler.
Anycast küçük web siteleri için gerekli mi?
Çoğu küçük web sitesi için Anycast zorunlu değildir. Standart kaliteli DNS sağlayıcısı, iyi yapılandırılmış hosting, CDN ve temel güvenlik önlemleri yeterli olabilir. Anycast daha çok kritik DNS altyapısı, global trafik, düşük gecikme beklentisi veya yüksek erişilebilirlik ihtiyacı olan projelerde anlamlıdır. Küçük bir projede doğrudan Anycast kurmak yerine Anycast destekli DNS veya CDN hizmeti kullanmak daha pratik olabilir.
Anycast IP değişirse servis etkilenir mi?
Evet, Anycast IP değişirse istemciler, DNS kayıtları, firewall kuralları ve entegrasyonlar etkilenebilir. Anycast’in avantajı aynı IP’yi çok lokasyonda kullanmaktır; bu IP’nin değişmesi operasyonel planlama gerektirir. DNS TTL değerleri, uygulama yapılandırmaları ve izin listeleri önceden kontrol edilmelidir. Özellikle kurumsal entegrasyonlarda IP allowlist kullanılıyorsa değişiklik önceden duyurulmalı ve geçiş kademeli yapılmalıdır.
Anycast IPv6 ile kullanılabilir mi?
Evet, Anycast IPv6 ile kullanılabilir. Mantık IPv4 ile benzerdir: aynı IPv6 prefix’i birden fazla lokasyondan duyurulur ve trafik yönlendirme kararlarına göre uygun node’a ulaşır. IPv6 tarafında adres alanı daha geniş olduğu için planlama esnek olabilir. Ancak BGP policy, filtreleme, firewall kuralları, monitoring ve servis uyumluluğu yine dikkat ister. IPv6 Anycast özellikle modern DNS ve edge altyapılarında yaygınlaşmaktadır.
Anycast kurmak için kendi ASN gerekir mi?
Genellikle kendi ASN’nizin olması Anycast kurulumunda büyük avantaj sağlar. Çünkü IP prefix duyurularını bağımsız yönetmenize imkân verir. Ancak her senaryoda zorunlu değildir; bazı sağlayıcılar kendi ağları üzerinden yönetilen Anycast hizmeti sunabilir. Kendi ASN ve IP bloğunuz varsa kontrol artar, fakat operasyonel sorumluluk da büyür. BGP bilgisi, rota izleme ve hata yönetimi bu noktada kritik hale gelir.
Anycast DDoS saldırılarını tamamen engeller mi?
Anycast DDoS saldırılarını tamamen engellemez; saldırı etkisini farklı lokasyonlara yayarak azaltmaya yardımcı olur. Büyük hacimli saldırılarda trafik tek veri merkezine yığılmadığı için savunma kapasitesi artabilir. Ancak uygulama katmanı saldırıları, hedefli istekler veya zayıf firewall kuralları Anycast ile otomatik çözülmez. Etkili koruma için trafik filtreleme, rate limit, scrubbing, WAF ve doğru gözlemleme birlikte kullanılmalıdır.
Anycast ile GeoDNS arasındaki fark nedir?
Anycast yönlendirmeyi ağ katmanında yapar; aynı IP farklı lokasyonlardan duyurulur. GeoDNS ise kullanıcının konumuna veya DNS resolver bilgisine göre farklı IP cevapları döndürür. Anycast daha sade IP deneyimi sunar ve DNS gibi servislerde çok etkilidir. GeoDNS ise uygulama veya bölge bazlı daha kontrollü yönlendirme sağlayabilir. Büyük yapılarda iki yöntem birlikte de kullanılabilir.
Anycast hangi servisler için uygun değildir?
Anycast, yoğun şekilde state tutan ve oturum sürekliliği isteyen servislerde dikkatli kullanılmalıdır. Örneğin merkezi veritabanı yazma işlemleri, uzun süreli TCP bağlantıları veya node değişiminden etkilenen uygulamalar riskli olabilir. Bu tür sistemlerde bağlantının farklı node’a kayması kullanıcı deneyimini bozabilir. Eğer uygulama stateless tasarlanmışsa, session harici depoda tutuluyorsa ve node’lar tutarlı çalışıyorsa Anycast daha güvenli uygulanabilir.
İlgili İçerikler
dogus.net.tr üzerinde bu konuya yakın şu içerikler için iç linkleme yapılabilir:
- BGP Nedir ve İnternette Yönlendirme Nasıl Çalışır?
- DNS Kayıt Türleri Nelerdir?
- DDoS Saldırılarına Karşı Altyapı Nasıl Hazırlanır?
- Cloudflare, CDN ve Edge Network Mantığı
- Firewall Kurallarında Sık Yapılan Hatalar
Anycast; DNS, bulut altyapısı, firewall politikaları ve global servis mimarisiyle birlikte düşünüldüğünde güçlü bir araçtır. Kendi projelerimde de benzer altyapı konularını test edip notlarımı dogus.net.tr üzerinde paylaşmaya devam ediyorum; daha teknik örnekler için siteyi takip edebilirsiniz.

Yorumlar (0)