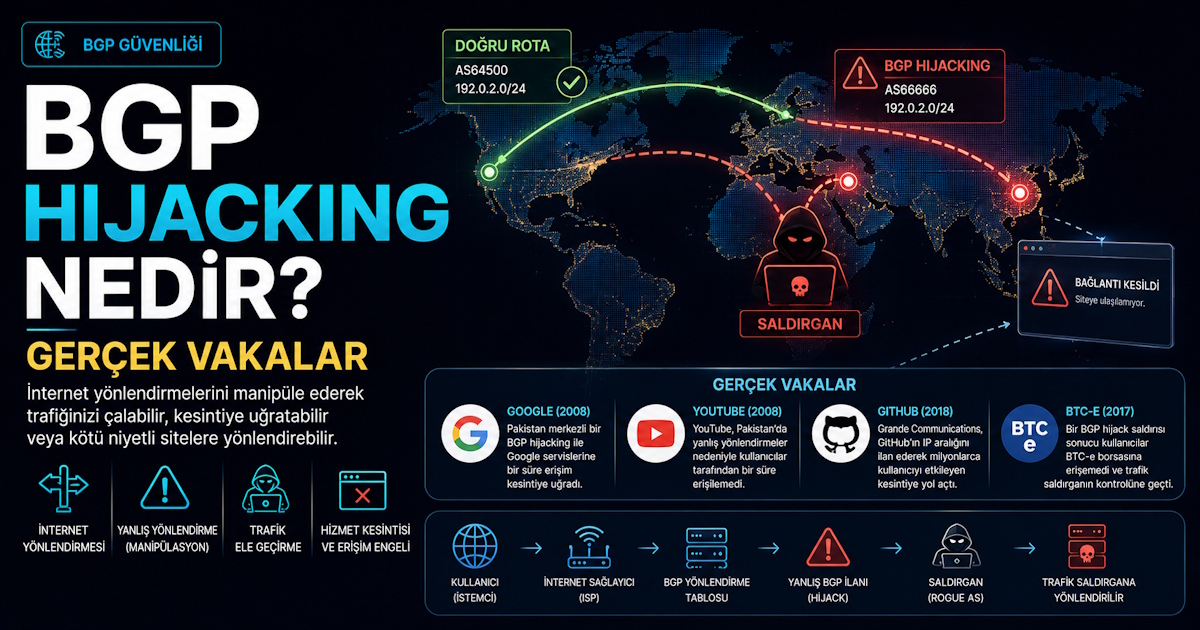
İnternetin çalışmasını sağlayan yönlendirme sistemi çoğu kullanıcı için görünmezdir; fakat yanlış duyurulan tek bir rota, milyonlarca trafiği bambaşka bir yere taşıyabilir. BGP Hijacking, tam olarak bu görünmez katmanda yaşanan ve kimi zaman kripto para, DNS, bulut altyapısı, CDN ve kurumsal ağları etkileyen ciddi bir yönlendirme problemidir.
BGP Hijacking Nedir
BGP Hijacking, bir otonom sistemin kendisine ait olmayan IP prefix’lerini internete yanlış veya kötü niyetli şekilde duyurmasıdır. Bu durumda trafik, gerçek hedef yerine sahte veya hatalı rotaya yönlenebilir; sonuç kesinti, trafiğin izlenmesi, servis bozulması ya da veri sızıntısı olabilir.
BGP, internetteki büyük ağların birbirine “şu IP aralığına ben ulaşırım” demesini sağlayan protokoldür. Sorun şu: BGP tarihsel olarak güven ilişkisi üzerine kuruludur. Yani bir BGP router, komşusundan gelen rota bilgisini çoğu senaryoda kriptografik olarak doğrulamaz.
Bu nedenle saldırgan veya yanlış yapılandırılmış bir ağ, başka bir kuruma ait prefix’i duyurabilir. Eğer bu duyuru daha spesifikse veya operatör politikaları tarafından tercih ediliyorsa, trafik yanlış yöne akar.
What Is BGP Hijacking?
BGP hijacking, bir ağın yetkisi olmayan IP bloklarını kendi ağına aitmiş gibi duyurmasıdır. İngilizce kaynaklarda “prefix hijacking”, “route hijacking” veya “BGP route hijack attack” olarak da geçer.
Teknik olarak olay çoğunlukla şu şekilde gelişir:
- Hedef IP prefix’i belirlenir.
- Saldırgan AS, bu prefix’i BGP üzerinden duyurur.
- İnternet üzerindeki bazı operatörler bu rotayı kabul eder.
- Trafik yanlış AS’e yönlenir.
- Trafik düşürülebilir, izlenebilir veya gerçek hedefe tekrar iletilebilir.
İpucu: Yeni projelerde sadece firewall kuralı yazmak yetmez. Eğer kendi ASN’iniz, IP bloklarınız veya bulut tarafında özel network tasarımlarınız varsa BGP RPKI, route monitoring ve upstream filtreleri de güvenlik planına dahil edilmelidir.
Route Hijacking Nedir
Route Hijacking, internet trafiğinin olması gereken ağ yerine başka bir ağa yönlendirilmesidir. BGP Hijacking bunun en bilinen türüdür; çünkü internetin omurgasında rota bilgileri büyük ölçüde BGP ile taşınır.
Route hijacking her zaman kötü niyetli olmak zorunda değildir. Yanlış yazılmış bir prefix, hatalı BGP policy, eksik route filter veya yanlışlıkla yapılan transit duyuru da aynı etkiyi oluşturabilir.
| Kavram | Anlamı | Etki |
|---|---|---|
| Route Hijacking | Trafiğin yanlış rotaya çekilmesi | Kesinti, gecikme, veri riski |
| Prefix Hijacking | Belirli IP bloğunun izinsiz duyurulması | Hedef servise erişim bozulabilir |
| BGP Route Leak | Öğrenilen rotanın yanlış tarafa aktarılması | Küresel veya bölgesel rota karmaşası |
| BGP Poisoning | AS path manipülasyonu ile rota tercihlerini etkileme | Savunma veya manipülasyon amacıyla kullanılabilir |
BGP Route Leak ile BGP Hijack Attack Farkı
BGP route leak, bir ağın öğrendiği rotayı yanlış komşulara duyurmasıdır. BGP hijack attack ise genellikle yetkisiz prefix duyurusu ile trafiğin bilinçli veya hatalı şekilde ele geçirilmesidir.
| Özellik | BGP Route Leak | BGP Hijack Attack |
|---|---|---|
| Temel sorun | Yanlış rota yayılımı | Yetkisiz rota duyurusu |
| Niyet | Çoğu zaman yapılandırma hatası | Kötü niyetli veya hatalı olabilir |
| Hedef | Geniş rota bozulması | Belirli IP prefix’i |
| Sonuç | Trafik dolanabilir veya kesilebilir | Trafik saldırgana akabilir |
| Önlem | Prefix filter, route policy | RPKI, IRR, monitoring, upstream filtreleri |
BGP Saldırısı Nedir?
BGP saldırısı, BGP’nin güven ilişkisine dayalı yapısından yararlanarak internet rotalarını manipüle etmeye yönelik saldırıdır. Bu saldırılar trafiği kesebilir, başka bir ağa yönlendirebilir, gecikme yaratabilir veya hassas bağlantıları izleme riski doğurabilir.
BGP saldırıları yalnızca devlet düzeyinde aktörlerin konusu değildir. Yanlış yapılandırılmış küçük bir operatör, bulut ağı veya veri merkezi de beklenmedik şekilde büyük etki oluşturabilir.
Common BGP Security Threats
BGP güvenliğinde öne çıkan tehditler şunlardır:
- Prefix hijacking: Başkasına ait IP aralığını duyurma.
- Route leak: Öğrenilen rotayı yanlış komşuya aktarma.
- AS path manipulation: AS yolunu değiştirerek rota tercihlerini etkileme.
- BGP poisoning: Belirli AS’lerin rotayı tercih etmesini engellemeye çalışma.
- Man-in-the-middle routing: Trafiği alıp gerçek hedefe geri ileterek izleme riski.
- Blackholing: Trafiği hedefe ulaştırmadan düşürme.
- Yanlış BGP packet işleme: Oturum güvenliği ve filtre eksikliği nedeniyle risk oluşması.
| Tehdit | Risk Seviyesi | Tipik Belirti | Savunma |
|---|---|---|---|
| Prefix hijack | Yüksek | Trafik farklı AS’e gider | RPKI, prefix filter |
| Route leak | Orta-Yüksek | Rota yolu aniden uzar | Route policy, IRR |
| AS path manipülasyonu | Orta | Beklenmedik AS path | Monitoring |
| Trafik blackhole | Yüksek | Servis erişilemez | Upstream alarmı |
| MITM yönlendirme | Çok yüksek | Trafik gider ama gecikme değişir | TLS, RPKI, analiz |
Uyarı: HTTPS kullanmak BGP Hijacking riskini tamamen ortadan kaldırmaz. Şifreleme içerik gizliliğini korur; fakat rota manipülasyonu erişilebilirlik, gecikme, DNS, sertifika doğrulama ve servis sürekliliği tarafında hâlâ ciddi sonuçlar doğurabilir.
BGP Ele Geçirme Nedir?
BGP ele geçirme, BGP Hijacking ifadesinin Türkçe karşılığı olarak kullanılabilir. Buradaki “ele geçirme”, sunucunun hacklenmesi anlamına gelmez; IP rotasının internet üzerinde yanlış bir ağa yönlendirilmesi anlamına gelir.
Firewall, bulut altyapısı ve yazılım geliştirme tarafında çalışan biri için bu ayrım önemli. Uygulama katmanında her şey doğru görünürken, ağ katmanında kullanıcı trafiği beklenmeyen bir AS üzerinden geçebilir.
Örneğin:
- API servisiniz ayakta olabilir.
- DNS kaydınız doğru olabilir.
- TLS sertifikanız geçerli olabilir.
- Ancak IP prefix’iniz yanlış duyuruluyorsa bazı kullanıcılar servise ulaşamayabilir.
Bu yüzden BGP hijacking detection, yalnızca network ekibinin değil; SRE, DevOps, güvenlik ve platform ekiplerinin de radarında olmalıdır.
BGP Açılımı Nedir?
BGP, “Border Gateway Protocol” ifadesinin kısaltmasıdır. Türkçeye “Sınır Geçit Protokolü” olarak çevrilebilir. İnternet üzerindeki otonom sistemler arasında rota bilgisinin paylaşılmasını sağlar.
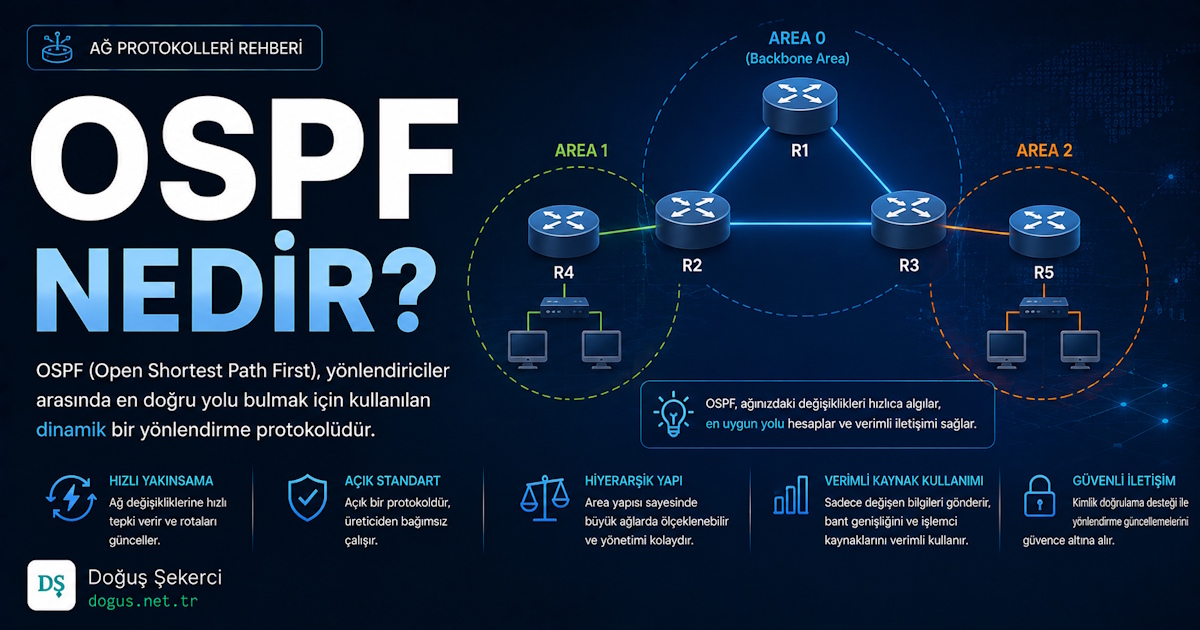
BGP, iç ağlarda kullanılan OSPF veya IS-IS gibi protokollerden farklıdır. İnternet servis sağlayıcıları, veri merkezleri, CDN’ler, büyük bulut sağlayıcıları ve kurumsal ağlar BGP ile dış dünyaya hangi IP aralıklarına ulaşabildiklerini duyurur.
What Is BGP in Cybersecurity?
Siber güvenlik açısından BGP, internet trafiğinin hangi yoldan gideceğini belirleyen kritik bir kontrol düzlemidir. Bir saldırgan bu düzlemi manipüle ederse, uygulama güvenliği sağlam olsa bile trafik yanlış yöne çekilebilir.
| Katman | Güvenlik Konusu | BGP ile İlişkisi |
|---|---|---|
| Ağ | Rota doğruluğu | Prefix yetkilendirmesi gerekir |
| Uygulama | API ve web güvenliği | Trafik ulaşamazsa servis etkilenir |
| TLS | Şifreleme | İçeriği korur ama rotayı doğrulamaz |
| DNS | İsim çözümleme | Yanlış rota DNS erişimini etkileyebilir |
| Bulut | Multi-region erişim | Anycast ve BGP tasarımı önemlidir |
BGP RPKI burada önemli bir güvenlik katmanı sağlar. RPKI, bir AS’in belirli IP prefix’ini duyurmaya yetkili olup olmadığını doğrulamak için kullanılır.
BGP Peer Nedir?
BGP peer, iki BGP router arasında kurulan komşuluk ilişkisidir. Bu ilişki üzerinden ağlar birbirine rota bilgisi gönderir ve alır. BGP peer yapısı doğru filtrelenmezse hatalı rotalar hızla yayılabilir.
Bir BGP peer oturumu genellikle TCP 179 portu üzerinden kurulur. Oturumun güvenliği, yalnızca bağlantının açık olmasıyla sağlanmaz; prefix list, route map, max-prefix limit, MD5/TCP-AO desteği, IRR/RPKI doğrulaması ve operasyonel takip gerekir.
BGP Peer Tasarımında Dikkat Edilecekler
- Her peer için beklenen prefix sayısı tanımlanmalı.
- Sadece yetkili IP aralıkları kabul edilmeli.
- Default route ve full table politikası net ayrılmalı.
- RPKI invalid rotalar reddedilmeli veya düşük önceliklendirilmelidir.
- Oturum kesintileri için alarm üretilmelidir.
- Kritik peer’lerde route change log tutulmalıdır.
Kendi projelerimde firewall ve bulut altyapısı tarafında en çok gördüğüm sorunlardan biri, “çalışıyor” diye bırakılan network ayarlarının zamanla görünmez risk üretmesi. BGP tarafında da benzer bir durum var: rota kabul politikası yazılmadıysa, aslında güvenlik kararı komşu ağa bırakılmış olur.
BGP Hijacking Gerçek Vakalar
BGP Hijacking gerçek vakalar, bu problemin teorik olmadığını net biçimde gösterir. Geçmişte kripto para servislerinden DNS sağlayıcılarına, CDN trafiğinden devlet ağlarına kadar farklı ölçeklerde BGP hijacking incidents yaşandı.
Aşağıdaki örnekler, olayların farklı motivasyonlarla gerçekleşebileceğini gösterir: hata, kötü niyet, yanlış transit yapılandırması veya zayıf filtreleme.
| Vaka Türü | Ne Oldu? | Ders |
|---|---|---|
| Kripto para odaklı hijack | Trafik sahte servislere yönlendirildi | TLS, DNS ve rota takibi birlikte izlenmeli |
| CDN/Anycast etkilenmesi | Trafik beklenmeyen AS’e aktı | Global monitoring gerekir |
| Route leak olayı | Çok sayıda rota yanlış yayıldı | Upstream filtreleri kritik |
| DNS trafiği sapması | Kullanıcılar yanlış hedefe gitti | DNSSEC ve rota doğrulama birlikte düşünülmeli |
Bgp Hijack Cloudflare Örneği
Cloudflare gibi büyük ağlar, BGP hijack monitoring ve RPKI konusunda kamuya açık teknik içerikler paylaşan yapılardan biri olarak bilinir. Buradaki önemli nokta marka değil, modeldir: Anycast ağlarda tek bir prefix’in yanlış duyurulması çok geniş kullanıcı kitlesini etkileyebilir.
Anycast kullanan altyapılarda aynı IP prefix’i birden fazla lokasyondan duyurulur. Bu tasarım performans sağlar; fakat rota manipülasyonu yaşandığında etkiyi analiz etmek daha karmaşık hale gelir.
Bgp Hijacking OMSCS Bağlamı
“Bgp hijacking omscs” araması genellikle eğitim, siber güvenlik dersleri veya Georgia Tech OMSCS gibi akademik kaynaklarla ilişkilendirilir. Bu ilginin nedeni, BGP Hijacking’in ağ güvenliği eğitimlerinde sık kullanılan gerçekçi bir vaka olmasıdır.
Laboratuvar ortamında BGP hijack simülasyonları, saldırının mantığını anlamak için faydalıdır. Gerçek ağlarda ise bu tür testler yalnızca izinli, izole ve kontrollü ortamlarda yapılmalıdır.
BGP Hijacking Detection ve Monitoring
BGP hijacking detection, IP prefix’lerinizin beklenmeyen AS’ler tarafından duyurulup duyurulmadığını izleme sürecidir. Sadece servis uptime takibi yapmak yeterli değildir; rota değişimleri ayrıca izlenmelidir.
Etkili monitoring için şu sinyaller takip edilebilir:
- Prefix’inizi duyuran AS numaraları
- AS path değişimleri
- Daha spesifik prefix duyuruları
- RPKI valid/invalid durumu
- Bölgesel erişim farkları
- Gecikme ve traceroute sapmaları
- Upstream sağlayıcı değişimleri
| İzleme Yöntemi | Ne Sağlar? | Ne Zaman Kullanılır? |
|---|---|---|
| RPKI validasyon kontrolü | Yetkisiz duyuruyu yakalar | Sürekli |
| BGP looking glass | Farklı lokasyonlardan rota görme | Olay analizi |
| Route monitoring servisi | Anlık alarm | Kritik prefix’ler |
| Traceroute karşılaştırması | Trafik yolunu analiz eder | Şüpheli gecikme |
| RIPE RIS / RouteViews benzeri kaynaklar | Tarihsel rota inceleme | Olay sonrası analiz |
Bilgi kutusu: BGP hijack monitoring, sadece büyük operatörler için değildir. Kendi ASN’iniz olmasa bile bulut sağlayıcınızın, CDN’inizin veya DNS sağlayıcınızın rota güvenliği yaklaşımını bilmek operasyonel riskleri azaltır.
BGP Hijacking Prevention: Nasıl Önlenir?
BGP hijacking prevention, tek bir ayarla çözülen bir konu değildir. RPKI, IRR kayıtları, prefix filtering, doğru peer politikası, monitoring ve olay müdahale planı birlikte kullanılmalıdır.
En pratik korunma adımları şunlardır:
- RPKI ROA oluşturun: Hangi AS’in hangi prefix’i duyurabileceğini tanımlayın.
- Invalid rotaları reddedin: Mümkünse RPKI invalid rotalar kabul edilmemeli.
- IRR kayıtlarını güncel tutun: Upstream sağlayıcıların filtre üretmesini kolaylaştırır.
- Prefix limit kullanın: Peer başına maksimum prefix sayısı belirleyin.
- Daha spesifik duyuruları izleyin: /24 gibi duyurular hijack sinyali olabilir.
- BGP hijack monitoring kurun: Alarm üretmeyen güvenlik kontrolü eksiktir.
- Olay planı hazırlayın: Upstream, NOC, DNS ve güvenlik ekipleri için iletişim akışı net olmalı.
BGP RPKI Neden Önemli?
BGP RPKI, rota duyurusunun yetkili AS tarafından yapılıp yapılmadığını doğrulamaya yardımcı olur. ROA kaydı doğru tanımlandığında, operatörler yetkisiz duyuruları “invalid” olarak işaretleyebilir.
RPKI tek başına tüm saldırıları bitirmez. Özellikle route leak, AS path manipülasyonu veya yanlış ama valid duyurular için ek kontroller gerekir. Yine de BGP hijacking prevention için en güçlü temel katmanlardan biridir.
Sıkça Sorulan Sorular
BGP Hijacking Tam Olarak Nedir?
BGP Hijacking, bir ağın kendisine ait olmayan IP prefix’lerini internete duyurmasıdır. Bu duyuru kabul edilirse trafik gerçek hedef yerine yanlış ağa gidebilir. Etki bazen sadece erişim kesintisi olurken, bazı senaryolarda trafik izleme veya kimlik avı riski de oluşabilir. Bu nedenle BGP güvenliği, yalnızca servis sağlayıcıların değil; bulut, güvenlik ve yazılım ekiplerinin de anlaması gereken bir konudur.
BGP Hijacking Nasıl Anlaşılır?
BGP Hijacking genellikle ani erişim sorunları, belirli bölgelerden servise ulaşılamaması, beklenmeyen AS path değişiklikleri veya traceroute sonuçlarının farklılaşmasıyla fark edilir. En güvenilir yöntem, IP prefix’lerini BGP monitoring araçlarıyla izlemektir. RPKI durumu, prefix’i duyuran AS listesi ve daha spesifik rota duyuruları düzenli kontrol edilmelidir. Sadece ping veya uptime takibi bu saldırıyı yakalamak için yeterli değildir.
BGP Route Leak ile BGP Hijacking Arasındaki Fark Nedir?
BGP route leak, bir ağın öğrendiği rotayı yanlış komşulara aktarmasıdır. BGP Hijacking ise yetkisiz bir ağın başka bir kuruma ait IP prefix’ini duyurmasıdır. Route leak çoğunlukla yanlış yapılandırmadan kaynaklanır; hijacking ise kötü niyetli veya hatalı olabilir. İki olay da trafiği yanlış yola sokabilir, fakat kök neden ve savunma yöntemleri farklıdır.
BGP RPKI BGP Hijacking’i Tamamen Engeller mi?
BGP RPKI, yetkisiz prefix duyurularını azaltmada çok etkili bir mekanizmadır; ancak tek başına tüm BGP risklerini ortadan kaldırmaz. RPKI, “bu prefix’i şu AS duyurabilir” bilgisini doğrular. Fakat route leak, bazı AS path manipülasyonları veya yanlış tanımlanmış ROA kayıtları hâlâ problem yaratabilir. Bu yüzden RPKI, prefix filtering ve monitoring ile birlikte kullanılmalıdır.
BGP Peer Neden Güvenlik Riski Oluşturabilir?
BGP peer, iki router arasında rota alışverişi yapılan komşuluk ilişkisidir. Eğer bu peer üzerinde filtreleme yoksa, yanlış veya zararlı rotalar kabul edilebilir. Özellikle max-prefix limit, prefix list, route map ve RPKI doğrulaması eksikse bir peer tüm ağı etkileyebilir. Güvenli BGP tasarımında her komşudan hangi rotaların kabul edileceği önceden net şekilde tanımlanmalıdır.
BGP Packet Nedir?
BGP packet, BGP oturumlarında kullanılan mesajları ifade eder. BGP’de OPEN, UPDATE, KEEPALIVE ve NOTIFICATION gibi mesaj tipleri bulunur. Rota değişimleri genellikle UPDATE mesajlarıyla taşınır. Güvenlik açısından kritik olan, bu mesajlarla gelen prefix ve AS path bilgilerinin doğru filtrelenmesidir. BGP packet seviyesindeki protokol bilgisi, sorun giderme ve olay analizi sırasında oldukça işe yarar.
BGP Poisoning Nedir?
BGP poisoning, AS path içerisine belirli AS numaraları eklenerek bazı ağların ilgili rotayı tercih etmemesini sağlamaya çalışan bir tekniktir. Bazen savunma veya trafik mühendisliği amacıyla kullanılır, fakat yanlış uygulandığında rota kararsızlığına neden olabilir. BGP Hijacking’den farkı, doğrudan başkasının prefix’ini sahiplenmek yerine rota tercihlerini manipüle etmeye odaklanmasıdır.
Bulut Altyapılarında BGP Hijacking Riski Var mı?
Evet, bulut altyapılarında da BGP Hijacking riski vardır. Özellikle BYOIP, özel bağlantılar, multi-cloud mimariler, CDN ve Anycast kullanılan yapılarda rota güvenliği önem kazanır. Kullanıcı uygulama katmanında hiçbir sorun görmezken, trafik belirli bölgelerde yanlış rotaya gidebilir. Bu nedenle bulut projelerinde yalnızca firewall ve IAM değil, network duyuruları ve sağlayıcının RPKI desteği de değerlendirilmelidir.
BGP Hijacking Prevention İçin İlk Adım Ne Olmalı?
İlk adım, sahip olduğunuz IP prefix’leri ve bunları duyurmaya yetkili AS numaralarını netleştirmektir. Ardından RPKI ROA kayıtları oluşturulmalı, IRR verileri güncellenmeli ve upstream sağlayıcılardan prefix filtering talep edilmelidir. Monitoring kurulmadan yapılan güvenlik çalışması eksik kalır; çünkü hijack anında hızlı fark etmek, müdahalenin en kritik parçasıdır.
Küçük Bir Şirket BGP Güvenliğini Önemsemeli mi?
Kendi ASN’i veya IP bloğu olmayan küçük şirketler bile BGP güvenliğini önemsemelidir. Çünkü kullandıkları bulut, CDN, DNS ve e-posta sağlayıcıları BGP üzerinden erişilebilir hale gelir. Doğrudan BGP yönetmeseler bile sağlayıcı seçerken RPKI, Anycast güvenliği, incident geçmişi ve monitoring yaklaşımı sorgulanmalıdır. Kritik servislerde çoklu bölge ve DNS failover planı da düşünülmelidir.

Yorumlar (0)