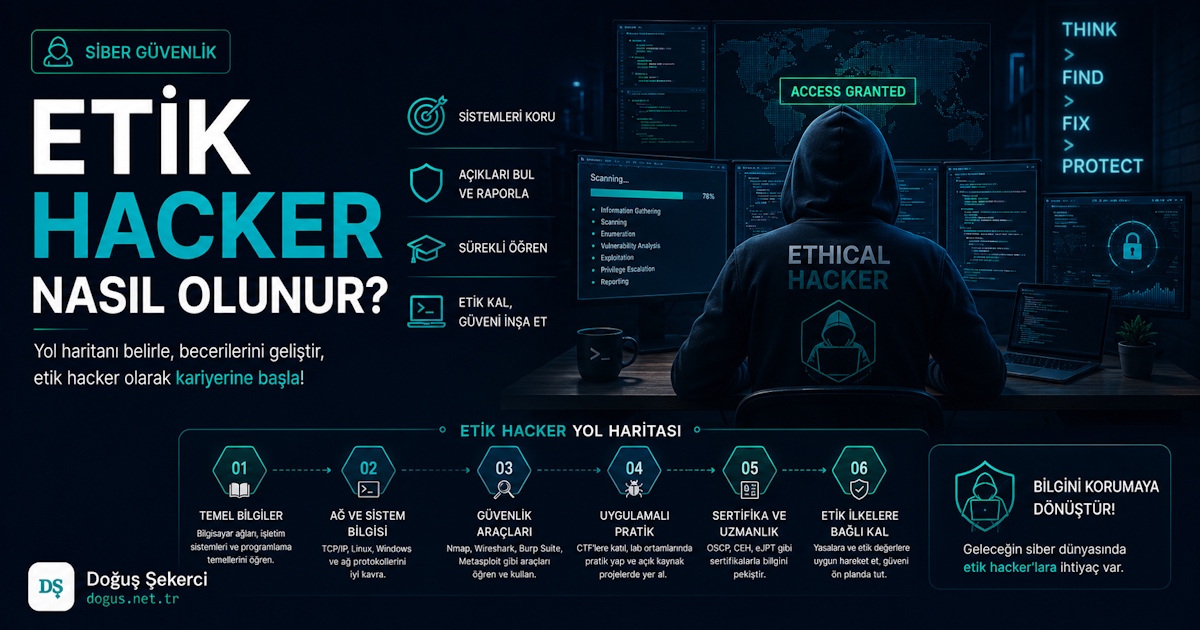
Etik Hacker Nasıl Olunur?
Siber güvenlik tarafına ilgi duyan birçok kişi için Etik Hacker olmak, hem teknik merakı besleyen hem de gerçek dünyada karşılığı olan güçlü bir kariyer yoludur. Firewall, bulut altyapısı ve yazılım geliştirme ile uğraşan biri için bu alan sadece teorik değil; doğrudan sahada karşılığı olan bir uzmanlık alanına dönüşür.
Etik Hacker
Etik hacker, sistemlerdeki güvenlik açıklarını yasal izinle tespit eden ve kurumların güvenliğini artırmak için çalışan siber güvenlik uzmanıdır. Temel fark, yaptığı testlerin izinli, belgeli ve raporlanabilir olmasıdır.
Bir etik hacker’ın amacı sisteme zarar vermek değil, zarar verebilecek açıkları saldırganlardan önce bulmaktır. Bu nedenle teknik bilgi kadar raporlama, iletişim ve yasal çerçeve bilgisi de önemlidir.
Etik hackerlık özellikle şu alanlarla kesişir:
- Ağ güvenliği
- Web uygulama güvenliği
- Bulut güvenliği
- Kimlik ve erişim yönetimi
- Firewall ve ağ segmentasyonu
- Güvenli yazılım geliştirme
- Log analizi ve olay müdahalesi
İpucu: Firewall, bulut altyapısı ve yazılım geliştirme deneyimi olan biri, etik hackerlıkta avantajlı başlar. Çünkü açıkların büyük bölümü ağ yapılandırması, yetkilendirme hataları ve kod seviyesindeki zafiyetlerden doğar.
Etik Hacker Nedir
Etik hacker nedir sorusunun en net cevabı şudur: Yetki verilen sistemleri güvenlik açısından test eden, açıkları belgeleyen ve çözüm önerileri sunan uzmandır. Bu kişi saldırgan gibi düşünür; fakat amacı savunmayı güçlendirmektir.
Etik hacker; web sitesi, API, sunucu, bulut hesabı, ağ cihazı veya mobil uygulama üzerinde güvenlik testi yapabilir. Ancak tüm bu işlemler yazılı izin, kapsam ve zaman aralığı belirlenerek yapılmalıdır.
| Kriter | Etik Hacker | Kötü Niyetli Hacker |
|---|---|---|
| Yetki | Yazılı izinle çalışır | İzinsiz erişim dener |
| Amaç | Güvenliği artırmak | Zarar vermek veya çıkar sağlamak |
| Raporlama | Detaylı teknik rapor sunar | Açığı gizler veya kullanır |
| Hukuki durum | Yasal çerçevede hareket eder | Suç teşkil edebilir |
| Sonuç | Savunma güçlenir | Veri kaybı, kesinti, itibar zararı oluşabilir |
Etik hackerlık, yalnızca araç kullanmaktan ibaret değildir. Bir açığın nasıl oluştuğunu anlamak, etkisini ölçmek ve kalıcı çözüm önermek bu mesleğin en kritik tarafıdır.
Etik Hacker Nasıl Olunur
Etik hacker nasıl olunur sorusunun cevabı, düzenli öğrenme ve uygulamalı pratikten geçer. Önce temel bilişim bilgisi edinilmeli, ardından ağ, Linux, web güvenliği, programlama ve güvenlik test metodolojileri öğrenilmelidir.
Başlangıç için izlenebilecek pratik yol haritası şöyledir:
-
Temel bilgisayar ağlarını öğren
- TCP/IP
- DNS
- HTTP/HTTPS
- VPN
- NAT
- Firewall mantığı
-
Linux kullanımını geliştir
- Terminal komutları
- Dosya izinleri
- Servis yönetimi
- Log okuma
-
Programlama öğren
- Python
- JavaScript
- Bash
- SQL temelleri
-
Web güvenliğine odaklan
- XSS
- SQL Injection
- CSRF
- IDOR
- Authentication bypass
- File upload zafiyetleri
-
Laboratuvar ortamı kur
- Sanal makineler
- Test uygulamaları
- Yerel ağ senaryoları
- Güvenli deneme ortamları
-
Raporlama becerisi kazan
- Açığın etkisi
- Tekrarlanabilir adımlar
- Risk seviyesi
- Çözüm önerisi
| Seviye | Öğrenilecek Konular | Pratik Önerisi |
|---|---|---|
| Başlangıç | Ağ, Linux, temel güvenlik | Kendi lab ortamını kur |
| Orta | Web zafiyetleri, script yazımı | CTF ve simülasyon çöz |
| İleri | Active Directory, bulut, exploit analizi | Gerçekçi test senaryoları oluştur |
| Profesyonel | Raporlama, metodoloji, sertifika | Yetkili pentest projelerinde çalış |
Uyarı: Kendi sistemin dışında herhangi bir sisteme izinsiz tarama, deneme veya erişim girişimi yapmak hukuki risk doğurabilir. Etik hackerlıkta “izin” teknik bilgiden önce gelir.
Görevler ve Amaçlar
Etik hacker’ın temel görevi, güvenlik açıklarını saldırganlardan önce tespit etmek ve bu açıkların nasıl kapatılacağını göstermektir. Amaç yalnızca açık bulmak değil, kurumun gerçek risk seviyesini anlaşılır biçimde ortaya koymaktır.
Başlıca görevler şunlardır:
- Web uygulama güvenlik testi yapmak
- Ağ servislerini analiz etmek
- Firewall kurallarını güvenlik açısından değerlendirmek
- Bulut yapılandırma hatalarını incelemek
- API güvenlik testleri yapmak
- Zayıf parola ve yetkilendirme kontrollerini analiz etmek
- Güvenlik raporu hazırlamak
- Teknik ekiplerle çözüm sürecini takip etmek
| Görev | Amaç | Örnek Çıktı |
|---|---|---|
| Zafiyet tarama | Bilinen açıkları bulmak | CVE ve risk listesi |
| Manuel test | Otomatik araçların kaçırdığı açıkları yakalamak | Kanıtlı bulgu |
| Yapılandırma analizi | Hatalı ayarları tespit etmek | Güvenli konfigürasyon önerisi |
| Raporlama | Teknik riski anlaşılır hale getirmek | Yönetici ve teknik rapor |
| Doğrulama testi | Açığın kapandığını kontrol etmek | Retest sonucu |
İyi bir etik hacker, yalnızca “burada açık var” demez. Açığın neden önemli olduğunu, hangi koşullarda sömürülebileceğini ve hangi adımlarla kapatılacağını net biçimde açıklar.
Etik Hacker Eğitimi
Etik hacker eğitimi, teorik güvenlik bilgisini uygulamalı senaryolarla birleştirmelidir. Sadece video izlemek yeterli değildir; öğrenilen konuların lab ortamında tekrar edilmesi gerekir.
Kaliteli bir eğitim programında şu başlıklar bulunmalıdır:
- Ağ temelleri
- Linux ve Windows güvenliği
- Web uygulama güvenliği
- Veritabanı güvenliği
- Kriptografi temelleri
- Sosyal mühendislik farkındalığı
- Bulut güvenliği
- Raporlama teknikleri
- Yasal ve etik sınırlar
Eğitim sürecinde özellikle OWASP Top 10 konuları iyi anlaşılmalıdır. Çünkü web uygulamalarındaki pek çok kritik zafiyet, kimlik doğrulama, erişim kontrolü ve veri doğrulama hatalarından kaynaklanır.
Etik Hacker Eğitimi İçin Pratik Çalışma Planı
| Hafta | Odak Konu | Hedef |
|---|---|---|
| 1-2 | Ağ ve Linux temelleri | Komut satırı ve protokolleri anlamak |
| 3-4 | Web teknolojileri | HTTP, cookie, session, API mantığını öğrenmek |
| 5-6 | OWASP Top 10 | Temel web açıklarını test etmek |
| 7-8 | Araçlar ve raporlama | Bulguları kanıtlı şekilde yazmak |
| 9+ | Bulut ve ileri seviye konular | Gerçekçi altyapı senaryoları kurmak |
Etik Hacker Kursu
Etik hacker kursu seçerken yalnızca başlık listesine değil, uygulama yoğunluğuna bakılmalıdır. İyi bir kurs; lab, ödev, örnek rapor, gerçek senaryo ve güvenli test ortamı sunmalıdır.
Kurs seçerken şu kriterler değerlendirilebilir:
- Eğitmenin saha deneyimi var mı?
- Uygulamalı lab içeriyor mu?
- Güncel zafiyetleri kapsıyor mu?
- Yasal sınırları anlatıyor mu?
- Raporlama pratiği yaptırıyor mu?
- Sertifika veya bitirme projesi var mı?
| Kurs Türü | Avantaj | Dezavantaj |
|---|---|---|
| Video kurs | Esnek ilerleme sağlar | Disiplin gerektirir |
| Canlı eğitim | Soru sorma imkânı verir | Zaman planı sabittir |
| Bootcamp | Yoğun pratik sunar | Temeli olmayanı zorlayabilir |
| Üniversite/akademi programı | Yapılandırılmış ilerler | Her zaman güncel olmayabilir |
| Platform tabanlı lab | Uygulama ağırlıklıdır | Teori eksik kalabilir |
Etik Hacker Olma Kursu
Etik hacker olma kursu, başlangıçtan profesyonel seviyeye geçmek isteyenler için yapılandırılmış bir öğrenme yolu sunmalıdır. Burada önemli olan kursun seni yalnızca araç kullanıcısı değil, analitik düşünen güvenlik uzmanı haline getirmesidir.
Bir kursun gerçekten faydalı olup olmadığını anlamak için şu sorular sorulabilir:
- Eğitimde manuel test mantığı anlatılıyor mu?
- Araç çıktılarının nasıl yorumlanacağı öğretiliyor mu?
- Yanlış pozitif bulgular nasıl ayıklanıyor?
- Gerçekçi rapor örnekleri var mı?
- Web, ağ ve bulut güvenliği birlikte ele alınıyor mu?
Firewall ve bulut altyapısı ile ilgilenen biri için kurs içeriğinde özellikle ağ segmentasyonu, güvenlik grupları, IAM yetkileri, WAF ve log analizi gibi başlıkların olması büyük avantaj sağlar.
Etik Hacker Kursu Ücretsiz
Etik hacker kursu ücretsiz olarak da öğrenilebilir; ancak ücretsiz kaynaklarla ilerlerken düzenli bir plan oluşturmak gerekir. Aksi halde birçok konuya yüzeysel bakılıp sağlam temel kurulamayabilir.
Ücretsiz öğrenme için değerlendirilebilecek kaynak türleri:
- Resmî dokümantasyonlar
- OWASP kaynakları
- Ücretsiz CTF platformları
- Açık kaynak güvenlik araçlarının belgeleri
- Üniversitelerin açık ders içerikleri
- YouTube teknik eğitim serileri
- Blog yazıları ve teknik makaleler
Bilgi kutusu: Ücretsiz kaynaklar başlangıç için güçlüdür. Fakat profesyonel seviyede ilerlemek için lab pratiği, raporlama disiplini ve gerçek senaryo analizi şarttır.
Etik Hacker Sertifikası
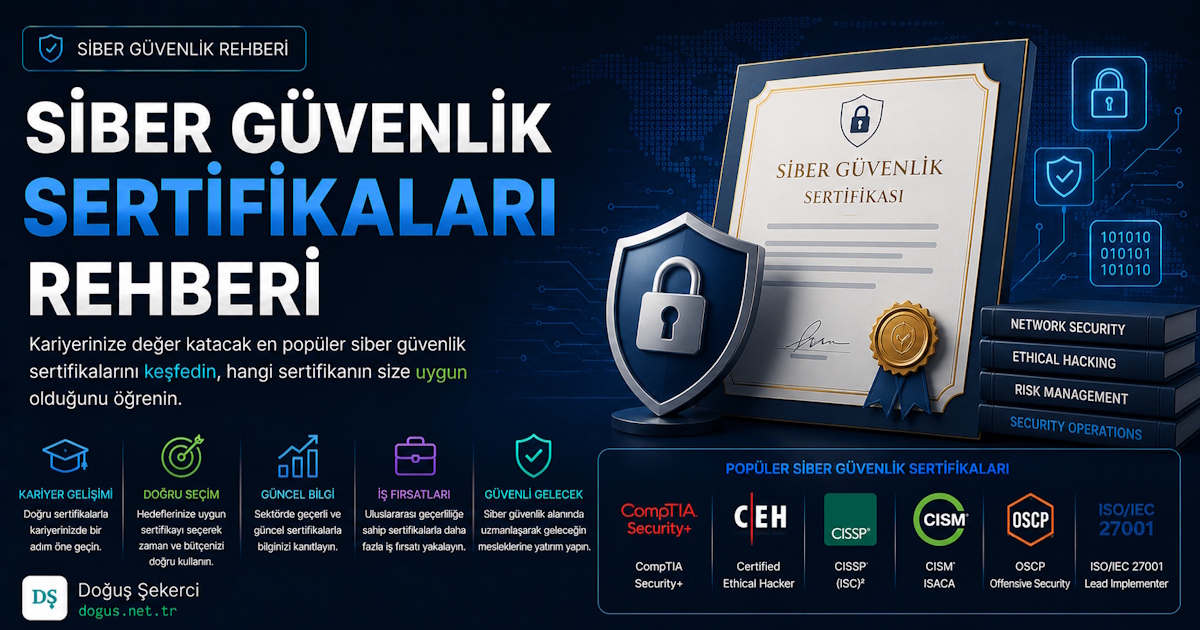
Etik hacker sertifikası, bilgi seviyesini belgelemek ve iş başvurularında güven oluşturmak için faydalıdır. Ancak sertifika tek başına uzmanlık kanıtı değildir; pratik deneyimle desteklenmelidir.
Yaygın sertifika türleri şunlardır:
| Sertifika Türü | Odak Alanı | Kimler İçin Uygun |
|---|---|---|
| Başlangıç seviye güvenlik sertifikaları | Temel siber güvenlik | Yeni başlayanlar |
| Etik hacking sertifikaları | Pentest metodolojisi | Etik hacker adayları |
| Uygulamalı pentest sertifikaları | Gerçek senaryo çözümü | Orta-ileri seviye |
| Bulut güvenliği sertifikaları | Cloud güvenliği | Bulut altyapısıyla çalışanlar |
| Ağ güvenliği sertifikaları | Network savunması | Firewall ve ağ ekipleri |
Sertifika seçerken hedef kariyer yolu belirlenmelidir. Web uygulama güvenliği, ağ sızma testi, bulut güvenliği veya red team alanları farklı beceriler ister.
Etik Hacker Maaş
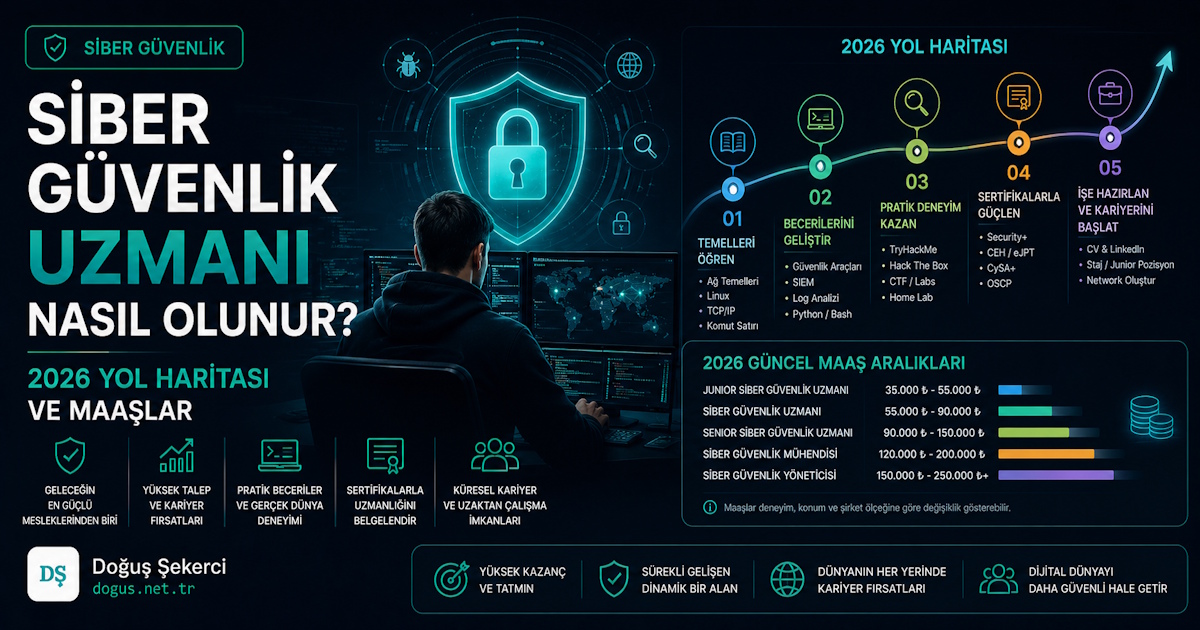
Etik hacker maaş seviyesi; deneyim, uzmanlık alanı, çalışılan ülke, sektör, sertifika ve proje tecrübesine göre değişir. Türkiye’de başlangıç seviyesi ile kıdemli uzman arasında belirgin fark bulunur.
Genel değerlendirme şu şekilde yapılabilir:
| Seviye | Deneyim | Maaşı Etkileyen Faktörler |
|---|---|---|
| Junior | 0-2 yıl | Temel bilgi, lab çalışmaları, başlangıç sertifikaları |
| Mid-Level | 2-5 yıl | Gerçek proje, raporlama, web/ağ pentest deneyimi |
| Senior | 5+ yıl | Ekip liderliği, ileri seviye testler, bulut ve red team bilgisi |
| Danışman/Freelance | Değişken | Proje kapsamı, uzmanlık nişi, referanslar |
Etik hacker maaş beklentisinde yalnızca unvana bakmak yanıltıcı olabilir. API güvenliği, bulut güvenliği, Active Directory güvenliği ve güvenli yazılım geliştirme bilgisi olan uzmanlar daha güçlü konumlanır.
Etik Hacker Kitap
Etik hacker kitap önerileri, temel kavramları sindirmek ve sistematik öğrenmek için hâlâ değerlidir. Özellikle ağ, Linux, web güvenliği ve güvenli kodlama konularında kitap okumak uzun vadede fark yaratır.
Kitap seçerken şunlara dikkat edilebilir:
- Güncel baskı olması
- Uygulamalı örnekler içermesi
- Yasal ve etik çerçeveyi açıklaması
- Web güvenliği ve ağ güvenliğini dengeli anlatması
- Sadece araç kullanımına odaklanmaması
Kitaplar tek başına yeterli değildir. Okunan her konu küçük bir lab senaryosuyla desteklenirse bilgi kalıcı hale gelir.
Hacker Simulator
Hacker simulator, güvenli ve kontrollü ortamda siber güvenlik pratiği yapmak için kullanılan simülasyon platformlarını ifade eder. Bu ortamlar gerçek sistemlere zarar vermeden saldırı ve savunma mantığını öğrenmeye yardımcı olur.
Simülatörler özellikle yeni başlayanlar için faydalıdır çünkü hata yapma riskini azaltır. Gerçek sistemlerde denenmesi hukuki ve teknik açıdan riskli olan konular, simülasyonlarda güvenle öğrenilebilir.
| Simülasyon Türü | Ne Öğretir | Kimler İçin Uygun |
|---|---|---|
| CTF | Problem çözme ve zafiyet analizi | Başlangıç-orta seviye |
| Web lab | OWASP açıkları | Web güvenliği öğrenenler |
| Ağ simülasyonu | Servis keşfi ve segmentasyon | Network odaklı çalışanlar |
| Blue team lab | Log analizi ve olay müdahalesi | Savunma tarafı |
| Bulut lab | IAM, storage, network güvenliği | Cloud uzmanları |
Siyah Şapkalı Hacker Nedir
Siyah şapkalı hacker, sistemlere izinsiz giren, verileri çalan, hizmetleri bozan veya güvenlik açıklarını kötüye kullanan kişidir. Etik hacker ile arasındaki temel fark niyet değil, aynı zamanda izin ve hukuki çerçevedir.
Siyah şapkalı faaliyetler ciddi hukuki sonuçlar doğurabilir. Bu nedenle siber güvenlik öğrenirken merak duygusu mutlaka etik sınırlarla yönetilmelidir.
| Hacker Türü | Yaklaşım | Hukuki Durum |
|---|---|---|
| Beyaz şapkalı | İzinli test yapar | Yasaldır |
| Siyah şapkalı | İzinsiz saldırı yapar | Suç teşkil edebilir |
| Gri şapkalı | İzin olmadan açık bulabilir | Risklidir |
| Blue team | Savunma yapar | Yasaldır |
| Red team | Kontrollü saldırı simülasyonu yapar | İzinli ise yasaldır |
Hackerlık
Hackerlık kavramı, teknik sistemleri derinlemesine anlama ve sınırlarını test etme merakından doğmuştur. Ancak bu kavram zamanla hem olumlu hem olumsuz anlamlarda kullanılmaya başlanmıştır.
Profesyonel dünyada değerli olan yaklaşım, sistemleri bozmak değil; nasıl daha güvenli, dayanıklı ve izlenebilir hale getirileceğini bilmektir. Bu nedenle etik hackerlık; merak, disiplin, sorumluluk ve teknik derinliğin birleşimidir.
Hackerlık kültüründe önemli olan beceriler:
- Problem çözme
- Sabırlı analiz
- Teknik doküman okuma
- Deneme-yanılma
- Log yorumlama
- Kod okuyabilme
- Güvenlik açığını bağlamıyla değerlendirme
Hacker Olma
Hacker olma hedefi, doğru yönlendirilmezse riskli bir meraka dönüşebilir; doğru yönlendirilirse güçlü bir siber güvenlik kariyerine kapı açar. Burada tercih edilmesi gereken yol, etik hackerlık ve savunma odaklı uzmanlıktır.
Başlamak isteyen biri için en sağlıklı rota şudur:
- Kendi bilgisayarında lab ortamı kur
- Temel ağ ve Linux bilgisi edin
- Web uygulamalarını anlamaya çalış
- Güvenli kodlama prensiplerini öğren
- CTF ve simülasyonlarla pratik yap
- Not tut ve rapor yazma alışkanlığı kazan
- İzinsiz sistemlerden uzak dur
- Uzmanlaşmak istediğin alanı seç
Firewall, bulut ve yazılım geliştirme projeleriyle aktif ilgilenen biri için özellikle güvenli mimari tasarımı, erişim kontrolü, API güvenliği ve loglama konuları güçlü bir uzmanlık alanı oluşturabilir.
Sıkça Sorulan Sorular
Etik Hacker Ne İş Yapar?
Etik hacker, izin verilen sistemlerde güvenlik açıklarını tespit eder, bu açıkların etkisini analiz eder ve çözüm önerileriyle birlikte raporlar. Web uygulamaları, ağ servisleri, API’ler, bulut altyapıları ve kimlik yönetimi sistemleri üzerinde test yapabilir. İşin önemli kısmı yalnızca açık bulmak değil, bulunan açığın gerçekten istismar edilebilir olup olmadığını kanıtlamak ve güvenli kapatma yöntemini göstermektir.
Etik Hacker Olmak İçin Üniversite Şart Mı?
Etik hacker olmak için üniversite şart değildir; ancak bilgisayar mühendisliği, yazılım mühendisliği veya bilişim güvenliği gibi bölümler güçlü temel sağlayabilir. Bu alanda asıl belirleyici olan uygulamalı beceri, problem çözme yeteneği, raporlama disiplini ve yasal sınırları bilmektir. Üniversite okumadan da lab çalışmaları, kurslar, sertifikalar ve gerçekçi projelerle etik hackerlık yolunda ilerlemek mümkündür.
Etik Hacker Nasıl Pratik Yapar?
Etik hacker adayları pratik yapmak için kendi lab ortamlarını, CTF platformlarını, güvenlik simülasyonlarını ve kasıtlı olarak zafiyetli hazırlanmış uygulamaları kullanmalıdır. Gerçek sistemlerde izinsiz deneme yapmak doğru değildir. Sanal makinelerle kurulan güvenli ortamlar, hem web açıklarını hem de ağ güvenliği senaryolarını öğrenmek için idealdir. Her çalışmadan sonra kısa teknik rapor yazmak gelişimi hızlandırır.
Etik Hacker İçin Hangi Programlama Dili Öğrenilmeli?
Etik hacker için en faydalı dillerden biri Python’dır; çünkü otomasyon, veri işleme ve güvenlik araçları geliştirme tarafında yaygın kullanılır. JavaScript, web güvenliği için önemlidir. SQL, veritabanı zafiyetlerini anlamaya yardımcı olur. Bash ise Linux sistemlerde hızlı işlem yapmayı sağlar. İleri seviyede C veya Go bilgisi de exploit mantığını ve düşük seviye sistem davranışlarını anlamayı kolaylaştırır.
Etik Hacker Sertifikası İş Bulmak İçin Yeterli Mi?
Etik hacker sertifikası iş başvurularında avantaj sağlar; fakat tek başına yeterli değildir. İşverenler genellikle adayın pratik deneyimine, rapor örneklerine, lab çalışmalarına, problem çözme yaklaşımına ve teknik iletişim becerisine bakar. Sertifika, bilginin belirli bir çerçevede ölçüldüğünü gösterir. Ancak gerçek değer, bu bilgiyi güvenli ve kontrollü test süreçlerinde uygulayabilmekten gelir.
Etik Hacker Maaşı Neye Göre Değişir?
Etik hacker maaşı deneyim, uzmanlık alanı, sertifikalar, çalışılan sektör ve teknik derinliğe göre değişir. Web uygulama güvenliği, bulut güvenliği, Active Directory güvenliği, API güvenliği ve güvenli yazılım geliştirme bilgisi maaşı olumlu etkileyebilir. Junior seviyede temel beceriler öne çıkarken, senior seviyede proje yönetimi, raporlama kalitesi ve karmaşık sistemlerde risk analizi yapabilme becerisi daha belirleyicidir.
Ücretsiz Etik Hacker Kursları Yeterli Olur Mu?
Ücretsiz etik hacker kursları başlangıç için yeterli olabilir; fakat tek başına profesyonel seviye için genellikle eksik kalır. Ücretsiz kaynaklar temel kavramları öğrenmek, araçları tanımak ve ilk lab çalışmalarını yapmak için değerlidir. Daha ileri aşamada yapılandırılmış eğitim, uygulamalı platformlar, mentorluk, gerçekçi senaryolar ve raporlama pratiği gerekir. Önemli olan kaynakların güncel ve güvenilir olmasıdır.
Etik Hacker Olmak Ne Kadar Sürer?
Etik hacker olmak için gereken süre kişinin teknik geçmişine göre değişir. Yazılım, ağ veya sistem yönetimi deneyimi olan biri 6-12 ayda sağlam bir başlangıç seviyesine gelebilir. Sıfırdan başlayan biri için bu süre daha uzun olabilir. Profesyonel seviyeye ulaşmak ise genellikle birkaç yıl düzenli pratik, proje deneyimi, lab çalışması ve sürekli öğrenme gerektirir.
Etik Hacker Yasal Olarak Nasıl Çalışır?
Etik hacker yasal olarak çalışmak için test yapılacak sistem sahibinden açık ve yazılı izin almalıdır. Test kapsamı, tarih aralığı, kullanılacak yöntemler ve raporlama süreci önceden belirlenmelidir. Kapsam dışındaki sistemlere erişim denenmemeli, bulunan veriler korunmalı ve gereksiz veri indirme yapılmamalıdır. Bu yaklaşım hem uzmanı hem de hizmet alan kurumu hukuki risklerden korur.
Etik Hacker İçin Firewall Bilgisi Gerekli Mi?
Firewall bilgisi etik hacker için oldukça faydalıdır. Çünkü ağ trafiğinin nasıl filtrelendiğini, hangi portların açık olduğunu, segmentasyonun nasıl çalıştığını ve hatalı kuralların nasıl risk oluşturduğunu anlamayı sağlar. Firewall deneyimi olan biri, saldırı yüzeyini daha iyi analiz eder ve savunma tarafına uygulanabilir öneriler sunabilir. Özellikle kurumsal ağlarda bu bilgi ciddi avantaj sağlar.
İlgili İçerikler
- dogus.net.tr için “Firewall Nedir ve Nasıl Çalışır?”
- dogus.net.tr için “Bulut Güvenliği Temelleri”
- dogus.net.tr için “Web Uygulama Güvenliği Kontrol Listesi”
- dogus.net.tr için “API Güvenliği Nasıl Sağlanır?”
- dogus.net.tr için “Linux Sunucu Güvenliği İçin Temel Adımlar”

Yorumlar (0)