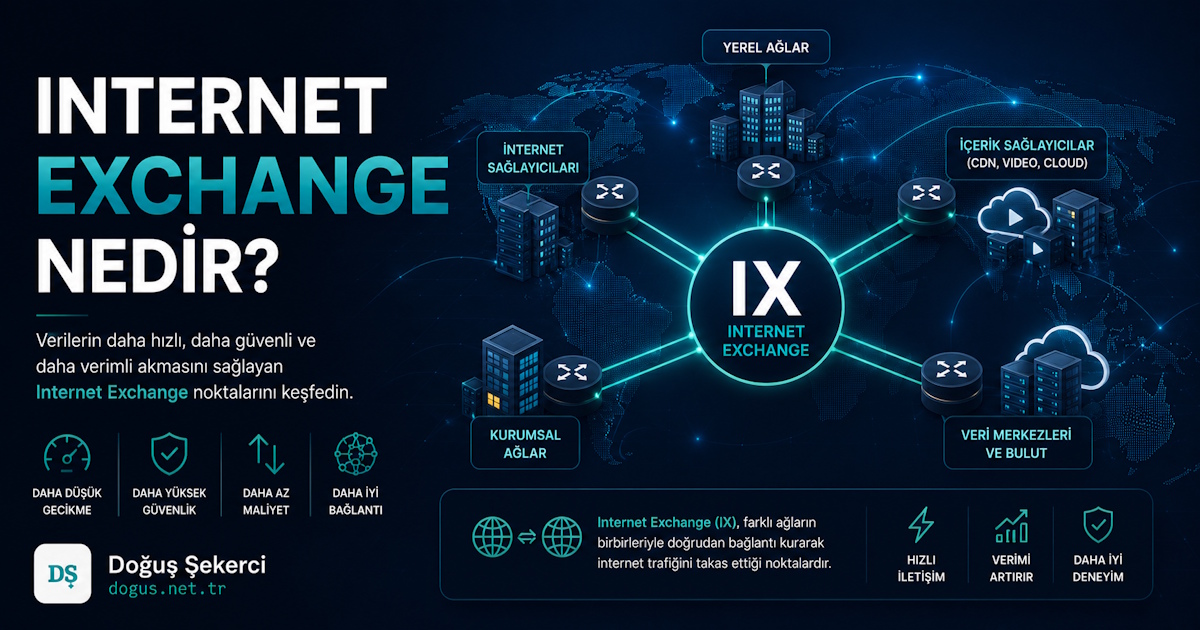
İnternet trafiği çoğu zaman düşündüğümüzden daha karmaşık yollar izler. Internet Exchange, bu trafiğin daha kısa, daha hızlı ve daha verimli akmasını sağlayan kritik yapılardan biridir. Firewall, bulut altyapısı ve yazılım projeleriyle çalışan biri için IX mantığını anlamak; performans, maliyet ve erişilebilirlik tarafında ciddi fark yaratır.
Internet Exchange Point Nedir
Internet Exchange Point, farklı ağların aynı fiziksel veya mantıksal altyapı üzerinde doğrudan trafik alışverişi yaptığı değişim noktasıdır. Türkçede “internet değişim noktası” olarak da kullanılır. Amaç, trafiği gereksiz transit operatörlerden dolaştırmadan iki ağ arasında daha kısa yoldan taşımaktır.
Bir IXP üzerinde internet servis sağlayıcıları, veri merkezleri, bulut servisleri, CDN ağları, kurumsal ağlar ve içerik sağlayıcılar bulunabilir. Örneğin bir CDN ağı ile yerel bir servis sağlayıcının aynı IX üzerinde peering yapması, kullanıcıya daha düşük gecikme ile içerik sunulmasını sağlar.
İpucu: “İnternet exchange poin” gibi yazım hatalı aramalar da genellikle aynı kavrama, yani Internet Exchange Point yapısına işaret eder.
| Kavram | Anlamı | Pratik Karşılığı |
|---|---|---|
| Internet Exchange | Ağlar arası trafik değişim yapısı | Daha kısa trafik yolu |
| IXP | Internet Exchange Point kısaltması | Fiziksel/mantıksal değişim noktası |
| Peering | İki ağın trafik alışverişi anlaşması | Doğrudan bağlantı |
| Transit | Trafiğin üçüncü taraf ağ üzerinden taşınması | Ücretli internet çıkışı |
IXP Nedir
IXP, Internet Exchange Point ifadesinin kısaltmasıdır ve ağ operatörlerinin birbirine doğrudan bağlanmasını sağlar. IXP, internetin merkezi olmayan yapısını güçlendiren önemli bileşenlerden biridir.
IXP’ler genellikle veri merkezlerinde konumlanır. Katılımcılar buraya fiziksel port ile bağlanabilir veya bazı durumlarda sanal/tünel bağlantı üzerinden erişebilir. “Internet Exchange locations” ve “Internet Exchange map” aramaları, dünya genelindeki IX noktalarının nerelerde bulunduğunu incelemek için kullanılır.
İnternet Servis Sağlayıcıları Nelerdir?
İnternet servis sağlayıcıları, son kullanıcıya veya kurumlara internet erişimi sunan ağ operatörleridir. Bunlar yerel ISP’ler, ulusal operatörler, veri merkezi ağları, kurumsal omurga sağlayıcıları veya bulut bağlantı hizmeti veren firmalar olabilir.
Bir servis sağlayıcının IX üzerinde bulunması, kendi müşterilerine daha iyi rota, daha düşük latency ve bazı durumlarda daha kararlı erişim sunmasına yardımcı olur.
IX Nedir
IX, Internet Exchange ifadesinin kısa kullanımıdır. Teknik konuşmalarda “şu IX’e bağlıyız” veya “o network ile IX üzerinden peer olduk” gibi ifadeler sıkça kullanılır.
IX, tek başına internet erişimi sağlayan bir servis değildir. Daha doğru tanımla, internete bağlı farklı otonom sistemlerin yani ASN sahibi ağların bir araya geldiği trafik değişim platformudur.
| IX | Transit |
|---|---|
| Ağlar doğrudan trafik değiştirir | Trafik üçüncü taraf ağdan geçer |
| Genellikle daha düşük gecikme sağlar | Rota daha uzun olabilir |
| Peering politikası önemlidir | Sağlayıcı sözleşmesi önemlidir |
| Trafik maliyetini düşürebilir | Mbps/Gbps bazlı ücret olabilir |
Tarihi açıdan bakıldığında NSFNET sonrası internetin ticarileşmesiyle birlikte ağlar arası doğrudan bağlantı ihtiyacı artmıştır. IX yapıları da bu ihtiyacın pratik ve ölçeklenebilir cevaplarından biri olmuştur.
IX Peering Nedir
IX peering, iki ağın bir Internet Exchange üzerinde doğrudan rota paylaşması ve trafik alışverişi yapmasıdır. Bu yapı BGP üzerinden çalışır ve her taraf hangi prefix’leri duyuracağını kendi politikalarına göre belirler.
Peering sayesinde trafik, mümkünse daha kısa yoldan hedef ağa ulaşır. Örneğin bir bulut altyapısından çıkan trafik, aynı IX üzerindeki başka bir operatöre transit yerine doğrudan aktarılabilir.
Ben kendi projelerimde de IX bağlantılarını destekleyen bir yaklaşımı daha doğru buluyorum. Bağlı olunan IX’lerde open peering politikası izlemek, uygun teknik koşullar sağlandığında daha fazla ağ ile doğrudan trafik alışverişine imkân tanır.
Open Peering Ne Anlama Gelir?
Open peering, bir ağın makul teknik şartları sağlayan diğer katılımcılarla peering yapmaya açık olmasıdır. Bu yaklaşım özellikle içerik dağıtımı, bulut servisleri, oyun servisleri ve düşük gecikme isteyen uygulamalar için faydalıdır.
IX Peering Türleri
IX peering türleri, ağların trafik alışverişini nasıl kurduğunu belirler. En yaygın modeller public peering, private peering, bilateral peering ve route server üzerinden peering olarak ayrılır.
Her modelin avantajı farklıdır. Küçük ve orta ölçekli ağlar için route server pratik olabilirken, yüksek trafikli iki ağ arasında private peering daha kontrollü bir seçenek olabilir.
| Peering Türü | Açıklama | Uygun Senaryo |
|---|---|---|
| Public Peering | IX ortak switch fabric üzerinden yapılır | Çok sayıda ağla erişim |
| Private Peering | İki ağ arasında özel bağlantı kurulur | Yüksek trafik hacmi |
| Bilateral Peering | İki taraf doğrudan BGP oturumu açar | Kontrollü rota paylaşımı |
| Route Server Peering | Tek oturumla birçok ağa erişim sağlar | Operasyonel kolaylık |
Uyarı: Route server kullanmak kolaylık sağlar; ancak duyurulan prefix’ler, filtreler, IRR/RPKI doğrulaması ve max-prefix limitleri dikkatle yönetilmelidir.
IX Neden Önemli
IX önemlidir çünkü internet trafiğinin daha kısa, hızlı ve kontrollü taşınmasını sağlar. Bu durum özellikle gecikme hassasiyeti olan servislerde, CDN erişiminde, canlı yayınlarda, oyun altyapılarında ve bulut uygulamalarında hissedilir.
Bir IX’e bağlı olmak sadece performans meselesi değildir. Ağ operatörü için rota çeşitliliği, yedeklilik ve trafik mühendisliği açısından da stratejik değer taşır.
İnternet Değişim Noktası Nedir?
İnternet değişim noktası, bağımsız ağların ortak bir platform üzerinde birbirine bağlandığı yapıdır. Bu sayede bir kullanıcının isteği, hedef ağa ulaşırken daha az ara ağdan geçebilir.
| Fayda | Etkisi |
|---|---|
| Daha düşük latency | Kullanıcı deneyimi iyileşir |
| Daha az transit bağımlılığı | Rota kontrolü artar |
| Daha iyi CDN erişimi | İçerik daha hızlı sunulur |
| Daha fazla yedeklilik | Arıza etkisi azaltılabilir |
IX Neden Daha Uygun Maliyetli
IX, transit trafiği azaltabildiği için daha uygun maliyetli olabilir. Bir ağ, yoğun trafik alışverişi yaptığı diğer ağlara IX üzerinden doğrudan eriştiğinde ücretli transit kapasitesini daha verimli kullanabilir.
Burada önemli nokta şudur: IX bağlantısı tamamen “bedava internet” anlamına gelmez. Port ücreti, veri merkezi cross-connect maliyeti, router kapasitesi, operasyonel takip ve olası uzak bağlantı maliyetleri hesaba katılmalıdır.
| Maliyet Kalemi | Transit Model | IX Model |
|---|---|---|
| Trafik taşıma | Genellikle Mbps/Gbps bazlı | Port ve bağlantı bazlı |
| Ölçek büyümesi | Trafik arttıkça maliyet artabilir | Port kapasitesi dolana kadar daha verimli olabilir |
| Rota kontrolü | Sınırlı | Daha esnek |
| Operasyon | Sağlayıcı odaklı | BGP ve peering yönetimi gerekir |
IX Neden Tercih Edilmeli
IX, performans, maliyet, rota kontrolü ve ağ dayanıklılığı için tercih edilir. Özellikle kendi ASN’i olan, BGP yöneten veya yüksek trafik hacmine sahip ağlar için IX bağlantısı ciddi teknik avantaj sağlar.
Firewall, bulut altyapısı ve yazılım geliştirme tarafında çalışan ekipler için IX bağlantısı yalnızca network ekibinin konusu değildir. Uygulama gecikmesi, API yanıt süreleri, dosya dağıtımı ve kullanıcı deneyimi de bundan etkilenir.
IX tercih etmek için güçlü nedenler:
- CDN ağlarına daha kısa yoldan erişmek
- Transit maliyetini optimize etmek
- BGP ile rota kontrolünü artırmak
- Farklı operatörlere alternatif yol oluşturmak
- Bulut ve edge mimarilerinde daha iyi performans almak
IX Nasıl Çalışır
IX, katılımcı ağların ortak bir Ethernet altyapısına bağlanması ve BGP ile rota paylaşması mantığıyla çalışır. Her katılımcı kendi ASN’i üzerinden prefix duyurur ve diğer ağlardan gelen duyuruları politika bazlı kabul eder.
Temel akış şöyledir:
- Ağ operatörü IX portuna bağlanır.
- BGP oturumları kurulur.
- Prefix filtreleri ve routing policy tanımlanır.
- Trafik en uygun rotaya göre IX üzerinden akar.
- Monitoring ile trafik, hata ve route değişimleri takip edilir.
Teknik Olarak Nelere Dikkat Edilmeli?
IX bağlantısında sadece port almak yeterli değildir. Sağlıklı bir yapı için RPKI, IRR kayıtları, max-prefix limitleri, BGP community kullanımı, trafik izleme ve DDoS senaryoları değerlendirilmelidir.
| Teknik Başlık | Neden Önemli? |
|---|---|
| RPKI | Yanlış rota duyurularını azaltır |
| IRR | Prefix filtrelemeyi kolaylaştırır |
| BGP Community | Trafik politikası yönetimi sağlar |
| Monitoring | Anlık sorun tespiti sağlar |
| Kapasite Planlama | Port tıkanıklığını önler |
Sanal/Tünel IX Bağlantısı Nedir
Sanal veya tünel IX bağlantısı, fiziksel olarak IX lokasyonunda bulunmadan internet exchange ağına uzaktan erişim sağlamaya çalışan bağlantı modelidir. Genellikle GRE, VXLAN, L2 taşıma veya uzak bağlantı sağlayıcıları üzerinden kurgulanır.
Bu model küçük ağlar, test ortamları veya fiziksel veri merkezine erişimi olmayan yapılar için cazip olabilir. Ancak latency, MTU, tünel overhead’i, arıza noktaları ve güvenlik dikkatle değerlendirilmelidir.
İpucu: Sanal IX bağlantısı üretim trafiği için kullanılacaksa, yalnızca “bağlandı mı?” diye bakmak yeterli değildir. Paket kaybı, jitter, tünel stabilitesi ve BGP convergence süresi düzenli ölçülmelidir.
Sıkça Sorulan Sorular
Internet Exchange Ne İşe Yarar?
Internet Exchange, farklı ağların birbirine doğrudan trafik göndermesini sağlar. Böylece trafik gereksiz transit rotalardan geçmeden daha kısa yoldan hedefe ulaşabilir. Bu yapı gecikmeyi azaltabilir, maliyeti optimize edebilir ve ağlar arası erişimi daha kararlı hale getirebilir. Özellikle ISP, CDN, bulut sağlayıcı ve büyük kurumsal ağlar için teknik olarak güçlü bir bağlantı modelidir.
IXP İle ISP Aynı Şey Mi?
Hayır, IXP ve ISP aynı şey değildir. ISP, son kullanıcıya veya kurumlara internet erişimi sağlayan servis sağlayıcıdır. IXP ise ISP’ler ve diğer ağların birbirleriyle trafik değişimi yapabildiği ortak platformdur. Bir ISP, daha iyi rota ve performans sunmak için bir veya birden fazla IXP’ye bağlanabilir.
IX Peering İçin ASN Gerekir Mi?
Genellikle evet. IX peering yapabilmek için ağın bir ASN’e sahip olması ve BGP konuşabilmesi gerekir. Ayrıca duyurulacak IP prefix’lerinin doğru kayıtlarla desteklenmesi beklenir. IRR ve RPKI kayıtları, diğer ağların sizin duyurularınıza güvenebilmesi açısından önemlidir. Bazı özel yapılarda farklı modeller olsa da standart peering dünyasında ASN temel gereksinimdir.
Route Server Kullanmak Zorunlu Mu?
Route server kullanmak zorunlu değildir, fakat operasyonu kolaylaştırır. Tek tek her ağ ile bilateral BGP oturumu kurmak yerine route server üzerinden birçok katılımcıya ulaşılabilir. Yine de kritik veya yüksek hacimli trafiklerde doğrudan bilateral peering tercih edilebilir. En sağlıklı yaklaşım, trafik hacmine ve kontrol ihtiyacına göre iki modeli birlikte değerlendirmektir.
CDN İçin IX Neden Faydalıdır?
CDN ağları, içeriği kullanıcıya daha yakın noktalardan sunmayı hedefler. Bir servis sağlayıcı veya bulut ağı CDN ile aynı IX üzerinde peer olduğunda, içerik daha kısa rotadan taşınabilir. Bu durum video, yazılım dosyası, statik içerik ve oyun güncellemelerinde daha iyi indirme süresi sağlayabilir. Kullanıcı tarafında fark çoğu zaman daha düşük gecikme ve daha stabil aktarım olarak hissedilir.
Internet Exchange Map Ne İçin Kullanılır?
Internet Exchange map, dünyadaki IX lokasyonlarını ve bazı durumlarda katılımcı ağları incelemek için kullanılır. Bir ağ operatörü, hangi bölgede hangi IX’in bulunduğunu, hangi ağların orada yer aldığını ve potansiyel peering fırsatlarını bu haritalar üzerinden değerlendirebilir. Kapasite planlama ve yeni lokasyon seçimi için faydalı bir başlangıç noktasıdır.
IX Bağlantısı Her Ağ İçin Gerekli Mi?
Her ağ için gerekli değildir. Küçük ölçekli, düşük trafikli veya sadece standart internet erişimi kullanan yapılarda transit bağlantı yeterli olabilir. IX bağlantısı daha çok ASN yöneten, belirli trafik hacmine ulaşan, rota kontrolü isteyen veya CDN/bulut erişimini optimize etmek isteyen ağlar için anlamlıdır. Karar verirken trafik profili ve operasyonel yetkinlik birlikte değerlendirilmelidir.
Sanal IX Bağlantısı Güvenilir Mi?
Sanal IX bağlantısı doğru tasarlanırsa kullanılabilir, ancak fiziksel bağlantı kadar öngörülebilir olmayabilir. Tünel overhead’i, MTU problemleri, taşıyıcı ağdaki arızalar ve ek gecikme dikkate alınmalıdır. Test, düşük hacimli trafik veya erişim olmayan lokasyonlar için mantıklı olabilir. Kritik üretim trafiğinde yedeklilik ve izleme olmadan tek bağlantı olarak kullanılmamalıdır.
Open Peering Her Zaman Doğru Mu?
Open peering, birçok ağla hızlı bağlantı kurmayı kolaylaştırır; fakat yine de teknik filtreleme gerekir. Yanlış prefix kabulü, route leak veya güvenilmeyen duyurular ciddi sorun oluşturabilir. Bu nedenle open peering politikası; RPKI doğrulama, IRR tabanlı filtreleme, max-prefix limiti ve trafik izleme ile desteklenmelidir. Açık olmak, kontrolsüz olmak anlamına gelmemelidir.
IX Maliyeti Nasıl Hesaplanır?
IX maliyeti sadece port ücretinden ibaret değildir. Veri merkezi bağlantısı, cross-connect, router port kapasitesi, optik modüller, uzak taşıma, operasyonel zaman ve izleme araçları da hesaba katılmalıdır. Buna karşılık transit trafiğinde azalma olursa toplam maliyet düşebilir. En doğru hesaplama, mevcut trafik dağılımı ve potansiyel peering partnerleri analiz edilerek yapılır.
İlgili İçerikler
- BGP Nedir ve Nasıl Çalışır?
- ASN Nedir, Kimler ASN Almalıdır?
- RPKI Nedir ve Route Güvenliğini Nasıl Artırır?
- CDN Nedir, Web Performansına Nasıl Katkı Sağlar?
- Bulut Altyapısında Network Tasarımı Nasıl Yapılır?
IX dünyası, dışarıdan bakınca yalnızca network ekiplerinin alanı gibi görünebilir; fakat performans, maliyet ve erişilebilirlik tarafında yazılım ve bulut mimarisini doğrudan etkiler. dogus.net.tr üzerinde paylaştığım teknik notlarda da bu bakış açısını önemsiyorum: ölçülebilir fayda sağlayan, abartısız ve uygulanabilir altyapı kararları. Internet Exchange ve open peering yaklaşımı da bu kararların en değerlilerinden biri olabilir.

Yorumlar (0)