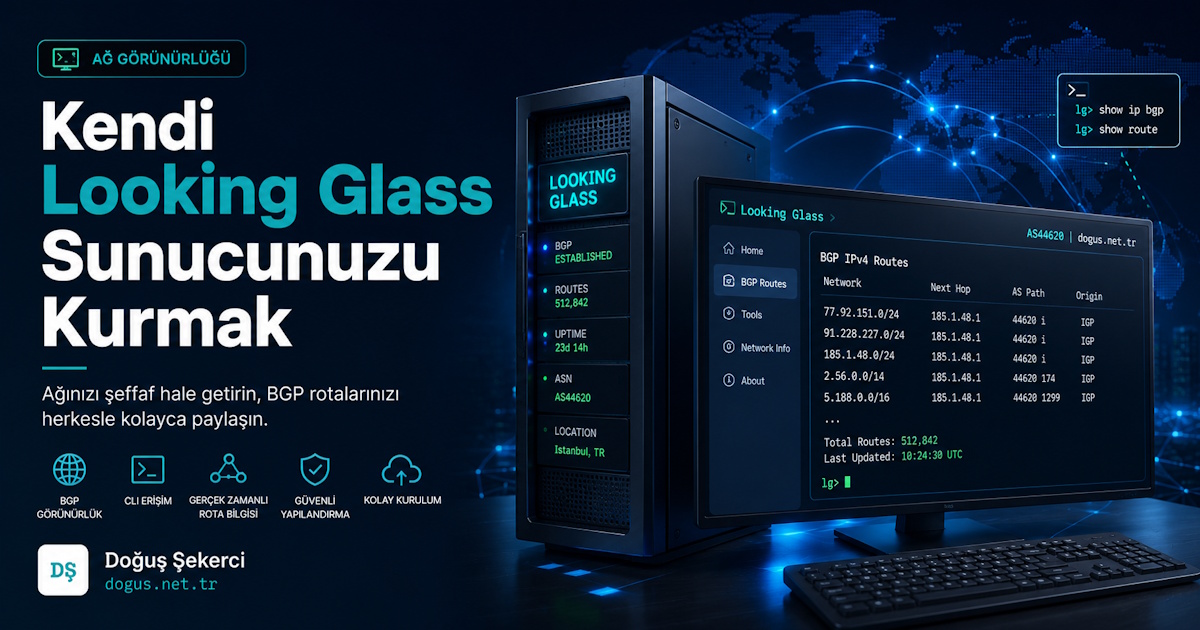
Bir ağın dışarıdan nasıl göründüğünü anlamak bazen içerideki loglara bakmaktan daha değerlidir. Looking Glass, tam olarak bu noktada; ping, traceroute, BGP rota sorgusu ve bağlantı testi gibi işlemleri kontrollü biçimde dış dünyaya açan pratik bir araçtır.
Ben de firewall, bulut altyapısı ve yazılım geliştirme tarafında aktif projeler yürütürken bu ihtiyacı sık sık görüyorum. dogus.net.tr üzerinde yayınladığım Looking Glass aracı da bu yaklaşımın sade ve kullanılabilir bir örneği: https://dogus.net.tr/tools/lg
Looking glass nedir
Looking Glass, bir ağ operatörünün veya sistem yöneticisinin belirli test komutlarını web arayüzü üzerinden çalıştırmasına izin veren ağ gözlem aracıdır. Genellikle ping, traceroute, BGP rota sorgusu, DNS testi ve bağlantı kontrolü gibi işlemler için kullanılır.
Bir Looking Glass sunucusu, kullanıcıya “benim ağımdan senin IP adresine giden yol nasıl görünüyor?” sorusunun cevabını verir. Bu sayede bağlantı problemlerinde sadece kendi cihazından değil, farklı bir ağ noktasından da test yapılabilir.
Örneğin bir kullanıcı sitene erişemediğini söylüyorsa, Looking Glass üzerinden hedef IP’ye ping veya traceroute atarak sorunun senin ağında mı, kullanıcının bağlantısında mı, yoksa aradaki operatörlerde mi olduğunu daha net görebilirsin.
| Test Türü | Ne Gösterir? | Ne Zaman Kullanılır? |
|---|---|---|
| Ping | Hedefe erişim ve gecikme | Sunucu ayakta mı kontrolü |
| Traceroute | Paketlerin geçtiği ağ yolu | Gecikme veya kopma analizi |
| BGP Route | Rota duyurusu ve yönlendirme | ASN / prefix kontrolü |
| DNS Lookup | Alan adı çözümleme sonucu | DNS problemi analizi |
İpucu: Looking Glass herkese açık olacaksa komutları sınırlamak gerekir. Kullanıcıya tam terminal yetkisi vermek yerine sadece güvenli test fonksiyonları sunulmalıdır.
Looking glass ne demek
Looking Glass, İngilizcede “ayna” veya “bakma camı” anlamına gelir. Ağ dünyasında ise bir sistemin dışarıdan nasıl göründüğünü gösteren gözlem noktası anlamında kullanılır.
Bu isim oldukça yerindedir çünkü araç, bulunduğu ağın perspektifinden dış dünyaya bakar. Sen kendi bilgisayarından bir IP’ye traceroute attığında sadece kendi servis sağlayıcının yolunu görürsün. Looking Glass ise farklı bir lokasyondan, farklı bir ağdan veya farklı bir ASN üzerinden aynı hedefe bakmanı sağlar.
Teknik kullanımda Looking Glass çoğunlukla şu bağlamlarda geçer:
- ISP ağlarında rota kontrolü
- Veri merkezi bağlantı analizlerinde
- BGP duyurularının doğrulanmasında
- CDN, hosting ve bulut altyapısı testlerinde
- Ağ mühendisliği ve NOC operasyonlarında
| Kavram | Basit Anlamı | Ağdaki Karşılığı |
|---|---|---|
| Looking Glass | Bakma camı / ayna | Dış ağ gözlem aracı |
| Route | Yol | Paketlerin izlediği rota |
| ASN | Otonom sistem numarası | Ağ operatörü kimliği |
| Prefix | IP bloğu | Duyurulan ağ aralığı |
Looking glass kurulum
Looking Glass kurulum süreci; web arayüzü, güvenli komut çalıştırma katmanı, sistem izinleri ve rate limit ayarlarından oluşur. Basit bir kurulum yapılabilir ama herkese açık yayınlanacaksa güvenlik tarafı mutlaka dikkatli planlanmalıdır.
En sade mimaride bir web uygulaması, arka planda belirli sistem komutlarını çalıştırır ve çıktıyı kullanıcıya gösterir. Buradaki kritik nokta, kullanıcı girdisinin doğrudan shell komutuna eklenmemesidir. IP, domain ve test türü mutlaka doğrulanmalıdır.
Örnek kurulum mimarisi
Aşağıdaki yapı kişisel blog, küçük ağ paneli veya teknik araç sayfası için yeterli bir başlangıç sağlar:
- Kullanıcı web arayüzünden test türünü seçer.
- Hedef IP veya domain girilir.
- Backend giriş verisini doğrular.
- İzin verilen komut çalıştırılır.
- Çıktı temizlenerek kullanıcıya gösterilir.
- Rate limit ile kötüye kullanım engellenir.
| Katman | Önerilen Yaklaşım | Not |
|---|---|---|
| Web arayüzü | PHP, Node.js, Python veya Go | Basit form yeterli olabilir |
| Komut çalıştırma | Whitelist tabanlı | Serbest komut çalıştırma yapılmamalı |
| Güvenlik | Input validation + rate limit | Temel savunma hattı |
| Sunucu | İzole VPS veya container | Ana sistemden ayrılması iyi olur |
| Loglama | IP, işlem, zaman | Kötüye kullanım takibi için gerekli |
Basit komut örnekleri
Looking Glass için genellikle şu komutlar kontrollü biçimde kullanılır:
ping -c 4 8.8.8.8
traceroute 8.8.8.8
dig example.com
whois 8.8.8.8
BGP sorguları için ise kullanılan yapıya göre farklı araçlar devreye girer. Kendi router’ına doğrudan erişmek yerine, API veya salt okunur kullanıcı ile veri almak daha güvenli bir yöntemdir.
Uyarı: Web üzerinden çalışan bir Looking Glass aracında
exec,shell_exec,systemgibi fonksiyonlar doğrudan ve kontrolsüz kullanılmamalıdır. Girdi doğrulama yapılmazsa komut enjeksiyonu riski oluşur.
Looking glass ne işe yarar
Looking Glass, ağ sorunlarını tek bir noktadan değil, farklı bir ağ perspektifinden analiz etmeye yarar. Özellikle erişim problemi, yüksek gecikme, rota sapması, DNS hatası ve BGP duyuru kontrolü gibi durumlarda hızlı teşhis sağlar.
Bir sunucu çalışıyor olabilir ama bazı kullanıcılar erişemeyebilir. Bunun nedeni firewall, yanlış rota, operatör kaynaklı filtreleme, DNS yayılımı veya peering problemi olabilir. Looking Glass bu ayrımı daha kolay yapmanı sağlar.
| Senaryo | Looking Glass ile Yapılacak Test | Olası Kazanç |
|---|---|---|
| Site bazı bölgelerden açılmıyor | Ping + traceroute | Sorunun nerede koptuğunu görme |
| IP bloğu yeni duyuruldu | BGP route kontrolü | Duyurunun yayılıp yayılmadığını anlama |
| DNS değişikliği yapıldı | DNS lookup | Çözümleme sonucunu kontrol etme |
| Gecikme şikayeti var | Traceroute | Yavaşlayan hop noktasını bulma |
| Firewall kuralı değişti | Port / erişim testi | Yanlış engellemeyi fark etme |
Kişisel projelerde de oldukça işe yarar. Örneğin dogus.net.tr üzerinde yayınlanan Looking Glass sayfası, hem kendi altyapımı gözlemlemek hem de ziyaretçilere pratik ağ testleri sunmak için kullanılabilir.
Looking Glass projesi nedir?
Looking Glass projesi, ağ testlerini web üzerinden erişilebilir hale getiren yazılım veya servis yapısını ifade eder. Bu bir açık kaynak uygulama, özel geliştirilmiş bir panel veya mevcut altyapıya entegre edilmiş küçük bir araç olabilir.
Her Looking Glass projesinin amacı aynı değildir. Bazıları yalnızca ping ve traceroute sunar. Bazıları BGP route, IPv6 testleri, DNS sorguları, MTR çıktıları ve farklı lokasyonlardan test seçenekleri de sağlar.
Proje yaklaşımı nasıl seçilmeli?
Kendi projen için üç farklı yol düşünebilirsin:
| Yaklaşım | Avantaj | Dezavantaj |
|---|---|---|
| Hazır açık kaynak kurulum | Hızlı başlama | Özelleştirme sınırlı olabilir |
| Kendi yazılımını geliştirme | Tam kontrol | Daha fazla bakım gerekir |
| Hibrit yapı | Esneklik sağlar | Mimari kararlar dikkat ister |
Benim kişisel tercihim, küçük ve kontrol edilebilir araçlarda sade geliştirme yapmaktan yana. Çünkü Looking Glass gibi dışarı açık servislerde hangi komutun, hangi yetkiyle, hangi limitte çalıştığını net bilmek önemlidir.
Looking glass teknolojisi nedir?
Looking Glass teknolojisi, web uygulaması ile ağ test komutları arasında güvenli bir köprü kurma mantığına dayanır. Kullanıcı arayüzde basit bir form görür; arka planda ise sistem komutları, API çağrıları veya router sorguları kontrollü şekilde çalışır.
Teknoloji tarafında tek bir standart yoktur. PHP, Python, Node.js, Go veya farklı backend dilleriyle geliştirilebilir. Önemli olan kullanılan dil değil, güvenlik modelidir.
Temel bileşenler
- Frontend: Test türü ve hedef bilgisini alan arayüz
- Backend: Girdiyi doğrulayan ve işlemi yöneten servis
- Komut katmanı: Ping, traceroute, dig gibi araçları çalıştıran bölüm
- Ağ katmanı: Sunucunun bağlı olduğu network perspektifi
- Güvenlik katmanı: Rate limit, loglama, izin kontrolü ve çıktı filtreleme
| Bileşen | Risk | Alınabilecek Önlem |
|---|---|---|
| Kullanıcı girdisi | Komut enjeksiyonu | Regex ve whitelist doğrulama |
| Komut çıktısı | Bilgi sızıntısı | Gereksiz detayları maskeleme |
| Yoğun istek | Kaynak tüketimi | Rate limit ve captcha |
| Router erişimi | Yetki kötüye kullanımı | Salt okunur kullanıcı / API |
| Public erişim | Abuse riski | Loglama ve engelleme listesi |
Looking Glass kurulumu için ne gerekli ?
Looking Glass kurulumu için temel olarak bir sunucu, web uygulaması, güvenli komut çalıştırma yapısı, ağ test araçları ve erişim kontrolü gerekir. Daha gelişmiş kullanımda BGP bilgisi, ASN, router entegrasyonu ve çoklu lokasyon desteği de eklenebilir.
Başlangıç seviyesi için küçük bir VPS yeterli olabilir. Ancak bu VPS’in ağ perspektifi önemlidir. Çünkü Looking Glass, bulunduğu noktadan test yapar. Yani Türkiye lokasyonlu bir sunucu ile Avrupa lokasyonlu bir sunucunun traceroute çıktıları farklı olabilir.
Gerekli temel bileşenler
- Linux tabanlı VPS veya fiziksel sunucu
- Web sunucusu: Nginx veya Apache
- Backend dili: PHP, Python, Node.js, Go vb.
- Ağ araçları:
ping,traceroute,mtr,dig,whois - SSL sertifikası
- Rate limit sistemi
- Loglama ve izleme
- Firewall kuralları
Güvenli yayın için kontrol listesi
| Kontrol | Neden Önemli? | Durum |
|---|---|---|
| Sadece izinli komutlar çalışıyor mu? | Komut enjeksiyonunu önler | Zorunlu |
| IP/domain doğrulaması var mı? | Hatalı veya zararlı girdiyi engeller | Zorunlu |
| Rate limit aktif mi? | Servis kötüye kullanımını azaltır | Zorunlu |
| Sunucu izole mi? | Ana sistem riskini düşürür | Önerilir |
| Loglar düzenli izleniyor mu? | Abuse tespiti sağlar | Önerilir |
| Çıktılar filtreleniyor mu? | İç ağ bilgisi sızıntısını azaltır | Önerilir |
Bilgi kutusu: Looking Glass aracını ana üretim sunucusunda çalıştırmak yerine ayrı bir küçük VPS veya container üzerinde yayınlamak daha sağlıklı olabilir. Böylece olası yoğunluk veya güvenlik problemi ana servisleri etkilemez.
Sıkça Sorulan Sorular
Looking Glass güvenli mi?
Looking Glass doğru tasarlanırsa güvenli şekilde yayınlanabilir; ancak kontrolsüz komut çalıştıran bir yapı ciddi risk oluşturur. En önemli güvenlik noktaları girdi doğrulama, komut whitelist’i, rate limit, loglama ve düşük yetkili kullanıcı kullanımıdır. Kullanıcıdan gelen IP veya domain doğrudan shell komutuna eklenmemelidir. Ayrıca public erişimde abuse denemeleri olabileceği için firewall ve izleme mekanizması mutlaka kurulmalıdır.
Looking Glass ile traceroute arasındaki fark nedir?
Traceroute tek başına bir ağ yolunu gösteren komuttur; Looking Glass ise traceroute gibi komutları web arayüzünden çalıştıran daha kapsamlı bir sistemdir. Yani traceroute, Looking Glass içinde sunulabilen testlerden sadece biridir. Looking Glass ayrıca ping, DNS lookup, BGP route sorgusu veya farklı lokasyonlardan test gibi ek özellikler de sağlayabilir. Asıl fark, testin hangi ağ noktasından yapıldığıdır.
Looking Glass için BGP şart mı?
Hayır, Looking Glass kurmak için BGP şart değildir. Basit bir Looking Glass aracı yalnızca ping, traceroute, dig ve whois gibi testlerle de faydalı olabilir. BGP desteği, özellikle IP prefix duyurusu yapan ağ operatörleri, veri merkezleri veya ASN sahibi yapılar için anlamlıdır. Kişisel blog veya küçük altyapı projelerinde BGP olmadan da pratik bir ağ test aracı kurulabilir.
Looking Glass herkese açık olmalı mı?
Herkese açık olması kullanım amacına bağlıdır. Teknik topluluğa fayda sağlamak, altyapı görünürlüğü sunmak veya kullanıcıların bağlantı testi yapmasını kolaylaştırmak istiyorsan public yayınlanabilir. Fakat public erişimde rate limit, loglama ve komut sınırlaması zorunlu hale gelir. Sadece kendi kullanımın için kuruyorsan IP kısıtlaması, basic auth veya VPN arkasında çalıştırmak daha güvenli bir tercih olabilir.
Looking Glass sunucusu hangi lokasyonda olmalı?
Sunucunun lokasyonu, hangi ağ perspektifinden test yapmak istediğine göre seçilmelidir. Türkiye’deki kullanıcıların erişimini analiz etmek istiyorsan Türkiye lokasyonlu bir sunucu daha anlamlıdır. Avrupa, Amerika veya farklı bölgelerdeki erişimi görmek istiyorsan çoklu lokasyon desteği eklenebilir. Tek lokasyonlu Looking Glass bile faydalıdır, ancak sonuçların sadece o sunucunun bulunduğu ağdan geçerli olduğunu unutmamak gerekir.
Looking Glass ile hız testi yapılır mı?
Looking Glass doğrudan klasik anlamda hız testi aracı değildir. Daha çok erişim, gecikme, rota ve DNS gibi ağ teşhisleri için kullanılır. Ping ile gecikme ölçülebilir, traceroute ile ağ yolu incelenebilir; fakat indirme/yükleme hızı ölçmek için ayrı hız testi altyapısı gerekir. Looking Glass’ı hız testi yerine bağlantı kalitesi ve yönlendirme analizi için konumlandırmak daha doğru olur.
Looking Glass kurulumu için hangi programlama dili daha iyi?
Tek bir doğru dil yoktur. PHP hızlı kurulum için pratik olabilir, Python ağ araçlarıyla çalışırken esneklik sağlar, Node.js modern arayüzlerde rahatlık sunar, Go ise tek binary ve performans açısından avantajlıdır. Dil seçiminden daha önemli olan güvenlik tasarımıdır. Komut çalıştırma katmanı, kullanıcı girdisi doğrulama ve rate limit doğru kurgulanmadıysa kullanılan dil tek başına sistemi güvenli yapmaz.
dogus.net.tr üzerindeki Looking Glass ne amaçla kullanılabilir?
dogus.net.tr üzerindeki Looking Glass sayfası, temel ağ testlerini pratik şekilde yapmak için kullanılabilir. Ziyaretçi, belirli hedeflere erişim veya rota kontrolü yaparak bağlantı problemlerini daha görünür hale getirebilir. Kişisel blog ve teknik araç yaklaşımı açısından bu tür bir sayfa, hem altyapı deneyimini paylaşır hem de kullanıcıya doğrudan kullanılabilir bir araç sunar. İncelemek için: https://dogus.net.tr/tools/lg
Looking Glass kötüye kullanılabilir mi?
Evet, özellikle public çalışan Looking Glass araçları kötüye kullanım denemelerine maruz kalabilir. Çok sık ping atma, rastgele hedeflere traceroute çalıştırma veya komut enjeksiyonu denemeleri bunlara örnektir. Bu yüzden her isteği sınırlamak, kullanıcı girdisini doğrulamak ve sistem komutlarını güvenli şekilde sarmalamak gerekir. Ayrıca log kayıtları düzenli incelenmeli ve anormal kullanımda otomatik engelleme uygulanmalıdır.
Looking Glass kişisel blog için mantıklı mı?
Teknik içerik üreten, ağ ve altyapı konularıyla ilgilenen kişisel bloglar için Looking Glass oldukça mantıklı bir araçtır. Sadece yazı paylaşmak yerine ziyaretçiye çalışan bir teknik araç sunmak güven ve fayda sağlar. Ancak araç basit görünse bile arka tarafta güvenlik gerektirir. Doğru sınırlandırılmış, sade ve açıklayıcı bir Looking Glass sayfası kişisel markaya teknik derinlik katar.
İlgili içerikler
- Linux sunucuda temel ağ komutları nasıl kullanılır?
- Traceroute nedir ve ağ problemlerinde nasıl yorumlanır?
- Firewall kurallarında sık yapılan hatalar
- Bulut sunucuda güvenli web aracı yayınlama rehberi
- DNS kayıtları ve yayılım süreci nasıl çalışır?
Kendi Looking Glass aracını kurmak istiyorsan önce küçük başlamak en sağlıklı yol. Ping, traceroute ve DNS sorgusu gibi temel testleri güvenli biçimde yayınladıktan sonra BGP veya çoklu lokasyon gibi özellikler eklenebilir. dogus.net.tr üzerindeki aracı inceleyerek sade bir teknik araç sayfasının nasıl konumlandırılabileceğine bakabilirsin: dogus.net.tr/tools/lg

Yorumlar (0)