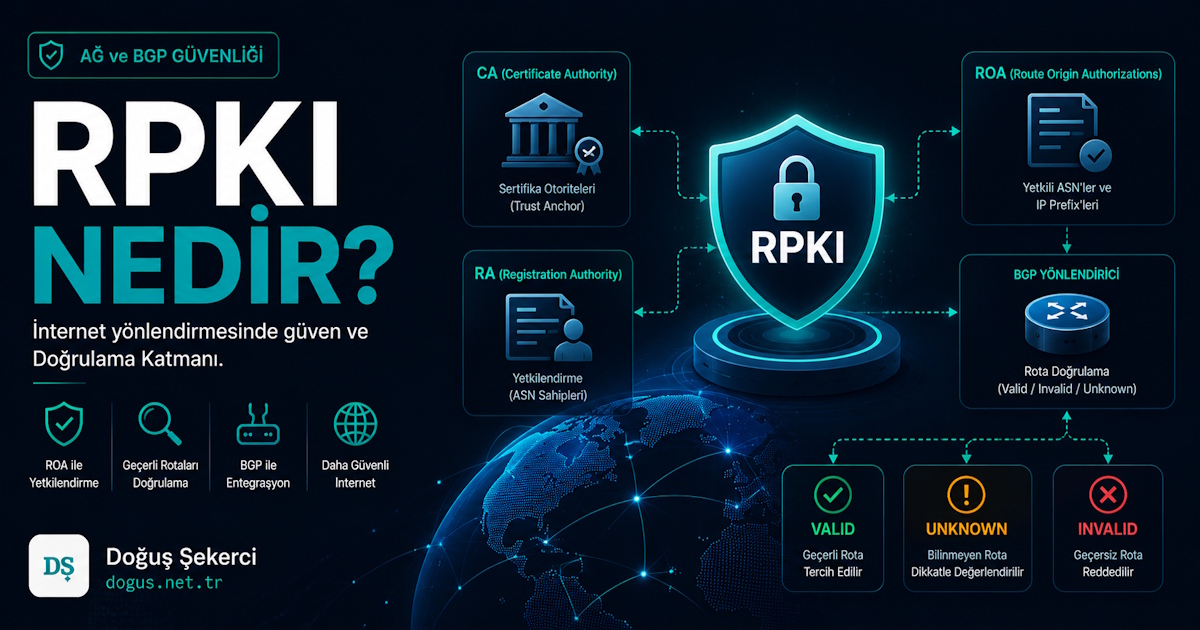
BGP tarafında yapılan küçük bir hata, bazen yüzlerce prefix’in yanlış yere yönlenmesine neden olabilir. RPKI Nedir sorusu da tam burada önem kazanır: Bir ASN’nin belirli bir IP prefix’ini gerçekten anons etmeye yetkili olup olmadığını kriptografik olarak doğrulamaya yarayan altyapıdır.
RPKI nedir
RPKI, yani Resource Public Key Infrastructure, IP adres blokları ve otonom sistem numaraları için kullanılan kriptografik doğrulama altyapısıdır. Temel amacı, bir prefix’in hangi ASN tarafından anons edilebileceğini doğrulanabilir hâle getirmektir.
BGP doğası gereği güven ilişkisine dayanır. Bir router, komşusundan gelen route bilgisinin gerçekten doğru kaynaktan gelip gelmediğini kendiliğinden kriptografik olarak doğrulamaz. RPKI bu boşluğu kapatır.
RPKI ile IP kaynak sahibi, “şu prefix, şu ASN tarafından en fazla şu uzunluğa kadar anons edilebilir” bilgisini imzalı şekilde yayınlar. Bu bilgiye ROA denir.
| Kavram | Açıklama | Örnek |
|---|---|---|
| Prefix | Anons edilen IP bloğu | 203.0.113.0/24 |
| ASN | Prefix’i anons eden otonom sistem | AS64500 |
| ROA | Yetkilendirme kaydı | Prefix + ASN + Max Length |
| Validator | ROA verisini doğrulayan yazılım | Routinator, rpki-client |
| Route Origin Validation | BGP route kaynağını kontrol etme | Valid / Invalid / Not Found |
İpucu: RPKI, BGP’yi tamamen güvenli yapmaz; fakat yanlış origin ASN ile yapılan route anonslarını tespit etmek için çok güçlü bir katman sağlar.
RPKI ne işe yarar
RPKI, internet yönlendirme sisteminde “bu prefix’i bu ASN anons edebilir mi?” sorusuna doğrulanabilir cevap verir. Bu sayede yanlış yapılandırma, route leak ve bazı BGP hijack senaryoları daha erken engellenebilir.
Özellikle LIR olan kurumlar için RPKI kaydı artık opsiyonel bir güvenlik detayı gibi düşünülmemeli. RIPE NCC, ARIN, APNIC, LACNIC veya AFRINIC üzerinden tahsis edilen kaynaklar için ROA oluşturmak, prefix yönetiminin doğal bir parçası hâline geldi.
RPKI’nin pratik faydaları:
- Yanlış ASN’den gelen prefix anonslarını engellemeye yardımcı olur.
- Upstream ve peer tarafında güven skorunu artırır.
- BGP hijack riskini azaltır.
- Operasyonel hataları daha görünür hâle getirir.
- Route filtreleme politikalarını daha tutarlı yapar.
| Senaryo | RPKI Yoksa | RPKI Varsa |
|---|---|---|
| Yanlış ASN’den anons | Kabul edilebilir | Invalid olarak işaretlenir |
| Prefix uzunluğu hatası | Fark edilmeyebilir | Max Length aşılırsa Invalid olur |
| Route leak | Tam engellenmez | Bazı etkileri azaltılabilir |
| Hijack girişimi | Komşular kabul edebilir | ROV yapan ağlar reddedebilir |
| Operasyonel kontrol | Manuel filtrelere kalır | Kriptografik doğrulama eklenir |
RPKI neden önemlidir
RPKI önemlidir çünkü internet yönlendirmesinde güvenin sadece sözlü veya manuel filtrelerle sağlanması yeterli değildir. BGP’deki yanlış bir anons, trafiğin farklı bir ağa yönlenmesine, kesintiye veya güvenlik riskine neden olabilir.
Gerçek hayatta route güvenliği sadece büyük operatörlerin konusu değildir. Kendi ASN’i, IP bloğu, bulut altyapısı veya veri merkezi bağlantısı olan her ekip bu konudan etkilenir. Özellikle firewall, bulut altyapısı ve yazılım geliştirme tarafında aktif çalışan ekiplerde route doğrulama, altyapı güvenliğinin arka plandaki kritik parçalarından biridir.
RPKI şu üç alanda doğrudan değer üretir:
- Güvenlik: Yetkisiz origin anonsları reddedilebilir.
- Operasyon: Yanlış prefix veya ASN kullanımı hızlı fark edilir.
- İtibar: RPKI kullanan ağlar, daha güvenilir routing pratiği sergiler.
| Risk Türü | RPKI’nin Etkisi | Tam Çözüm mü? |
|---|---|---|
| Origin hijack | Güçlü koruma sağlar | Büyük ölçüde evet |
| Path manipulation | Doğrudan çözmez | Hayır |
| Route leak | Kısmi fayda sağlar | Tek başına yeterli değil |
| Yanlış max prefix | Tespit eder | Evet |
| Yanlış ASN kullanımı | Invalid üretir | Evet |
Uyarı: RPKI kaydı oluşturmak tek başına yeterli değildir. Kendi router’larınızda veya route policy tarafında RPKI doğrulama kullanmıyorsanız, sadece başkalarının sizi doğru doğrulamasına katkı sağlamış olursunuz.
ROA nedir
ROA, yani Route Origin Authorization, bir IP prefix’inin hangi ASN tarafından anons edilebileceğini belirten imzalı RPKI kaydıdır. Google’da sık sorulan “Roa kaydı nedir?” sorusunun kısa cevabı budur: Prefix, ASN ve maksimum prefix uzunluğunu bağlayan yetki belgesidir.
Bir ROA kaydı genellikle üç kritik bilgiden oluşur:
- Prefix: Yetkilendirilen IP bloğu
- Origin ASN: Bu bloğu anons edebilecek ASN
- Max Length: Anons edilebilecek en uzun prefix maskesi
Örnek:
| Alan | Değer |
|---|---|
| Prefix | 198.51.100.0/22 |
| Origin ASN | AS64500 |
| Max Length | /24 |
| Anlamı | AS64500 bu /22 bloğu /22, /23 veya /24 olarak anons edebilir |
Max Length değeri burada çok kritiktir. Gereğinden geniş verilirse güvenlik gevşer; gereğinden dar verilirse gerçek anonslarınız Invalid duruma düşebilir.
ROA kaydında Max Length nasıl düşünülmeli
Max Length, operasyonel gerçekliğe göre belirlenmelidir. Eğer yalnızca /22 anons ediyorsanız max length /22 olabilir. Fakat DDoS mitigation, trafik mühendisliği veya bölgesel anonslar için /24’e kadar bölüyorsanız, max length /24 olarak tanımlanmalıdır.
Yanlış örnek:
| Prefix | ASN | Max Length | Sorun |
|---|---|---|---|
| 198.51.100.0/22 | AS64500 | /22 | /24 anonslar Invalid olur |
| 198.51.100.0/22 | AS64500 | /32 | Gereksiz geniş yetki verir |
| 198.51.100.0/24 | AS64501 | /24 | Yanlış ASN ise tüm anons Invalid olur |
RPKI kaydı nasıl yapılır
RPKI kaydı, IP kaynağınızın bağlı olduğu RIR veya LIR portalı üzerinden ROA oluşturularak yapılır. RIPE tarafında LIR olan kurumlar, RIPE NCC Access hesabı ile kaynaklarını seçip hangi ASN’nin hangi prefix’i anons edeceğini tanımlar.
RIPE bölgesinde genel süreç şu şekildedir:
- RIPE NCC Access hesabına giriş yapılır.
- LIR Portal üzerinden kaynaklar görüntülenir.
- RPKI / Hosted RPKI bölümüne gidilir.
- Prefix seçilir.
- Origin ASN girilir.
- Max Length belirlenir.
- ROA kaydı oluşturulur ve yayınlanır.
- Validator tarafında kaydın görünmesi beklenir.
Burada dikkat edilmesi gereken nokta, ROA oluştururken mevcut BGP anonslarınızla birebir uyumlu kayıt üretmektir. Örneğin sahada /24 anons ediyorsanız ama ROA’da sadece /22’ye izin verdiyseniz, RPKI doğrulama yapan ağlarda route’unuz Invalid görünebilir.
Pratik not: Benzer altyapılarda en sağlıklı yöntem, önce mevcut BGP tablosunu çıkarmak, aktif anonsları listelemek, ardından ROA tasarımını buna göre yapmaktır. Özellikle çoklu upstream, anycast, DDoS koruma ve bulut POP senaryolarında bu kontrol atlanmamalı.
RPKI validator
RPKI validator, RIR’lardan ve trust anchor kaynaklarından ROA verilerini çeken, imzaları doğrulayan ve router’lara kullanılabilir doğrulama bilgisi sağlayan yazılımdır. Router doğrudan tüm RPKI sertifika zincirini işlemek yerine validatordan sadeleştirilmiş sonuç alır.
Yaygın validator örnekleri arasında Routinator, rpki-client, FORT Validator ve OctoRPKI bulunur. Seçim yaparken sadece kurulum kolaylığına değil, güncelleme sıklığına, monitoring desteğine, RTR protokol uyumluluğuna ve işletim sistemi entegrasyonuna bakmak gerekir.
| Validator | Güçlü Yanı | Dikkat Edilecek Nokta |
|---|---|---|
| Routinator | Modern, yaygın, iyi dokümantasyon | Servis izleme iyi yapılmalı |
| rpki-client | Hafif ve sade | Özellikle Unix/BSD ortamlarında güçlü |
| FORT Validator | Stabil kullanım | Konfigürasyon detaylarına dikkat edilmeli |
| OctoRPKI | Esnek kullanım | Proje güncelliği kontrol edilmeli |
Validator genellikle RTR protokolü üzerinden router’a veri sağlar. Router tarafında gelen BGP route’ları bu veriye göre üç statüden birini alır:
- Valid: ROA var ve ASN/prefix bilgisi uyumlu.
- Invalid: ROA var fakat gelen route yetkiyle uyuşmuyor.
- Not Found: Bu prefix için ROA bulunmuyor.
RPKI Doğrulama nasıl yapılır
RPKI doğrulama, BGP router’ın gelen route’un origin ASN ve prefix bilgisini validator verisiyle karşılaştırmasıyla yapılır. Bu işleme genellikle Route Origin Validation, yani ROV denir.
Doğrulama için temel mimari şöyledir:
- Validator, RPKI repository verilerini indirir.
- ROA imzalarını ve sertifika zincirini kontrol eder.
- Geçerli kayıtları RTR protokolüyle router’a sunar.
- Router, BGP route’larını Valid / Invalid / Not Found olarak sınıflandırır.
- Route policy, bu sonuca göre kabul, düşürme veya local-pref değiştirme uygular.
RPKI policy nasıl uygulanmalı
En yaygın yaklaşım, Invalid route’ları reddetmek, Valid route’lara normal politika uygulamak, Not Found route’ları ise dikkatli şekilde kabul etmektir. Çünkü internetin tamamı hâlâ ROA kapsamına alınmış değildir.
| RPKI Durumu | Önerilen Politika | Açıklama |
|---|---|---|
| Valid | Kabul et | ROA ile uyumlu |
| Invalid | Reddet veya düşük öncelik ver | Yanlış veya yetkisiz anons olabilir |
| Not Found | Kabul et ama izleme yap | ROA bulunmayan kaynak |
| Validator erişilemez | Son bilinen veriyi kullan | Ani kesinti önlenir |
Doğrudan “Invalid drop” yapmak genellikle doğru yaklaşımdır; ancak önce gözlem modu ile mevcut trafiğinizi analiz etmek daha güvenlidir. Özellikle eski veya karmaşık BGP politikalarında birkaç gün log izlemek yanlış pozitif riskini azaltır.
Bilgi kutusu: RPKI doğrulama, AS-PATH içindeki tüm yolu doğrulamaz. Yalnızca route’un hangi ASN’den originate edildiğini kontrol eder. Bu nedenle IRR filtreleri, prefix-list, max-prefix limitleri ve peer güvenliği hâlâ gereklidir.
Pratik kullanım önerileri
RPKI uygulamasında en büyük hata, kaydı oluşturup süreci tamamlanmış sanmaktır. Doğru işletilen bir RPKI yapısı; kayıt, doğrulama, izleme ve değişiklik yönetimiyle birlikte ele alınmalıdır.
Kendi ASN ve prefix’leri olan bir yapıda uygulanabilir kontrol listesi:
- Tüm aktif BGP anonslarını düzenli çıkarın.
- ROA kayıtlarını aktif anonslarla karşılaştırın.
- Max Length değerlerini gereğinden geniş bırakmayın.
- Yeni upstream eklemeden önce RPKI etkisini test edin.
- Validator için monitoring kurun.
- Router tarafında RPKI session durumunu izleyin.
- Invalid route sayısını grafikleyin.
- ROA değişikliklerinden sonra global looking glass kontrolleri yapın.
Firewall, bulut altyapısı ve yazılım geliştirme ekipleri için RPKI’nin en somut faydası; ağ güvenliğiyle uygulama sürekliliği arasındaki görünmez bağı güçlendirmesidir. Trafiğiniz yanlış bir rotaya giderse uygulama katmanında her şey doğru olsa bile kullanıcı kesinti yaşar.
Sıkça Sorulan Sorular
RPKI Nedir?
RPKI, IP prefix’lerinin hangi ASN tarafından anons edilebileceğini kriptografik olarak doğrulayan internet yönlendirme güvenliği altyapısıdır. BGP’nin doğal güven eksikliğini tamamen ortadan kaldırmaz, fakat yanlış origin ASN ile yapılan anonsları tespit etmeyi sağlar. RPKI sayesinde bir route, Valid, Invalid veya Not Found olarak sınıflandırılabilir. Bu sınıflandırma router politikalarında kullanılarak yetkisiz veya hatalı anonslar reddedilebilir.
Roa kaydı nedir?
ROA kaydı, bir IP prefix’inin hangi ASN tarafından anons edilebileceğini gösteren imzalı RPKI yetkilendirmesidir. ROA içinde prefix, origin ASN ve max length bilgisi bulunur. Örneğin bir /22 blok için max length /24 verilirse, ilgili ASN bu bloğu /22, /23 veya /24 olarak anons edebilir. ROA kaydındaki yanlış ASN veya yanlış max length, gerçek route’ların Invalid görünmesine neden olabilir.
RPKI kaydı yapmak zorunlu mu?
RPKI kaydı çoğu bölgede teknik olarak zorunlu değildir; ancak iyi bir route güvenliği pratiği olarak güçlü şekilde önerilir. Büyük operatörler, bulut sağlayıcıları ve transit ağlar RPKI doğrulamayı giderek daha fazla kullanıyor. ROA kaydı olmayan prefix’ler genellikle Not Found görünür ve kabul edilmeye devam edebilir. Fakat Invalid olan route’lar birçok ağ tarafından reddedilebilir. Bu nedenle özellikle LIR ve ASN sahibi kurumların RPKI kullanması önemlidir.
RPKI yanlış yapılandırılırsa ne olur?
RPKI yanlış yapılandırılırsa kendi geçerli BGP anonslarınız Invalid duruma düşebilir. Örneğin aktif olarak /24 anons ediyorsanız, ancak ROA kaydında max length /22 tanımladıysanız, /24 route’lar RPKI doğrulama yapan ağlarda reddedilebilir. Benzer şekilde yanlış origin ASN yazmak da erişilebilirlik sorunlarına yol açabilir. Bu yüzden ROA oluşturmadan önce mevcut BGP anonsları kontrol edilmeli, değişiklik sonrası global doğrulama yapılmalıdır.
RPKI BGP hijack saldırılarını tamamen engeller mi?
RPKI, origin hijack olarak bilinen yanlış ASN’den prefix anons etme senaryolarına karşı güçlü koruma sağlar. Ancak AS-PATH manipülasyonu, bazı route leak türleri veya karmaşık yönlendirme saldırılarını tek başına tamamen engellemez. RPKI, route güvenliği mimarisinin bir parçası olarak düşünülmelidir. IRR filtreleri, prefix-list’ler, max-prefix limitleri, peer politikaları ve trafik izleme sistemleriyle birlikte kullanıldığında çok daha etkili olur.
RPKI validator neden gereklidir?
RPKI validator, RIR’lardan gelen ROA ve sertifika verilerini doğrulayıp router’ların kullanabileceği hâle getirir. Router’ların doğrudan tüm RPKI repository verisini işlemesi pratik değildir. Validator bu verileri kontrol eder, geçerli kayıtları çıkarır ve RTR protokolü üzerinden router’a sunar. Böylece router gelen BGP route’larını Valid, Invalid veya Not Found olarak işaretleyebilir. Üretim ortamında validator’ın izlenmesi ve yedekli çalıştırılması önerilir.
Valid, Invalid ve Not Found ne anlama gelir?
Valid, gelen BGP route’unun mevcut ROA kaydıyla uyumlu olduğunu gösterir. Invalid, route için ROA bulunduğunu ancak ASN veya prefix uzunluğunun yetkilendirmeyle uyuşmadığını belirtir. Not Found ise ilgili prefix için herhangi bir ROA kaydı bulunmadığı anlamına gelir. Yaygın politika Valid route’ları kabul etmek, Invalid route’ları reddetmek, Not Found route’ları ise izleyerek kabul etmektir. Çünkü internet üzerindeki tüm kaynaklar henüz RPKI kapsamına alınmamıştır.
RPKI ile IRR aynı şey mi?
RPKI ve IRR aynı şey değildir. IRR, route objeleri üzerinden yönlendirme politikalarını tanımlamaya yarayan daha eski ve çoğunlukla metinsel veriye dayanan sistemdir. RPKI ise kriptografik imza ve sertifika zinciriyle çalışan daha güçlü bir doğrulama yapısı sunar. IRR hâlâ prefix filtreleme için kullanışlıdır, ancak veri kalitesi değişken olabilir. En sağlıklı yaklaşım, RPKI ve IRR kontrollerini birlikte kullanmaktır.
Max Length değeri nasıl seçilmeli?
Max Length değeri, gerçek BGP anonslarınıza göre seçilmelidir. Eğer sadece /22 anons ediyorsanız max length /22 olabilir. Ancak operasyonel olarak /24’e kadar daha spesifik anons yapıyorsanız max length /24 tanımlanmalıdır. Gereğinden geniş max length, güvenlik etkisini zayıflatır; gereğinden dar max length ise gerçek route’larınızın Invalid görünmesine neden olur. Bu nedenle karar, tahminle değil aktif anons envanteriyle verilmelidir.
RPKI kullanmak performansı etkiler mi?
RPKI doğrulamanın router performansına etkisi genellikle yönetilebilir düzeydedir. Router, her route için validator’dan anlık sorgu yapmak yerine önceden alınmış doğrulama verisiyle karar verir. Asıl dikkat edilmesi gereken nokta, validator erişilebilirliği ve route policy tasarımıdır. Büyük full table alan yapılarda donanım kapasitesi, yazılım sürümü ve RPKI entegrasyon modeli kontrol edilmelidir. Doğru kurulumda performans yerine operasyonel güvenlik kazancı öne çıkar.

Yorumlar (0)