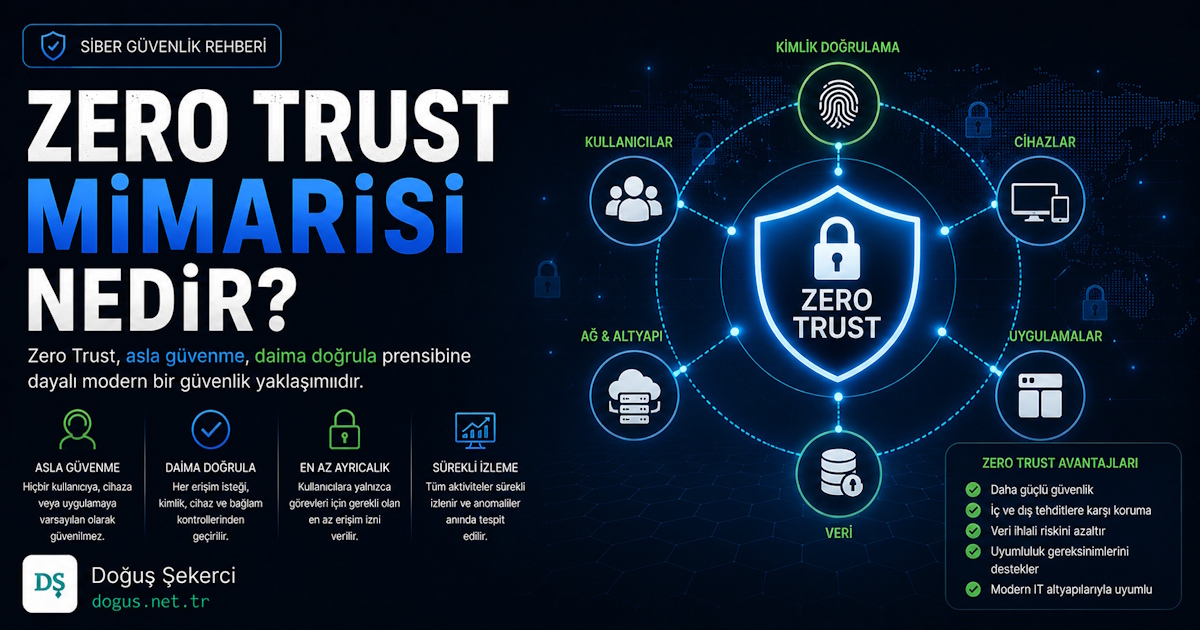
Bir firewall kuralı yazarken, bir bulut servisini internete açarken ya da API yetkilendirmesi tasarlarken aynı soru tekrar karşımıza çıkar: “Bu isteğe gerçekten güvenebilir miyim?” Zero Trust Mimarisi, güvenliği konuma veya ağa değil; kimlik, bağlam, cihaz durumu ve sürekli doğrulamaya dayandıran modern bir yaklaşımdır.
Zero Trust Mimarisi Nedir
Zero Trust Mimarisi, hiçbir kullanıcıya, cihaza, servise veya ağa varsayılan olarak güvenmeyen güvenlik yaklaşımıdır. Temel fikir basittir: İç ağda olmak güvenli olmak anlamına gelmez; her erişim isteği kimlik, yetki, cihaz sağlığı ve risk bağlamına göre doğrulanmalıdır.
Klasik ağ güvenliğinde “içerisi güvenli, dışarısı tehlikeli” varsayımı yaygındı. Fakat bulut altyapıları, uzaktan çalışma, SaaS servisleri, mobil cihazlar ve mikroservis mimarileri bu sınırı belirsiz hale getirdi.
Zero Trust yaklaşımı şu sorulara cevap arar:
- Kullanıcı gerçekten iddia ettiği kişi mi?
- Cihaz güvenilir durumda mı?
- Kullanıcı bu kaynağa erişmeye yetkili mi?
- Erişim isteği olağan davranışla uyumlu mu?
- Oturum boyunca risk değişirse erişim kesilmeli mi?
İpucu: Firewall tek başına Zero Trust değildir. Firewall, Zero Trust mimarisinin ağ kontrol katmanlarından biri olabilir; ancak kimlik, cihaz durumu, uygulama erişimi ve izleme olmadan model eksik kalır.
| Geleneksel Güvenlik | Zero Trust Mimarisi |
|---|---|
| İç ağ genellikle güvenilir kabul edilir | Hiçbir ağ varsayılan güvenli değildir |
| VPN ile geniş ağ erişimi verilir | Uygulama bazlı, sınırlı erişim sağlanır |
| Yetki çoğu zaman bağlantı anında kontrol edilir | Erişim sürekli değerlendirilir |
| Ağ segmentasyonu sınırlı olabilir | Mikro segmentasyon öne çıkar |
| Kimlik ikinci planda kalabilir | Kimlik merkezi güvenlik unsurudur |
Zero Trust Model Nedir
Zero Trust model, “asla güvenme, her zaman doğrula” prensibini operasyonel güvenlik kurallarına dönüştüren modeldir. Bu model; kullanıcı kimliği, cihaz güvenliği, ağ politikaları, veri sınıflandırması ve sürekli izleme bileşenleriyle uygulanır.
Modelin amacı herkesi engellemek değildir. Tam tersine, doğru kişinin doğru kaynağa, doğru koşullarda ve gereken minimum yetkiyle erişmesini sağlamaktır.
Zero Trust model genellikle üç temel ilkeye dayanır:
- Açık doğrulama yap: Kullanıcı, cihaz, lokasyon, uygulama ve risk sinyallerini birlikte değerlendir.
- En az ayrıcalık ver: Kullanıcıya sadece ihtiyaç duyduğu kadar erişim tanımla.
- İhlal olmuş gibi varsay: Sistemde bir zafiyet veya sızıntı olabileceğini kabul ederek tasarla.
| Zero Trust İlkesi | Pratik Karşılığı |
|---|---|
| Kimlik doğrulama | MFA, SSO, güçlü parola politikası |
| En az yetki | Rol bazlı erişim, süreli yetki |
| Cihaz kontrolü | EDR, MDM, güncel işletim sistemi |
| Sürekli izleme | Log analizi, SIEM, anomali tespiti |
| Segmentasyon | VLAN, güvenlik grupları, servis bazlı erişim |
Zero Trust Architecture Nedir
Zero Trust Architecture, Zero Trust modelinin teknik mimariye dönüştürülmüş halidir. Yani yalnızca bir güvenlik felsefesi değil; kimlik sağlayıcı, politika motoru, erişim proxy’si, log yönetimi, ağ segmentasyonu ve uygulama güvenliği bileşenlerinden oluşan bir yapıdır.
Bu mimaride erişim kararları tek bir firewall kuralına bırakılmaz. Kullanıcı kimliği, cihaz güvenilirliği, IP itibarı, oturum riski, veri hassasiyeti ve uygulama politikaları birlikte değerlendirilir.
Temel bileşenler
- Identity Provider: Kullanıcı kimliklerini merkezi yönetir.
- Policy Engine: Erişim kararlarını kurallara göre üretir.
- Policy Enforcement Point: Kararı uygular; erişimi açar veya reddeder.
- Device Posture Check: Cihazın güvenlik durumunu kontrol eder.
- Logging ve Monitoring: Tüm erişim hareketlerini izlenebilir hale getirir.
| Bileşen | Görevi | Örnek Kullanım |
|---|---|---|
| Kimlik sağlayıcı | Kullanıcıyı doğrular | SSO, MFA |
| Politika motoru | Erişim kararını verir | Risk bazlı kural |
| Erişim katmanı | Kararı uygular | ZTNA, proxy |
| Gözlemleme | Olayları kayıt altına alır | SIEM, log analizi |
| Segmentasyon | Yayılmayı sınırlar | Mikro segmentasyon |
Sıfır Güven Prensibi Nedir
Sıfır güven prensibi, sistemdeki hiçbir kullanıcı, cihaz veya servisin otomatik olarak güvenilir kabul edilmemesidir. Bu prensipte güven, bir defa verilen kalıcı bir hak değil; her erişim talebinde yeniden değerlendirilen dinamik bir karardır.
Örneğin bir geliştirici production veritabanına sadece şirket ağına bağlı olduğu için erişememelidir. Kimliği doğrulanmalı, yetkisi kontrol edilmeli, erişim süresi sınırlandırılmalı ve işlem kayıt altına alınmalıdır.
Pratikte sıfır güven prensibi şu şekilde uygulanabilir:
- Admin panellerine MFA zorunluluğu koymak
- SSH erişimini IP yerine kimlik ve sertifika ile sınırlamak
- Veritabanı erişimini uygulama rolüne göre ayırmak
- API endpoint’lerinde kapsam bazlı token kullanmak
- Yetkileri düzenli olarak gözden geçirmek
Uyarı: “İç IP’den geliyor, güvenlidir” yaklaşımı özellikle bulut ortamlarında risklidir. Yanlış yapılandırılmış bir sunucu veya ele geçirilmiş bir servis hesabı, içeriden ciddi hasar verebilir.
Sıfır Güven Mimarisi
Sıfır güven mimarisi, ağı büyük ve güvenilir bir alan gibi görmek yerine küçük, kontrollü ve doğrulanmış erişim alanlarına böler. Böylece bir kullanıcı ya da servis ele geçirilse bile saldırganın yatay hareket etmesi zorlaşır.
Firewall, WAF, IAM, VPN alternatifi ZTNA çözümleri, servis mesh, loglama, uç nokta güvenliği ve veri güvenliği birlikte düşünülmelidir. Benim aktif projelerde en çok dikkat ettiğim nokta, güvenliği sadece altyapı katmanına bırakmamak; uygulama kodu, API tasarımı ve deployment süreçlerine de yaymaktır.
Uygulamada dikkat edilmesi gerekenler
- Her servisi internete açmadan önce erişim ihtiyacını sorgulayın.
- Varsayılan “allow” yerine “deny by default” yaklaşımı kullanın.
- Servis hesaplarını kişisel kullanıcı hesaplarından ayırın.
- Production erişimlerini süreli ve onaylı hale getirin.
- Log toplamayı sonradan değil, tasarım aşamasında planlayın.
| Kullanım Alanı | Zero Trust Yaklaşımı |
|---|---|
| Bulut sunucuları | Güvenlik grupları, IAM rolleri, private subnet |
| Web uygulamaları | WAF, rate limit, güçlü oturum yönetimi |
| API servisleri | Token scope, mTLS, yetki kontrolü |
| Veritabanları | Ağ izolasyonu, rol bazlı erişim |
| Yönetim panelleri | MFA, IP kısıtı, erişim logları |
Sıfır Güven Mimarisi Nedir
Sıfır güven mimarisi nedir sorusunun kısa cevabı: Güvenliği ağ sınırına değil, her erişim isteğinin doğrulanmasına dayandıran güvenlik tasarımıdır. Bu yaklaşım, özellikle hibrit bulut, mikroservis ve uzaktan erişim senaryolarında klasik perimeter güvenliğine göre daha esnek ve kontrollüdür.
Burada önemli nokta, Zero Trust’ın tek bir ürün olmamasıdır. Bir ürünü satın alarak tamamen sıfır güven mimarisine geçilmiş olmaz. Önce varlık envanteri, kullanıcı rolleri, veri sınıfları ve erişim akışları netleştirilmelidir.
Başlangıç için pratik bir yol haritası:
- Kritik sistemleri listeleyin.
- Kimlerin hangi kaynaklara eriştiğini çıkarın.
- Gereksiz yetkileri kapatın.
- MFA ve merkezi kimlik yönetimini etkinleştirin.
- Ağ segmentasyonunu iyileştirin.
- Logları tek noktada toplayın.
- Politika ihlallerini düzenli inceleyin.
Sıfır Güven Prensibi Nedir?
Sıfır güven prensibi nedir? sorusu, Zero Trust’ın özünü anlamak için kritik önemdedir. Bu prensip, güvenlik kararlarının varsayıma değil kanıta dayanmasını ister: Kimlik doğrulanır, yetki kontrol edilir, cihaz durumu incelenir ve erişim sürekli izlenir.
Bu prensibi yazılım geliştirme tarafına uyarladığımızda da benzer bir mantık oluşur. Kullanıcı input’una güvenmemek, API token’larını kapsamlandırmak, admin işlemlerini ayrıca doğrulamak ve hassas işlemleri loglamak Zero Trust düşüncesinin uygulama katmanındaki karşılığıdır.
Yazılım projelerinde örnekler
- Kullanıcı rolü frontend’den değil backend’den kontrol edilir.
- JWT token içeriği doğrulanmadan işlem yapılmaz.
- Admin endpoint’leri ayrıca rate limit ve MFA ile korunur.
- Dosya yükleme işlemlerinde MIME type ve içerik kontrolü yapılır.
- Servisler arası iletişimde mümkünse mTLS tercih edilir.
Siber Güvenliğin 7 Katmanı Nedir?
Siber güvenliğin 7 katmanı, güvenliği tek bir önleme değil, birbiriyle ilişkili savunma alanları olarak ele alan yaklaşımdır. Katmanlı güvenlik sayesinde bir kontrol başarısız olsa bile diğer kontroller saldırının etkisini azaltabilir.
Yaygın sınıflandırma şu başlıklarla ele alınabilir:
| Katman | Açıklama | Zero Trust İlişkisi |
|---|---|---|
| Fiziksel güvenlik | Donanım ve veri merkezi koruması | Yetkisiz fiziksel erişimi sınırlar |
| Ağ güvenliği | Trafik kontrolü ve segmentasyon | Mikro segmentasyon sağlar |
| Uç nokta güvenliği | Cihazların korunması | Cihaz durumu erişime etki eder |
| Uygulama güvenliği | Kod ve servis güvenliği | Her işlem yetkiyle doğrulanır |
| Veri güvenliği | Verinin korunması | Şifreleme ve sınıflandırma gerekir |
| Kimlik güvenliği | Kullanıcı ve servis kimlikleri | Zero Trust’ın merkezindedir |
| İzleme ve müdahale | Log, alarm ve olay yönetimi | Sürekli doğrulama sağlar |
Bu katmanlar birbirinden bağımsız düşünülmemelidir. Örneğin güçlü bir firewall yapılandırması, zayıf IAM politikaları veya gereksiz açık admin paneli varsa tek başına yeterli olmaz.
Cloudflare Zero Trust Nedir?
Cloudflare Zero Trust, kullanıcıların uygulamalara, ağlara ve internet kaynaklarına daha kontrollü erişmesini sağlayan Zero Trust odaklı servisler bütünüdür. Temel amaç, klasik VPN yaklaşımındaki geniş ağ erişimini azaltıp uygulama bazlı güvenli erişim sağlamaktır.
Cloudflare Zero Trust tarafında genellikle şu senaryolar öne çıkar:
- İç uygulamalara VPN’siz güvenli erişim
- Kullanıcı kimliğine göre uygulama erişimi
- DNS filtreleme ve güvenli internet çıkışı
- SaaS uygulamaları için politika yönetimi
- Cihaz durumu ve oturum bazlı kontrol
Cloudflare gibi çözümler özellikle dağıtık ekiplerde, uzaktan erişim ihtiyacı olan projelerde ve public internete açılmaması gereken panellerde faydalı olabilir. Yine de doğru politika tasarımı yapılmazsa ürün tek başına güvenliği garanti etmez.
Bilgi kutusu: Cloudflare Zero Trust, Zero Trust mimarisini uygulamak için kullanılabilecek araçlardan biridir. Alternatif çözümler veya açık kaynak bileşenlerle de benzer mimari kurulabilir; belirleyici olan ürün adı değil, erişim politikasının doğruluğudur.
Sıkça Sorulan Sorular
Zero Trust Mimarisi ne işe yarar?
Zero Trust Mimarisi, kullanıcıların ve cihazların kaynaklara kontrollü şekilde erişmesini sağlar. İç ağda bulunan bir kullanıcının otomatik olarak güvenilir kabul edilmesini engeller. Böylece çalınmış kimlik bilgileri, zayıf VPN erişimleri, yanlış yapılandırılmış servisler veya ele geçirilmiş cihazlar nedeniyle oluşabilecek riskler azaltılır. Özellikle bulut altyapısı, uzaktan çalışma ve çok servisli uygulama mimarilerinde erişim yönetimini daha güvenli hale getirir.
Zero Trust bir ürün müdür?
Hayır, Zero Trust tek başına bir ürün değildir. Bir güvenlik modeli ve mimari yaklaşımdır. Kimlik yönetimi, MFA, cihaz güvenliği, ağ segmentasyonu, uygulama erişim kontrolü, loglama ve izleme gibi birçok bileşenin birlikte çalışmasıyla uygulanır. Piyasada Zero Trust özellikleri sunan ürünler vardır; ancak yalnızca bir araç satın almak sıfır güven mimarisine geçildiği anlamına gelmez. Doğru politika ve süreç tasarımı gerekir.
Zero Trust ile VPN aynı şey mi?
Zero Trust ile VPN aynı şey değildir. VPN çoğu zaman kullanıcıyı ağa dahil eder ve geniş erişim alanı açabilir. Zero Trust yaklaşımı ise kullanıcıyı tüm ağa değil, sadece yetkili olduğu uygulama veya servise eriştirir. Bu nedenle ZTNA çözümleri birçok senaryoda klasik VPN’e göre daha kontrollü bir model sunar. Yine de bazı altyapılarda VPN, Zero Trust politikalarıyla birlikte kullanılabilir.
Küçük ekipler Zero Trust uygulayabilir mi?
Evet, küçük ekipler de Zero Trust prensiplerini aşamalı olarak uygulayabilir. Başlamak için pahalı ve karmaşık sistemler şart değildir. MFA kullanmak, admin panellerini sınırlamak, gereksiz portları kapatmak, servis hesaplarını ayırmak, erişim loglarını tutmak ve en az yetki prensibini uygulamak güçlü bir başlangıçtır. Küçük ekiplerde en büyük avantaj, erişim haritasının daha hızlı çıkarılabilmesidir.
Zero Trust bulut altyapısında neden önemlidir?
Bulut altyapısında kaynaklar dinamik olarak oluşur, silinir ve farklı servislerle konuşur. Bu yapı klasik ağ sınırı mantığını zayıflatır. Zero Trust, IAM rolleri, güvenlik grupları, private network, servis bazlı erişim ve loglama ile bulut ortamında daha kontrollü güvenlik sağlar. Yanlışlıkla internete açılan servisler veya fazla yetkili kullanıcılar gibi yaygın risklerin etkisini azaltır.
Zero Trust yazılım geliştirme süreçlerine nasıl uygulanır?
Yazılım geliştirmede Zero Trust, kullanıcıdan gelen hiçbir veriye doğrudan güvenmemekle başlar. Backend tarafında yetki kontrolü yapmak, API token’larını kapsamlandırmak, hassas işlemleri loglamak, servisler arası iletişimi doğrulamak ve secret bilgilerini kod içinde tutmamak temel adımlardır. CI/CD süreçlerinde de deployment yetkileri sınırlanmalı, production erişimleri kayıt altına alınmalı ve mümkünse onay mekanizmasına bağlanmalıdır.
Zero Trust performansı düşürür mü?
Yanlış tasarlanırsa ek doğrulama katmanları gecikme yaratabilir; fakat iyi kurgulanmış bir Zero Trust mimarisi performansı ciddi ölçüde düşürmek zorunda değildir. Kimlik doğrulama, cache mekanizmaları, bölgesel erişim noktaları ve doğru politika kapsamı ile kullanıcı deneyimi korunabilir. Burada amaç her isteği gereksiz yere yavaşlatmak değil, riskli erişimleri daha dikkatli değerlendirmektir.
Zero Trust için MFA zorunlu mu?
MFA, Zero Trust için çok güçlü ve çoğu senaryoda gerekli bir bileşendir. Ancak tek başına yeterli değildir. Kullanıcı MFA ile doğrulansa bile cihaz güvenliği, erişim yetkisi, oturum riski ve uygulama politikaları ayrıca kontrol edilmelidir. Özellikle admin hesapları, bulut konsolları, kaynak kod depoları ve finansal işlem panellerinde MFA mutlaka etkinleştirilmelidir.
Zero Trust mimarisine nereden başlanmalı?
Başlangıç noktası varlık ve erişim envanteri olmalıdır. Hangi kullanıcıların hangi sistemlere eriştiği, hangi servislerin internete açık olduğu ve hangi verilerin kritik olduğu belirlenmelidir. Ardından MFA, en az yetki, ağ segmentasyonu, loglama ve cihaz güvenliği adım adım uygulanabilir. İlk hedef tüm sistemi bir anda dönüştürmek değil, en riskli erişimleri hızlıca kontrol altına almaktır.
Zero Trust saldırıları tamamen engeller mi?
Hiçbir güvenlik yaklaşımı saldırıları tamamen engellemez. Zero Trust’ın değeri, saldırı yüzeyini azaltması ve olası ihlalin etkisini sınırlamasıdır. Bir hesap ele geçirilse bile saldırganın tüm ağa yayılması zorlaşır. Sürekli izleme sayesinde olağan dışı davranışlar daha erken fark edilebilir. Bu nedenle Zero Trust, güvenliği garanti eden sihirli bir çözüm değil; güçlü bir risk azaltma yaklaşımıdır.
İlgili İçerikler
- Firewall Kuralları Nasıl Planlanmalı?
- Bulut Altyapısında Güvenlik Grupları Nasıl Kullanılır?
- API Güvenliği İçin Temel Kontrol Listesi
- Web Uygulamalarında Kimlik Doğrulama ve Yetkilendirme
- Production Ortamlarında Loglama ve İzleme Stratejileri

Yorumlar (0)