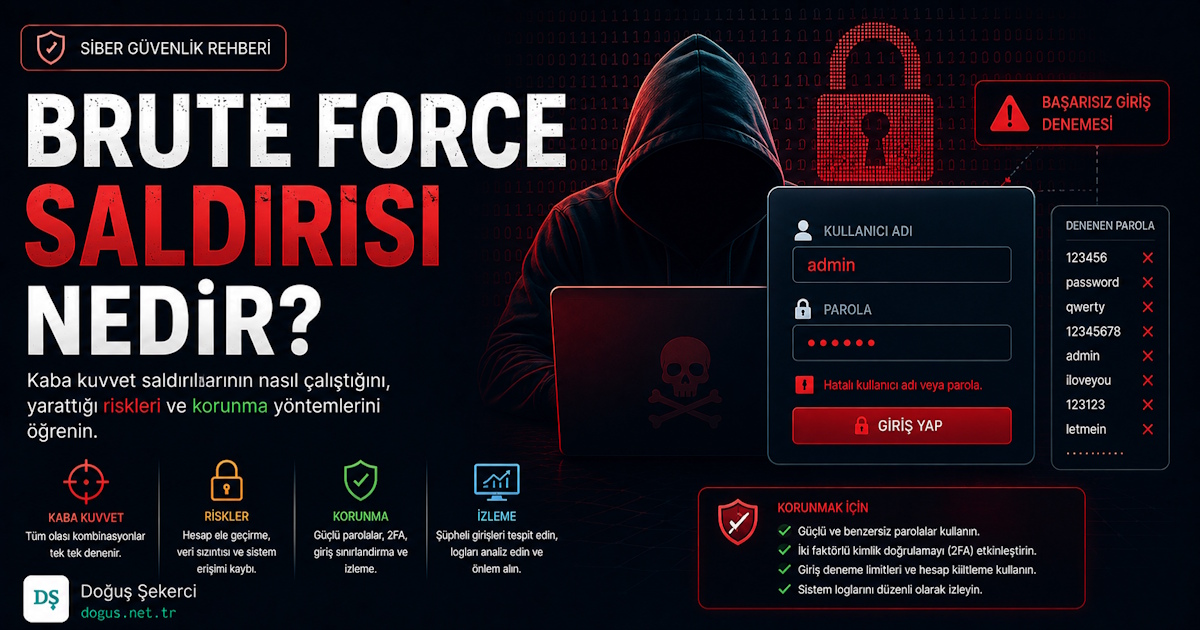
Bir sunucuya, router’a ya da yönetim paneline arka arkaya binlerce parola denemesi yapılması çoğu zaman tesadüf değildir. Brute Force, saldırganların “tahmin ederek değil, deneyerek” erişim kazanmaya çalıştığı en eski ama hâlâ en sık görülen saldırı yöntemlerinden biridir. Özellikle internete açık SSH, RDP, VPN, panel ve API servislerinde doğru önlem alınmadığında ciddi risk oluşturur.
Brute Force
Brute Force, bir şifreyi, anahtarı veya doğrulama bilgisini sistematik şekilde farklı kombinasyonlar deneyerek bulmaya çalışma yöntemidir. Siber güvenlikte genellikle kullanıcı adı ve parola denemeleriyle ilişkilendirilir; ancak kriptografi, algoritma analizi ve yazılım testlerinde de farklı anlamlarda kullanılabilir.
Bir saldırgan, hedef sisteme ait giriş ekranını, SSH servisini, FTP hesabını ya da API endpoint’ini seçer. Ardından otomasyon araçlarıyla çok sayıda kullanıcı adı-parola kombinasyonu dener.
Brute Force saldırıları basit görünür ama etkili olabilir. Çünkü zayıf parolalar, varsayılan kullanıcı adları, rate limit olmayan servisler ve izlenmeyen loglar saldırganın işini kolaylaştırır.
| Brute Force Türü | Açıklama | Risk Seviyesi |
|---|---|---|
| Basit Brute Force | Tüm kombinasyonların denenmesi | Yüksek |
| Dictionary Attack | Hazır parola listelerinin kullanılması | Yüksek |
| Credential Stuffing | Sızmış kullanıcı bilgilerinin denenmesi | Çok yüksek |
| Password Spraying | Az sayıda parolanın çok kullanıcıda denenmesi | Orta-Yüksek |
İpucu: Brute Force saldırılarında saldırganın en büyük avantajı hızdır. Savunmanın ilk amacı bu hızı düşürmek ve şüpheli kaynakları erken engellemektir.
Brute Force Ne Demek
Brute force ne demek sorusunun kısa cevabı, “kaba kuvvet yöntemiyle deneme yapmak”tır. Yani sistemin zayıf noktasını akıllı bir tahminle değil, çok sayıda olasılığı sırayla deneyerek bulmaya çalışmak anlamına gelir.
Bu kavram yalnızca siber saldırı anlamında kullanılmaz. Matematikte, yazılımda ve algoritmalarda da “tüm olasılıkları tek tek dene” yaklaşımını ifade eder.
Örneğin 4 haneli bir PIN kodu için 0000’dan 9999’a kadar tüm kombinasyonların denenmesi brute force mantığıdır. Parola uzunluğu ve karmaşıklığı arttıkça denenmesi gereken kombinasyon sayısı da hızla büyür.
| Parola Yapısı | Örnek | Tahmin Zorluğu |
|---|---|---|
| Sadece rakam | 123456 | Çok düşük |
| Küçük harf | dogusnet | Düşük |
| Harf + rakam | Dogus2026 | Orta |
| Büyük/küçük harf + rakam + sembol | Dg!2026_Net | Yüksek |
| Uzun parola cümlesi | BenimRouterim2026daGuclu! | Çok yüksek |
Brute Force Attack Nedir
Brute force attack nedir dendiğinde, bir sisteme yetkisiz erişim elde etmek için çok sayıda parola, token veya kimlik bilgisi denemesi yapılan saldırı türü anlaşılır. En sık hedefler SSH, RDP, WordPress giriş ekranları, VPN panelleri, e-posta servisleri ve yönetim arayüzleridir.
Bu saldırılar çoğu zaman botnet, proxy, açık kaynak araçlar veya otomasyon scriptleriyle yapılır. Saldırgan tek bir IP’den deneme yapabileceği gibi, binlerce farklı IP üzerinden düşük hızda da ilerleyebilir.
Brute force attack belirtileri genellikle loglarda görülür:
- Aynı IP’den çok sayıda başarısız giriş
- Farklı IP’lerden aynı kullanıcı adına deneme
- Gece saatlerinde yoğun login isteği
- Varsayılan kullanıcı adlarına yönelik denemeler
- SSH, RDP veya panel servislerinde anormal trafik
| Belirti | Olası Anlamı | Alınacak Aksiyon |
|---|---|---|
| Çok sayıda failed login | Parola denemesi | IP engelleme, rate limit |
| Admin kullanıcısına yoğun istek | Panel hedefleniyor | Kullanıcı adını değiştir, MFA aç |
| Farklı ülkelerden deneme | Dağıtık saldırı | Geo-filter, tehdit istihbaratı |
| Sürekli SSH taraması | Otomatik bot aktivitesi | SSH port kısıtlama, key auth |
Kaba Kuvvet Algoritması Nedir?
Kaba kuvvet algoritması, bir problemi çözmek için mümkün olan tüm seçenekleri tek tek deneyen algoritma yaklaşımıdır. Her zaman zararlı değildir; yazılım geliştirmede, problem çözümünde ve doğrulama süreçlerinde kullanılan temel yöntemlerden biridir.
Örneğin bir dizide belirli bir değeri bulmak için tüm elemanları sırayla kontrol etmek kaba kuvvet yaklaşımıdır. Küçük veri setlerinde anlaşılır ve uygulanması kolaydır.
Ancak veri büyüdükçe maliyet artar. Bu yüzden brute force algorithm genellikle basit ama verimsiz bir çözüm olarak değerlendirilir.
| Yaklaşım | Avantaj | Dezavantaj |
|---|---|---|
| Kaba kuvvet | Basit, anlaşılır, kesin sonuç verir | Büyük veride yavaştır |
| Optimize algoritma | Daha hızlıdır | Geliştirmesi daha zordur |
| Heuristik yöntem | Pratikte hızlı olabilir | Her zaman kesin sonuç vermez |
Uyarı: Algoritma anlamındaki brute force ile siber saldırı anlamındaki brute force karıştırılmamalıdır. Biri problem çözme tekniği, diğeri yetkisiz erişim girişimidir.
Brute Force Karşı En İyi Savunma Nedir?
Brute Force karşı en iyi savunma, tek bir önlem değil; parola politikası, çok faktörlü doğrulama, rate limiting, firewall kuralları, log izleme ve tehdit istihbaratının birlikte kullanılmasıdır. Sadece güçlü parola kullanmak çoğu senaryoda yeterli değildir.
Gerçek projelerde en etkili yaklaşım katmanlı savunmadır. Benim firewall, bulut altyapısı ve yazılım geliştirme tarafında gördüğüm en pratik fark; saldırıyı uygulama katmanına gelmeden önce durdurabilmektir.
Brute force’a karşı uygulanabilecek temel adımlar:
- MFA kullanın: Parola ele geçirilse bile ikinci doğrulama gerekir.
- Rate limit ekleyin: Belirli sürede deneme sayısını sınırlayın.
- Fail2ban veya benzeri araçlar kullanın: Loglara göre IP engelleyin.
- SSH için key-based login kullanın: Parola girişini kapatın.
- Varsayılan kullanıcı adlarını kaldırın: admin, root gibi hesapları sınırlandırın.
- Firewall ile erişimi kısıtlayın: Yönetim portlarını herkese açmayın.
- Zararlı IP listelerini engelleyin: Tehdit istihbaratı kullanın.
| Savunma Yöntemi | Etki | Uygulama Zorluğu |
|---|---|---|
| Güçlü parola | Orta | Kolay |
| MFA | Çok yüksek | Orta |
| Rate limit | Yüksek | Orta |
| Firewall kuralı | Yüksek | Orta |
| Tehdit istihbaratı | Çok yüksek | Orta |
| SSH key auth | Çok yüksek | Orta |
Kaba Kuvvet Kullanmak Ne Anlama Gelir?
Kaba kuvvet kullanmak, bir sonuca ulaşmak için akıllı filtreleme yapmadan tüm seçenekleri denemek anlamına gelir. Siber güvenlikte bu ifade genellikle parola kırma veya giriş denemesi saldırıları için kullanılır.
Bir saldırganın “123456”, “password”, “admin123” gibi yaygın parolaları denemesi kaba kuvvet yönteminin basit örneklerindendir. Daha gelişmiş senaryolarda parola listeleri, sızdırılmış veriler ve otomasyon araçları devreye girer.
Yazılım tarafında ise kaba kuvvet, bazen hızlı prototip geliştirmek için işe yarayabilir. Fakat üretim ortamında performans ve güvenlik maliyeti iyi hesaplanmalıdır.
Brute Ne Demek İngilizce?
Brute, İngilizcede “kaba”, “sert”, “ilkel güç kullanan” gibi anlamlara gelir. Brute force ifadesi ise doğrudan çevrildiğinde “kaba kuvvet” anlamına gelir.
Siber güvenlikte bu ifade, saldırganın karmaşık bir zafiyet aramak yerine çok sayıda kombinasyonu zorlamasını anlatır. Yani sistemin mantığını aşmaktan çok, doğrulama mekanizmasını yorarak veya zayıf parolayı bularak ilerlemeye çalışır.
Brute Force Algorithm Nedir
Brute Force algorithm, bir problemin çözümü için olası tüm aday çözümleri deneyen algoritmadır. Çözüm uzayı küçükse işe yarar; ancak olasılıklar arttığında zaman maliyeti hızla yükselir.
Örneğin kısa bir parolanın tüm kombinasyonlarını denemek teknik olarak mümkündür. Ama uzun, rastgele ve karmaşık bir parola için aynı yöntem pratik olmaktan çıkar.
Bu nedenle güvenlikte parola uzunluğu çok önemlidir. Sadece sembol eklemek değil, toplam karakter sayısını artırmak da brute force süresini ciddi şekilde uzatır.
Brute Force Film
Brute Force film, 1947 yapımı bir Amerikan kara filmidir ve siber güvenlikteki brute force kavramıyla doğrudan ilişkili değildir. Arama motorlarında “Brute Force” sorgusu bazen film sonucu da getirdiği için kavram karışıklığı yaşanabilir.
Siber güvenlik bağlamında arama yaparken “brute force attack”, “kaba kuvvet saldırısı” veya “brute force login attack” gibi daha net ifadeler kullanmak daha doğru sonuç verir.
Kaba Kuvvet Nedir
Kaba kuvvet nedir sorusunun cevabı, bağlama göre değişir. Genel anlamda incelikli bir yöntem yerine doğrudan güç veya yoğun deneme kullanmak demektir. Siber güvenlikte ise parola ve kimlik doğrulama sistemlerini deneme yoluyla aşma girişimidir.
Bir sistemde kaba kuvvet riskini azaltmak için yalnızca kullanıcı eğitimine güvenilmemelidir. Teknik kontrollerin otomatik çalışması gerekir. Çünkü saldırılar çoğu zaman insan müdahalesinden daha hızlı gerçekleşir.
Brute Ne Demek
Brute ne demek sorusu, brute force kavramını anlamak için önemlidir. Brute kelimesi “kaba” veya “ham güç kullanan” anlamı taşır. Bu yüzden brute force, zarif ya da optimize bir yöntemden çok yoğun deneme gücüne dayanır.
Bu mantık, saldırgan davranışını da açıklar. Brute force yapan kişi genellikle sistemin özel bir açığını bilmek zorunda değildir. Deneme hakkı varsa, süre varsa ve engel yoksa saldırı devam eder.
Sosyal Mühendislik Nedir
Sosyal mühendislik, teknik açıklar yerine insan davranışlarını hedef alan saldırı yöntemidir. Brute force ile farklı görünse de pratikte birbirini tamamlayabilir; saldırgan önce kullanıcı bilgilerini sosyal mühendislikle toplar, sonra brute force denemelerinde kullanır.
Örneğin kişinin doğum tarihi, şirket adı, evcil hayvan adı veya sık kullandığı kelimeler parola tahmin listesine eklenebilir. Bu da saldırının başarı ihtimalini artırır.
Sosyal mühendisliğe karşı dikkat edilmesi gerekenler:
- Parolalarda kişisel bilgi kullanmayın.
- E-posta ve mesajlardaki sahte giriş linklerine dikkat edin.
- MFA kodlarını kimseyle paylaşmayın.
- Yönetici hesaplarını ayrı tutun.
- Erişim taleplerini ikinci kanaldan doğrulayın.
Threat.live ile Brute Force Koruması
Threat.live, siber tehditlere karşı güvenliği güçlendirmek için tasarlanmış ücretsiz bir erken uyarı ve koruma sistemidir. Router ve sunucularla entegre edilerek zararlı IP adreslerinin erişimini engellemeye yardımcı olur; bu da brute force saldırılarında pratik bir savunma katmanı oluşturur.
Threat.live’ın önemli tarafı, saldırı daha uygulama seviyesine ulaşmadan ağ katmanında engelleme yapılabilmesidir. Özellikle SSH, RDP, VPN, web paneli ve API servisleri internete açıksa bu yaklaşım ciddi fayda sağlar.
Kullanım senaryoları:
- Router üzerinde zararlı IP engelleme
- Linux sunucularda firewall listesine otomatik ekleme
- Brute force kaynaklı IP’leri filtreleme
- Bulut sunucularda erişim yüzeyini azaltma
- Aktif projelerde erken uyarı mantığıyla izleme
| Kullanım Alanı | Threat.live Katkısı | Beklenen Fayda |
|---|---|---|
| Router güvenliği | Zararlı IP engelleme | Ağa ulaşmadan durdurma |
| Linux sunucu | Firewall entegrasyonu | SSH/RDP denemelerini azaltma |
| Bulut altyapısı | IP tabanlı koruma | Saldırı yüzeyini küçültme |
| Web panel | Şüpheli kaynakları kesme | Login yükünü azaltma |
Not: Threat.live tek başına tüm güvenlik ihtiyacını çözmez. MFA, güçlü parola, rate limit, güncel yazılım ve log izleme ile birlikte kullanıldığında daha anlamlı koruma sağlar.
Sıkça Sorulan Sorular
Brute Force saldırısı ne kadar sürer?
Brute Force saldırısının süresi parolanın uzunluğuna, karakter çeşitliliğine, saldırganın deneme hızına ve sistemdeki korumalara bağlıdır. Kısa ve yaygın parolalar saniyeler içinde denenebilirken, uzun ve rastgele oluşturulmuş parolaların kırılması pratikte mümkün olmayabilir. Rate limit, MFA ve IP engelleme gibi önlemler saldırı süresini uzatmakla kalmaz, çoğu durumda saldırıyı anlamsız hale getirir.
Brute Force yasal mı?
Yetkisiz şekilde bir sisteme parola denemesi yapmak yasal değildir ve siber suç kapsamına girebilir. Brute force yalnızca kendi sistemlerinizde, izinli güvenlik testlerinde veya kontrollü laboratuvar ortamlarında kullanılmalıdır. Penetrasyon testlerinde bile yazılı izin, kapsam ve zaman aralığı net olmalıdır. Aksi halde test amacıyla yapılsa bile hukuki ve operasyonel sorunlar doğabilir.
Güçlü parola Brute Force saldırısını tamamen engeller mi?
Güçlü parola riski ciddi şekilde azaltır ancak tek başına tam koruma sağlamaz. Çünkü saldırganlar sadece parola tahmini yapmaz; sızdırılmış kimlik bilgilerini deneyebilir, sosyal mühendislik kullanabilir veya zayıf yapılandırılmış servisleri hedefleyebilir. Bu yüzden güçlü parola MFA, rate limit, firewall, erişim kısıtlama ve log izleme ile desteklenmelidir.
SSH Brute Force saldırıları nasıl engellenir?
SSH brute force saldırılarını azaltmak için parola ile girişi kapatıp SSH key authentication kullanmak etkili bir adımdır. Ayrıca root login devre dışı bırakılmalı, izin verilen kullanıcılar sınırlandırılmalı ve firewall ile sadece belirli IP’lerden erişim açılmalıdır. Fail2ban benzeri araçlar başarısız girişleri izleyerek saldırgan IP’leri otomatik engelleyebilir.
WordPress sitelerde Brute Force nasıl önlenir?
WordPress sitelerde brute force riskini azaltmak için yönetici kullanıcı adı tahmin edilebilir olmamalı, giriş denemeleri sınırlandırılmalı ve MFA kullanılmalıdır. XML-RPC kullanılmıyorsa kapatılması da saldırı yüzeyini azaltır. Ayrıca güvenilir güvenlik eklentileri, WAF, güçlü hosting yapılandırması ve güncel tema/eklenti kullanımı korumayı güçlendirir.
Rate limiting Brute Force’a karşı neden önemlidir?
Rate limiting, belirli bir süre içinde yapılabilecek istek veya giriş denemesi sayısını sınırlar. Bu sayede saldırganın binlerce parolayı hızlıca denemesi engellenir. Özellikle API, login paneli, SSH gateway ve yönetim ekranlarında etkilidir. Doğru yapılandırıldığında kullanıcı deneyimini bozmadan saldırgan otomasyonunu yavaşlatır veya tamamen durdurur.
Credential stuffing ile Brute Force aynı şey mi?
Credential stuffing ve brute force benzer görünse de aynı değildir. Brute force genellikle birçok parola kombinasyonunun denenmesidir. Credential stuffing ise daha önce sızdırılmış kullanıcı adı ve parola çiftlerinin farklı servislerde denenmesidir. Kullanıcılar aynı parolayı birden fazla yerde kullandığında credential stuffing saldırıları daha başarılı olur. MFA bu saldırı türüne karşı çok etkilidir.
Brute Force saldırısı loglarda nasıl anlaşılır?
Loglarda kısa sürede çok sayıda başarısız giriş, aynı kullanıcı adına farklı IP’lerden deneme, farklı kullanıcı adlarına aynı IP’den istek veya olağan dışı saatlerde yoğun login trafiği brute force işareti olabilir. SSH için auth.log, web uygulamaları için access log ve uygulama login kayıtları düzenli izlenmelidir. Otomatik alarm mekanizması kurmak erken müdahale sağlar.
Threat.live Brute Force saldırılarını nasıl azaltır?
Threat.live, zararlı veya şüpheli IP adreslerinin router ve sunucu seviyesinde engellenmesine yardımcı olur. Bu sayede brute force denemeleri daha giriş ekranına ulaşmadan kesilebilir. Özellikle internete açık servislerde tehdit istihbaratı tabanlı IP engelleme ek bir savunma katmanı sağlar. Yine de MFA, güçlü parola ve rate limit gibi kontrollerle birlikte kullanılmalıdır.
Brute Force saldırılarına karşı en pratik ilk adım nedir?
En pratik ilk adım, kritik servislerde MFA etkinleştirmek ve başarısız giriş denemelerine limit koymaktır. Ardından yönetim panelleri ve SSH/RDP gibi servisler herkese açık bırakılmamalıdır. Firewall kurallarıyla yalnızca güvenilir IP’lere erişim vermek saldırı yüzeyini ciddi şekilde azaltır. Mevcut logları incelemek de aktif saldırı olup olmadığını anlamak için önemlidir.
İlgili İçerikler
- SSH Güvenliği Nasıl Sağlanır?
- Firewall Nedir ve Nasıl Yapılandırılır?
- Sunucu Güvenliği İçin Temel Kontrol Listesi
- Bulut Altyapısında Güvenlik Katmanları
- Sosyal Mühendislik Saldırılarına Karşı Korunma Yöntemleri
Brute Force saldırıları basit mantığa dayanır ama ihmal edilen sistemlerde etkisi büyük olabilir. Kendi projelerinizde firewall, MFA, rate limit ve log izlemeyi birlikte düşünmek daha sağlam bir savunma sağlar. Ücretsiz bir ek katman olarak geliştirdiğim Threat.live entegrasyonunu da router ve sunucularınızda değerlendirerek zararlı IP kaynaklı denemeleri erken aşamada azaltabilirsiniz.

Yorumlar (0)