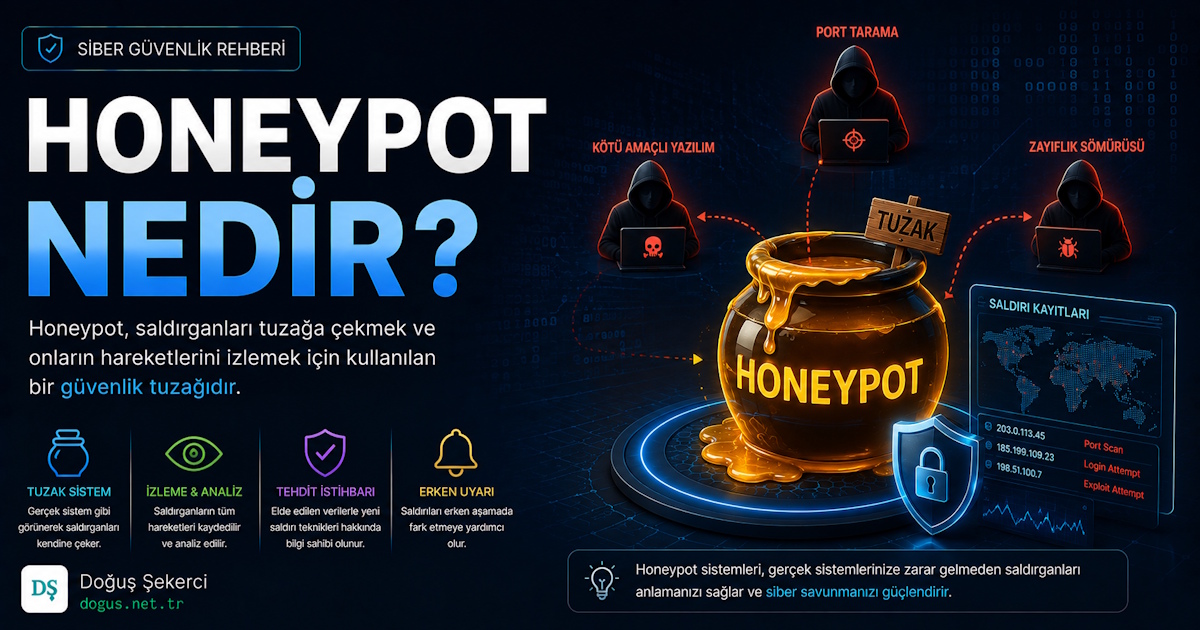
Honeypot, hem siber güvenlikte hem de kripto ekosisteminde sık geçen ama bağlama göre anlamı değişen bir kavram. Firewall, bulut altyapısı ve yazılım geliştirme tarafında aktif çalışan biri olarak söyleyebilirim: doğru kullanıldığında saldırgan davranışlarını anlamak için çok değerli, yanlış yorumlandığında ise ciddi güvenlik veya yatırım hatalarına yol açabilir.
Honeypot nedir
Honeypot, saldırganları veya kötü niyetli otomasyonları izlemek için bilinçli şekilde hazırlanmış tuzak sistemdir. Gerçek bir sunucu, API, form, cüzdan, token ya da veri gibi görünür; amacı saldırganı yakalamak değil, davranışını anlamak ve güvenlik savunmasını güçlendirmektir.
Siber güvenlikte honeypot genellikle şu amaçlarla kullanılır:
- Zararlı IP adreslerini tespit etmek
- Bot davranışlarını analiz etmek
- Saldırı denemelerini kayıt altına almak
- Güvenlik duvarı kurallarını iyileştirmek
- Gerçek sistemleri korurken tehdit istihbaratı üretmek
Bir web uygulamasında sahte admin paneli, kullanılmayan ama izlenen bir SSH portu ya da botların doldurması için gizlenmiş form alanı honeypot örneği olabilir.
| Kullanım Alanı | Honeypot Örneği | Amaç |
|---|---|---|
| Web güvenliği | Gizli form alanı | Spam botları ayıklamak |
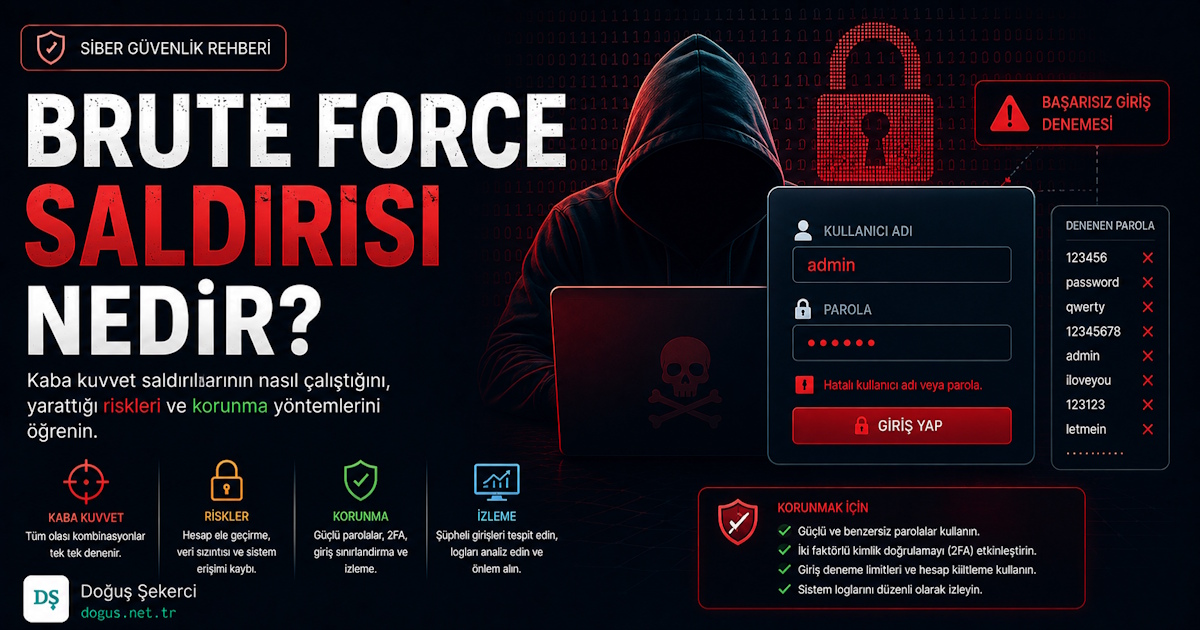
| Sunucu güvenliği | Sahte SSH servisi | Brute force denemelerini izlemek |
| Kurumsal ağ | Taklit veritabanı | İç ağ hareketlerini tespit etmek |
| Crypto | Satılamayan token | Dolandırıcılık riskini göstermek |
İpucu: Honeypot üretim sisteminin yerine geçmez. Firewall, log analizi, WAF, SIEM ve güvenli yazılım geliştirme süreçlerini tamamlayan bir erken uyarı katmanı gibi düşünülmelidir.
Honeypot io
Honeypot io ifadesi genellikle “honeypot.io” benzeri alan adları, honeypot test araçları veya kripto token analiz siteleri için aranır. Burada dikkat edilmesi gereken nokta, her “honeypot checker” aracının aynı doğrulukta sonuç üretmemesidir.
Özellikle kripto tarafında bazı siteler token’ın alınıp satılabilir olup olmadığını simüle eder. Ancak bu analizler zincir, likidite, kontrat izinleri ve DEX yapısına göre değişebilir.
| Kontrol Noktası | Ne Anlama Gelir? | Tek Başına Yeterli mi? |
|---|---|---|
| Buy/Sell simülasyonu | Token alım-satımı test edilir | Hayır |
| Contract ownership | Kontrat sahibinin yetkileri incelenir | Hayır |
| Tax kontrolü | Alım/satım vergisi ölçülür | Kısmen |
| Liquidity durumu | Likiditenin kilitli olup olmadığına bakılır | Hayır |
| Kaynak kod doğrulama | Kontrat kodu incelenebilir mi? | Önemli |
Bu tarz araçlar ilk filtreleme için faydalıdır; fakat tek başına güvenli yatırım kararı verdirmemelidir.
Honeypot token nedir
Honeypot token, genellikle yatırımcının token’ı satın alabildiği ama satamadığı kötü niyetli kripto varlık türüdür. Akıllı kontrat içindeki kısıtlamalar, kara liste mekanizmaları veya yapay vergi oranları ile kullanıcıların çıkışı engellenebilir.
Bu tür token’larda senaryo çoğu zaman benzerdir: fiyat hızlı yükseliyor gibi görünür, alım yapılabilir, fakat satış denemesinde işlem başarısız olur ya da çok yüksek kesinti uygulanır.
Dikkat edilmesi gereken işaretler:
- Satış işlemleri sürekli başarısız oluyorsa
- Kontrat sahibi satış kurallarını tek taraflı değiştirebiliyorsa
- Likidite kilitli değilse
- Yeni oluşturulmuş cüzdanlar sürekli alım yapıyorsa
- Topluluk yorumları yerine sadece bot benzeri övgüler varsa
Honeypot bot
Honeypot bot, iki farklı anlamda kullanılabilir: güvenlik sistemlerinin botları yakalamak için kullandığı tuzak mekanizma veya kripto piyasasında riskli token’ları analiz eden otomasyon. Web tarafında en yaygın örnek, kullanıcıya görünmeyen ama botların doldurduğu form alanıdır.
Gerçek kullanıcı gizli alanı görmez ve boş bırakır. Bot ise sayfadaki tüm input alanlarını otomatik doldurduğu için bu alana da veri girer. Sistem de bu gönderimi spam olarak işaretler.
| Yöntem | Gerçek Kullanıcıya Etki | Bot Tespit Gücü | Kullanım Alanı |
|---|---|---|---|
| Gizli form alanı | Düşük | Orta | İletişim formları |
| Zaman bazlı kontrol | Düşük | Orta | Kayıt formları |
| Davranış analizi | Orta | Yüksek | Giriş ekranları |
| CAPTCHA | Yüksek | Yüksek | Kritik işlemler |
Uyarı: Honeypot bot koruması tek başına yeterli değildir. Rate limit, IP reputation, WAF kuralları ve sunucu taraflı doğrulama ile desteklenmelidir.
Honeypot ne demek?
Honeypot kelimesi İngilizcede “bal küpü” anlamına gelir. Siber güvenlikte ise saldırganı cezbeden, gerçekte izleme ve analiz amacıyla hazırlanmış tuzak kaynak anlamında kullanılır.
Bu benzetme oldukça yerindedir: saldırgan kolay hedef gördüğünü sanır, sisteme yaklaşır ve arkasında iz bırakır. Güvenlik ekibi de bu izlerden saldırı tekniğini, kullanılan araçları ve hedeflenen açıkları anlayabilir.
Honeypot nasıl çalışır?
Honeypot, gerçek sistem gibi davranan kontrollü bir ortam kurarak çalışır. Saldırgan bu sisteme istek gönderdiğinde bağlantı bilgileri, komutlar, denenen parolalar, payload’lar ve davranış kalıpları kayıt altına alınır.
Basit çalışma akışı şöyledir:
- Sahte veya izole edilmiş kaynak hazırlanır.
- Kaynak dışarıdan erişilebilir gibi gösterilir.
- Gelen bağlantılar ve işlemler loglanır.
- Şüpheli davranışlar analiz edilir.
- Firewall, IDS/IPS veya uygulama kuralları güncellenir.
Honeypot sistemleri düşük etkileşimli ve yüksek etkileşimli olarak ayrılabilir.
| Tür | Açıklama | Avantaj | Risk |
|---|---|---|---|
| Düşük etkileşimli | Sınırlı servis taklidi yapar | Kurulumu kolaydır | Veri derinliği azdır |
| Yüksek etkileşimli | Gerçek sisteme yakın davranır | Detaylı analiz sağlar | İzolasyon şarttır |
| Araştırma amaçlı | Tehdit istihbaratı üretir | Geniş veri sağlar | Yönetimi zordur |
| Üretim destekli | Kurumsal savunmayı güçlendirir | Erken uyarı verir | Yanlış yapılandırma risklidir |
Bal küpü ne demek argo?
Bal küpü argo kullanımda genellikle dikkat çeken, cazip görünen veya ilgi toplayan kişi ya da şey için kullanılabilir. Ancak bu kullanım bağlama göre değişir; siber güvenlikteki teknik honeypot anlamıyla karıştırılmamalıdır.
Teknik metinlerde “bal küpü” dendiğinde çoğunlukla honeypot kastedilir. Günlük dilde ise sevimli, tatlı veya çekici bulunan biri için mecazi olarak kullanılabilir.
Honeytoken nedir?
Honeytoken, sahte ama izlenen veri parçasıdır. Bir API anahtarı, sahte kullanıcı hesabı, dosya adı, e-posta adresi, veritabanı kaydı veya erişim bilgisi honeytoken olarak hazırlanabilir.
Honeypot bir sistem veya servis olabilirken, honeytoken daha küçük ve taşınabilir bir tuzaktır. Örneğin kimsenin kullanmaması gereken sahte bir AWS access key internete sızdırılmış gibi konumlandırılır. Bu anahtar denenirse güvenlik ekibi alarm alır.
| Kavram | Kapsam | Örnek | Amaç |
|---|---|---|---|
| Honeypot | Sistem/servis | Sahte SSH sunucusu | Saldırgan davranışı izlemek |
| Honeytoken | Veri/kimlik | Sahte API anahtarı | Yetkisiz erişimi fark etmek |
| Honeynet | Ağ yapısı | Birden fazla tuzak sistem | Geniş saldırı analizi |
| Canary token | Alarm odaklı token | İzlenen link veya dosya | Erken uyarı almak |
Honeypot crypto Ne demek
Honeypot crypto, kripto para piyasasında alım yapılabilen fakat satışın engellendiği veya ağır şekilde kısıtlandığı dolandırıcılık modelini ifade eder. Bu model özellikle yeni çıkarılan token’larda, düşük likiditeli havuzlarda ve sosyal medya üzerinden şişirilen projelerde görülür.
Teknik olarak bu durum akıllı kontrat fonksiyonlarıyla yapılabilir. Örneğin yalnızca belirli cüzdanların satış yapmasına izin verilir, satış vergisi yüzde 99’a çıkarılır veya transfer fonksiyonu özel şartlara bağlanır.
Honeypot Token Nedir
Honeypot Token, kullanıcının satın aldıktan sonra satmakta zorlandığı veya hiç satamadığı token türüdür. Önceki başlıkta crypto bağlamını anlattık; burada pratik kontrol tarafına bakalım.
Bir token’ı incelemeden önce şu adımlar izlenebilir:
- Kontrat adresini block explorer’da kontrol et
- Kaynak kod doğrulanmış mı bak
- Sahiplik devredilmiş mi veya hâlâ aktif mi incele
- Alım/satım vergisi oranlarını kontrol et
- Küçük tutarla satış testi yapılabiliyor mu bak
- Likiditenin kilitli olup olmadığını araştır
Bilgi kutusu: “Honeypot değil” sonucu veren bir araç, token’ın tamamen güvenli olduğunu kanıtlamaz. Proje ekibi, likidite durumu, token dağılımı ve kontrat yetkileri ayrıca değerlendirilmelidir.
Bal küpü nedir
Bal küpü, kelime anlamıyla balın saklandığı kap demektir. Teknik bağlamda ise İngilizce honeypot kavramının Türkçe karşılığı olarak kullanılır.
Siber güvenlikte bal küpü, saldırganın ilgisini çekmek üzere hazırlanmış izleme sistemidir. Bu sistemin amacı saldırganı gerçek varlıklardan uzak tutmak ve saldırı yöntemleri hakkında veri toplamaktır.
Bal küpü kime denir
Bal küpü günlük dilde tatlı, sevimli veya sempatik bulunan kişilere söylenebilir. Teknik alanda ise “kime denir” sorusu kişi değil, daha çok sistem için geçerlidir.
Bir sunucu, form, dosya, hesap veya token bilerek cazip gösteriliyor ve etkileşimleri izleniyorsa ona bal küpü denebilir. Burada temel kriter, kaynağın doğal bir işlevden çok izleme ve uyarı amacı taşımasıdır.
Bal küpü rengi
Bal küpü rengi teknik bir güvenlik terimi değildir; genellikle bal tonlarından esinlenen sarı, kehribar, altın veya kahverengiye yakın sıcak renkleri ifade eder. Tasarım tarafında “honey”, “amber” veya “gold” renk paletleriyle ilişkilendirilebilir.
Siber güvenlik yazılarında bal küpü görselleştirilecekse sarı-siyah uyarı tonları, ağ diyagramları ve izleme ikonları daha anlaşılır olabilir. Ancak kavramın rengi değil, işlevi önemlidir.
Honeypot not found ne demek
“Honeypot not found” ifadesi genellikle bir analiz aracının ilgili adreste honeypot belirtisi bulamadığını veya test edilecek uygun veri bulamadığını gösterir. Bu mesaj her zaman “tamamen güvenli” anlamına gelmez.
Özellikle kripto analiz araçlarında bu mesaj şu anlamlara gelebilir:
- Token’da belirgin satış engeli bulunamamıştır
- Araç ilgili zinciri desteklemiyor olabilir
- Likidite yetersiz olduğu için test yapılamamış olabilir
- Kontrat yapısı otomatik analiz için uygun olmayabilir
- Risk farklı bir mekanizmadan kaynaklanıyor olabilir
Bu nedenle mesajı nihai karar değil, ön kontrol sonucu gibi değerlendirmek gerekir.
Honeypot Solana
Honeypot Solana, Solana ağındaki token veya programlarda satış/transfer kısıtları, dondurma yetkileri ya da likidite manipülasyonu gibi riskleri tanımlamak için kullanılır. Solana’nın teknik yapısı EVM zincirlerinden farklı olduğu için analiz yöntemleri de birebir aynı değildir.
Solana tarafında özellikle şu kontroller önemlidir:
- Mint authority hâlâ aktif mi?
- Freeze authority var mı?
- Token arzı sonradan artırılabilir mi?
- Likidite havuzu güvenilir mi?
- Büyük cüzdanlar arzın çoğunu tutuyor mu?
- Transfer kısıtı veya özel program mantığı var mı?
Solana’da bir token’ın alınıp satılabiliyor olması tek başına güvenlik garantisi değildir. Yetki kontrolleri ve likidite dağılımı ayrıca incelenmelidir.
Sıkça Sorulan Sorular
Honeypot zararlı mı?
Honeypot tek başına zararlı değildir; kullanım amacına göre güvenlik aracı veya dolandırıcılık yöntemi olabilir. Siber güvenlikte saldırganları izlemek, botları tespit etmek ve erken uyarı almak için kullanılır. Crypto tarafında ise kötü niyetli kişiler honeypot mantığını yatırımcıların satış yapmasını engellemek için kullanabilir. Bu yüzden kavramı geçtiği bağlama göre değerlendirmek gerekir.
Honeypot yasal mı?
Kurumsal veya kişisel sistemlerinizde izole, kontrollü ve hukuka uygun şekilde honeypot kullanmak genellikle meşru bir güvenlik uygulamasıdır. Ancak üçüncü taraf sistemleri kandırmak, izinsiz veri toplamak veya saldırganı aktif şekilde karşı saldırıya yönlendirmek hukuki risk doğurabilir. Özellikle loglama yaparken kişisel veri ve KVKK gibi düzenlemeler dikkate alınmalıdır.
Honeypot firewall yerine geçer mi?
Honeypot firewall yerine geçmez. Firewall trafiği filtreler, honeypot ise şüpheli davranışı gözlemlemek ve analiz etmek için kullanılır. İdeal yapıda firewall, WAF, log izleme, IDS/IPS ve honeypot birlikte çalışır. Honeypot’tan elde edilen IP, payload veya davranış verileri firewall kurallarını iyileştirmek için değerlendirilebilir.
Web sitesinde honeypot spam engeller mi?
Evet, web formlarında kullanılan basit honeypot alanları birçok spam botu engelleyebilir. Kullanıcıya görünmeyen bir input alanı eklenir; gerçek kullanıcı bu alanı boş bırakırken botlar genellikle doldurur. Ancak gelişmiş botlar bu yöntemi aşabilir. Bu nedenle rate limit, e-posta doğrulama, davranış analizi ve sunucu taraflı kontrollerle birlikte kullanılmalıdır.
Honeypot token nasıl anlaşılır?
Honeypot token’ı anlamak için sadece fiyat grafiğine bakmak yeterli değildir. Kontrat kodu, satış fonksiyonu, vergi oranları, sahiplik yetkileri, likidite kilidi ve küçük satış testi birlikte değerlendirilmelidir. Ayrıca block explorer üzerinden büyük cüzdan hareketleri incelenmelidir. Bir aracın “risk yok” demesi kesin güvenlik anlamına gelmez.
Honeytoken ile honeypot arasındaki fark nedir?
Honeypot genellikle sahte veya izole edilmiş bir sistem, servis ya da ortamdır. Honeytoken ise izlenen sahte veri parçasıdır. Örneğin sahte SSH sunucusu honeypot, kullanılmaması gereken sahte API anahtarı honeytoken sayılır. Honeytoken daha hafif, kurulumu kolay ve erken uyarı üretmek için oldukça pratiktir.
Honeypot performansı etkiler mi?
Doğru tasarlanmış bir honeypot üretim sisteminin performansını doğrudan etkilememelidir. Çünkü ideal kurulumda honeypot izole bir ortamda veya ayrı bir servis olarak çalışır. Web formlarındaki basit honeypot alanları ise neredeyse fark edilmeyecek kadar düşük ek yük oluşturur. Asıl dikkat edilmesi gereken konu log yönetimi ve yanlış pozitiflerin azaltılmasıdır.
Honeypot not found güvenli demek mi?
Hayır, “honeypot not found” mesajı yalnızca analiz edilen koşullarda belirgin bir honeypot davranışı tespit edilmediğini gösterir. Token veya sistem başka riskler taşıyor olabilir. Örneğin likidite çekilebilir, kontrat sahibi kuralları değiştirebilir veya analiz aracı ilgili zinciri doğru desteklemiyor olabilir. Bu mesaj kararın sadece küçük bir parçası olmalıdır.
Solana tokenlarında honeypot riski var mı?
Evet, Solana tokenlarında da farklı biçimlerde honeypot benzeri riskler olabilir. EVM zincirlerindeki klasik satış engeli yapısı birebir aynı olmasa da mint authority, freeze authority, transfer kısıtları ve likidite manipülasyonu ciddi risk oluşturabilir. Solana token incelerken yetki ayarları, arz dağılımı ve işlem geçmişi özellikle kontrol edilmelidir.
Kendi projelerimde honeypot kullanmalı mıyım?
Eğer aktif web uygulamaları, API’ler veya bulut servisleri yönetiyorsanız honeypot mantığı faydalı olabilir. Basit formlarda bot alanı, sunucu tarafında sahte endpoint, bulut ortamında honeytoken gibi hafif yöntemlerle başlayabilirsiniz. Ancak üretim sistemlerini riske atmamak için izolasyon, loglama ve alarm eşikleri dikkatli planlanmalıdır.
İlgili içerikler
- Firewall Nedir ve Nasıl Çalışır?
- WAF Nedir? Web Uygulama Güvenliği İçin Kullanımı
- Bot Trafiği Nasıl Tespit Edilir?
- API Güvenliği İçin Pratik Kontrol Listesi
- Kripto Token Kontratı İncelerken Nelere Bakılır?

Yorumlar (0)