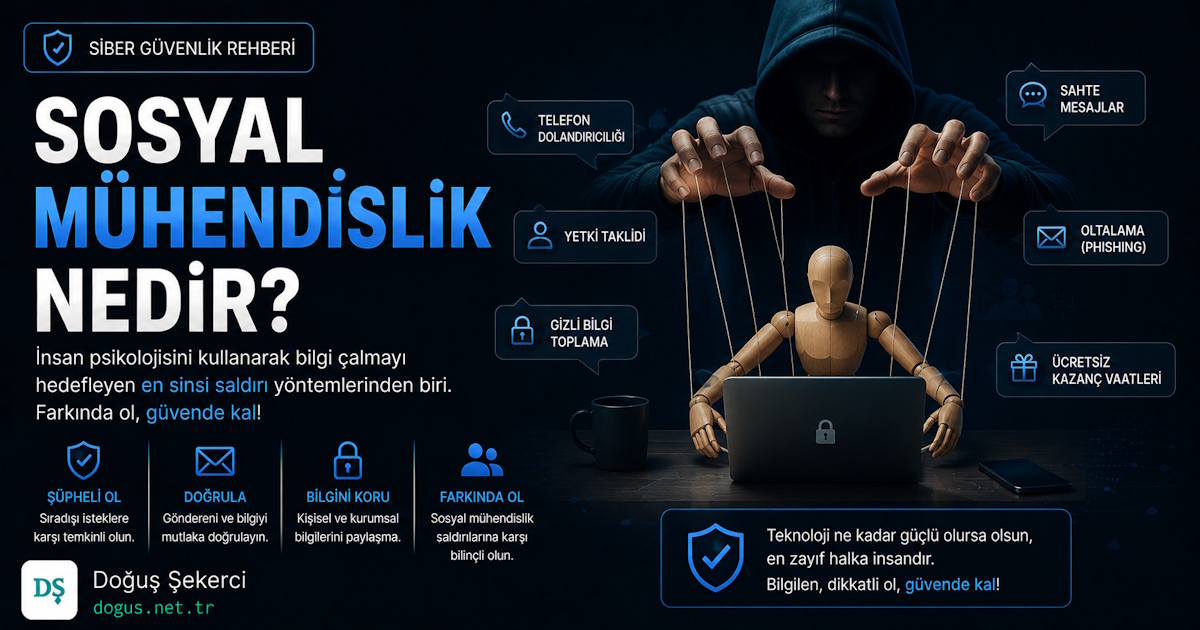
Bir güvenlik açığı her zaman yazılımda değildir; bazen insan davranışında saklanır. Sosyal Mühendislik, teknik bariyerleri aşmak yerine güven, merak, korku veya acele duygusunu kullanarak kişiden bilgi almaya çalışan saldırı yaklaşımıdır. Firewall, bulut altyapısı ve yazılım geliştirme tarafında çalışırken gördüğüm en net gerçek şu: sistem ne kadar güçlü olursa olsun, kullanıcı farkındalığı zayıfsa risk devam eder.
Sosyal mühendislik nedir
Sosyal mühendislik, kişileri yanıltarak şifre, kimlik bilgisi, ödeme bilgisi, sistem erişimi veya hassas veri elde etmeyi amaçlayan manipülasyon yöntemidir. Teknik zafiyetlerden çok insan psikolojisini hedef alır ve siber güvenliğin en zor kontrol edilen alanlarından biridir.
Saldırgan burada çoğu zaman “hackleme” yerine ikna etmeye çalışır. Bir e-posta, telefon görüşmesi, sahte destek talebi, QR kod, mesajlaşma uygulaması veya yüz yüze iletişim saldırı kanalı olabilir.
İpucu: Sosyal mühendislikte temel soru şudur: “Bu kişi benden normalde istememesi gereken bir şeyi neden istiyor?”
Sosyal mühendislik saldırısı nedir?
Sosyal mühendislik saldırısı, hedef kişiyi belirli bir eyleme yönlendirmek için güven, otorite, aciliyet veya korku gibi duyguların kullanıldığı saldırıdır. Amaç genellikle bağlantıya tıklatmak, dosya açtırmak, para transferi yaptırmak veya erişim bilgisi almaktır.
Bu saldırılar bireyleri, şirket çalışanlarını, sistem yöneticilerini, finans ekiplerini ve teknik destek birimlerini hedefleyebilir. Özellikle bulut panelleri, e-posta hesapları, CRM sistemleri ve yönetici portalları yüksek değerli hedeflerdir.
| Saldırı Amacı | Hedeflenen Bilgi | Tipik Kanal |
|---|---|---|
| Hesap ele geçirme | Şifre, MFA kodu | E-posta, SMS |
| Finansal dolandırıcılık | IBAN, ödeme onayı | Telefon, e-posta |
| Kurumsal sızma | VPN, panel erişimi | Sahte destek talebi |
| Veri hırsızlığı | Müşteri listesi, dosya | Bulut paylaşım bağlantısı |
Sosyal mühendislik saldırılarının temelini oluşturan unsurlar
Sosyal mühendislik saldırılarının temeli güven inşa etmek, hedefi acele ettirmek ve doğrulama refleksini zayıflatmaktır. Saldırgan, kişinin düşünmeden hareket etmesini sağlayacak bir senaryo kurar ve çoğu zaman gerçekçi detaylarla güven duygusu oluşturur.
Bu saldırılarda genellikle üç katman bulunur:
- Bilgi toplama: Hedefin adı, görevi, kullandığı servisler, sosyal medya paylaşımları incelenir.
- Senaryo oluşturma: Banka, kargo, yönetici, destek personeli veya müşteri gibi davranılır.
- Eyleme zorlama: Linke tıklama, dosya açma, kod paylaşma veya ödeme yapma istenir.
| Unsur | Saldırganın Kullanımı | Savunma Yaklaşımı |
|---|---|---|
| Güven | Tanıdık kurum gibi görünür | Kaynağı bağımsız doğrula |
| Aciliyet | “Hemen işlem yapın” der | İşlemi durdur, kontrol et |
| Otorite | Yönetici veya resmi kurum gibi davranır | Yetkiyi ikinci kanaldan teyit et |
| Merak | İlgi çekici dosya/link gönderir | Beklenmeyen eki açma |
Sosyal mühendislik saldırılarında sıklıkla hangi tür psikolojik önyargılar kullanılır
Sosyal mühendislik saldırılarında en çok otoriteye uyma, kaybetme korkusu, sosyal kanıt, karşılıklılık ve aciliyet önyargıları kullanılır. Bu önyargılar, kişinin normalde yapmayacağı bir işlemi hızlı ve sorgulamadan yapmasına neden olabilir.
Örneğin “Hesabınız kapanacak” mesajı kaybetme korkusunu tetikler. “Müdürünüz acil istiyor” ifadesi otorite etkisini kullanır. “Tüm çalışanlar bunu yaptı” cümlesi sosyal kanıt algısı oluşturur.
| Psikolojik Önyargı | Örnek Cümle | Risk |
|---|---|---|
| Otorite | “Genel müdür adına yazıyorum” | Onaysız işlem |
| Aciliyet | “10 dakika içinde doğrulayın” | Hatalı karar |
| Kaybetme korkusu | “Hesabınız askıya alınacak” | Linke tıklama |
| Sosyal kanıt | “Ekipten herkes tamamladı” | Sorgusuz uyum |
| Karşılıklılık | “Size destek olduk, şimdi doğrulayın” | Bilgi paylaşımı |
Sosyal mühendislik saldırıları nelerdir
Sosyal mühendislik saldırıları phishing, spear phishing, vishing, smishing, baiting, pretexting, tailgating ve business email compromise gibi yöntemleri kapsar. Her yöntemde ortak nokta, hedefin güvenini kazanarak onu saldırganın istediği davranışa yönlendirmektir.
Bu saldırılar yalnızca e-posta ile sınırlı değildir. Telefon, SMS, sosyal medya, QR kod, toplantı daveti, fiziksel ziyaret veya sahte teknik destek ekranı da kullanılabilir.
Sosyal Mühendislik türleri
- Phishing: Toplu oltalama e-postalarıdır.
- Spear phishing: Belirli kişiye özel hazırlanmış saldırıdır.
- Whaling: Üst düzey yöneticileri hedefler.
- Vishing: Telefonla yapılan manipülasyondur.
- Smishing: SMS veya mesajlaşma uygulamaları üzerinden yapılır.
- Baiting: Bedava dosya, USB bellek veya indirim vaadiyle kandırır.
- Pretexting: Sahte kimlik ve hikâye ile bilgi almaya çalışır.
- Tailgating: Yetkili kişiyi takip ederek fiziksel alana girme girişimidir.
Sosyal mühendislik türleri nelerdir?
Sosyal mühendislik türleri dijital, fiziksel ve hibrit saldırılar olarak sınıflandırılabilir. Dijital saldırılar e-posta ve mesajlaşma üzerinden ilerlerken, fiziksel saldırılar ofis, veri merkezi veya güvenli alan girişlerini hedefleyebilir.
| Tür | Kanal | Örnek |
|---|---|---|
| Dijital | E-posta, SMS, sosyal medya | Sahte parola sıfırlama linki |
| Sesli | Telefon, VoIP | Banka çalışanı gibi arama |
| Fiziksel | Ofis, bina girişi | Kartlı geçişte arkadan girme |
| Hibrit | Telefon + e-posta | Önce arama, sonra link gönderme |
Yaygın Yöntemler
Yaygın sosyal mühendislik yöntemleri genellikle düşük maliyetli, hızlı uygulanabilir ve geniş kitlelere ulaşabilir yapıdadır. Saldırganlar teknik olarak karmaşık yöntemler yerine, kullanıcının günlük alışkanlıklarını hedefleyen pratik senaryoları tercih eder.
En sık görülen yöntemler şunlardır:
- Sahte kargo takip mesajları
- Parola sıfırlama e-postaları
- Sahte fatura veya teklif dosyaları
- QR kod ile sahte giriş sayfasına yönlendirme
- Sosyal medya üzerinden güven kazanma
- Teknik destek gibi davranarak uzak bağlantı isteme
Uyarı: MFA kodu, tek kullanımlık doğrulama şifresi veya parola hiçbir destek ekibi tarafından istenmemelidir.
Sosyal Mühendislik Teknikleri
Sosyal mühendislik teknikleri, hedefin dikkatini dağıtmak veya karar verme süresini kısaltmak üzerine kurulur. En etkili teknikler genellikle teknik karmaşıklıktan değil, iyi hazırlanmış bir senaryodan güç alır.
Sosyal mühendislik saldırılarında en sık kullanılan manipülasyon teknikleri
- Acil işlem baskısı: Hedefe düşünme zamanı bırakılmaz.
- Yetkili kişi taklidi: Yönetici, banka, kargo veya destek personeli gibi davranılır.
- Güven ilişkisi kurma: Önce küçük ve zararsız görünen bilgiler istenir.
- Korku oluşturma: Hesap kapatma, ceza veya veri kaybı tehdidi kullanılır.
- Ödül vaadi: Kampanya, hediye veya indirim sunulur.
Sosyal mühendislik saldırılarında en sık kullanılan manipülasyon tekniği nedir
En sık kullanılan manipülasyon tekniği aciliyet baskısıdır. Çünkü kişi acele ettiğinde bağlantıyı, gönderen adresini, alan adını veya talebin mantığını yeterince kontrol etmeden hareket edebilir.
Örneğin “Hesabınız 15 dakika içinde kapatılacak” mesajı, kullanıcıyı güvenlik yerine hızlı tepkiye iter. Bu nedenle güvenlik eğitimlerinde “dur, kontrol et, doğrula” refleksi özellikle vurgulanmalıdır.
Sosyal mühendislik örnekleri
Sosyal mühendislik örnekleri günlük hayatta oldukça tanıdık senaryolarla karşımıza çıkar. Saldırganın amacı kurbanın şüphe eşiğini düşürmek ve işlemi normal bir süreç gibi göstermektir.
Sosyal Mühendislik Örnekleri
- Bir çalışana “İK dokümanı” gibi görünen zararlı dosya gönderilmesi
- Bulut depolama daveti gibi görünen sahte oturum açma sayfası
- Şirket yöneticisi gibi davranarak muhasebeden ödeme istenmesi
- Kargo teslimatı bahanesiyle SMS linki gönderilmesi
- Teknik destek bahanesiyle uzak masaüstü bağlantısı talep edilmesi
Sosyal mühendislik saldırısı yüz yüze olur mu?
Evet, sosyal mühendislik saldırısı yüz yüze olabilir. Saldırgan teslimat görevlisi, bakım personeli, ziyaretçi veya yeni çalışan gibi davranarak güvenli alana girmeye çalışabilir.
Sosyal Mühendislik fiziksel tehditler
Fiziksel tehditlerde hedef yalnızca bilgi değil, bina erişimi, cihaz erişimi veya ağ bağlantısı olabilir. Açık bırakılmış toplantı odası bilgisayarı, sahipsiz USB bellek veya kontrolsüz ziyaretçi girişi ciddi risk oluşturabilir.
Sosyal mühendis ne demek?
Sosyal mühendis, insan davranışlarını analiz ederek kişileri belirli bir eyleme yönlendirmeye çalışan kişidir. Siber güvenlik bağlamında bu ifade çoğunlukla kötü niyetli saldırganlar için kullanılsa da, etik güvenlik testlerinde kontrollü sosyal mühendislik çalışmaları da yapılabilir.
Etik tarafta amaç zarar vermek değil, kurumun farkındalık seviyesini ölçmektir. Bu çalışmalar yazılı izin, kapsam ve raporlama ile yürütülmelidir.
Sosyal mühendislik saldırılarından korunmanın en iyi yolu nedir
Sosyal mühendislik saldırılarından korunmanın en iyi yolu teknik kontrolleri kullanıcı farkındalığıyla birlikte uygulamaktır. Sadece firewall, antivirüs veya MFA yeterli değildir; çalışanların şüpheli talepleri tanıması ve doğrulama alışkanlığı kazanması gerekir.
Korunmak için temel adımlar:
- Gönderen adresini ve alan adını kontrol edin.
- Beklenmeyen ekleri açmayın.
- MFA kodunu kimseyle paylaşmayın.
- Ödeme ve erişim taleplerini ikinci kanaldan doğrulayın.
- Bulut panellerinde yetkiyi minimum gerekli seviyede tutun.
- Güvenlik loglarını ve oturum açma uyarılarını izleyin.
- Düzenli farkındalık eğitimi yapın.
| Önlem | Bireysel Fayda | Kurumsal Fayda |
|---|---|---|
| MFA kullanımı | Hesap koruması | Yetkisiz erişimi azaltır |
| Farkındalık eğitimi | Şüpheli mesajı tanıma | İnsan kaynaklı riski düşürür |
| Erişim kontrolü | Yetki sınırı | Veri sızıntısını sınırlar |
| Log izleme | Anomali fark etme | Erken müdahale sağlar |
Sosyal mühendislik akademi
Sosyal mühendislik akademi ifadesi genellikle bu alanda eğitim, farkındalık programı veya uygulamalı siber güvenlik öğrenimi arayan kullanıcılar tarafından kullanılır. Burada önemli olan, eğitimin saldırı öğretmekten çok savunma refleksi kazandırmasıdır.
İyi bir sosyal mühendislik eğitimi şu konuları içermelidir:
- Oltalama e-postası analizi
- Sahte alan adı tespiti
- Kurumsal doğrulama prosedürleri
- MFA güvenliği
- Fiziksel güvenlik farkındalığı
- Gerçek vaka incelemeleri
Sosyal mühendislik PDF
Sosyal mühendislik PDF kaynakları, temel kavramları öğrenmek ve ekip içinde farkındalık materyali paylaşmak için kullanılabilir. Ancak PDF indirirken kaynağın güvenilir olduğundan emin olunmalıdır; çünkü saldırganlar zararlı dosyaları eğitim dokümanı gibi sunabilir.
PDF indirirken şu kontroller yapılmalıdır:
- Kaynak alan adı güvenilir mi?
- Dosya beklenen yerden mi geliyor?
- Makro veya çalıştırılabilir içerik var mı?
- Kurumsal cihazda antivirüs taraması yapıldı mı?
Sosyal Mühendislik kitap
Sosyal mühendislik kitapları, insan psikolojisi, ikna teknikleri ve güvenlik farkındalığını daha derin öğrenmek isteyenler için yararlıdır. Ancak okunan bilgilerin etik sınırlar içinde değerlendirilmesi gerekir.
Kitap seçerken yalnızca saldırı senaryolarına değil, savunma, farkındalık, kurumsal politika ve olay müdahalesi konularına da yer veren kaynaklar tercih edilmelidir.
Sosyal Mühendislik Eğitimi
Sosyal mühendislik eğitimi, teknik ekipler kadar teknik olmayan çalışanlar için de gereklidir. Çünkü saldırgan çoğu zaman sistem yöneticisini değil, finans, insan kaynakları veya müşteri destek ekibini hedefler.
Etkili bir eğitim tek seferlik sunumdan ibaret olmamalıdır. Kısa testler, örnek e-posta analizleri, simülasyonlar ve olay sonrası geri bildirimlerle desteklenmelidir.
Sıkça Sorulan Sorular
Sosyal mühendislik yasal mı?
Sosyal mühendislik kötü niyetli şekilde kullanıldığında yasa dışıdır. Başkasının hesabına erişmek, bilgi çalmak, ödeme yaptırmak veya kimlik bilgisi almak suç kapsamına girebilir. Etik güvenlik testlerinde ise yazılı izin, kapsam ve raporlama şarttır. İzin olmadan yapılan her deneme risklidir.
Sosyal mühendislik sadece şirketleri mi hedefler?
Hayır. Bireyler, öğrenciler, küçük işletmeler, kamu çalışanları ve büyük şirketler hedef olabilir. Saldırgan için değerli olan şey bazen para, bazen hesap erişimi, bazen de başka bir sisteme geçiş için kullanılacak küçük bir bilgidir. Kişisel e-posta hesapları bile kurumsal saldırılarda basamak olabilir.
Phishing ile sosyal mühendislik aynı şey mi?
Phishing, sosyal mühendisliğin en yaygın türlerinden biridir. Sosyal mühendislik daha geniş bir kavramdır; telefon, SMS, yüz yüze görüşme ve fiziksel giriş gibi yöntemleri de kapsar. Phishing ise genellikle e-posta veya sahte web sayfası üzerinden kullanıcıyı kandırmaya odaklanır.
MFA sosyal mühendisliği tamamen engeller mi?
MFA riski ciddi şekilde azaltır ama tamamen ortadan kaldırmaz. Saldırganlar kullanıcıdan tek kullanımlık kodu isteyebilir veya sahte giriş sayfasıyla oturum bilgilerini anlık yakalamaya çalışabilir. Bu nedenle MFA yanında alan adı kontrolü, cihaz güvenliği ve kullanıcı farkındalığı da gerekir.
Sosyal mühendislik saldırısını nasıl anlarım?
Aşırı aciliyet, beklenmeyen dosya, yazım hataları, garip alan adı, olağan dışı ödeme talebi ve MFA kodu isteme önemli işaretlerdir. Mesaj tanıdık bir kişiden gelmiş gibi görünse bile farklı kanaldan doğrulama yapmak gerekir. Özellikle finansal ve erişim taleplerinde ikinci onay süreci kullanılmalıdır.
Sosyal mühendislik küçük işletmeler için riskli mi?
Evet. Küçük işletmelerde güvenlik süreçleri daha informal ilerlediği için saldırganlar bu yapıyı kullanabilir. Tek bir e-posta hesabının ele geçirilmesi teklif, fatura, müşteri bilgisi veya ödeme süreçlerini etkileyebilir. Basit MFA, düzenli yedekleme ve çalışan farkındalığı küçük işletmeler için güçlü başlangıçtır.
Sahte destek aramalarına karşı ne yapılmalı?
Destek araması beklenmiyorsa kişi bilgileri paylaşılmamalı, uzak bağlantı verilmemeli ve arayan numara resmi kanaldan doğrulanmalıdır. Gerçek destek ekipleri parola veya MFA kodu istemez. Kurumsal ortamlarda destek talepleri kayıt sistemi üzerinden yürütülmeli, telefonla gelen talepler ayrıca doğrulanmalıdır.
Sosyal mühendislik eğitimleri ne sıklıkla yapılmalı?
Temel eğitim yılda en az bir kez yapılmalı, kısa farkındalık hatırlatmaları ise daha sık tekrarlanmalıdır. Yeni çalışanlara işe girişte güvenlik bilgilendirmesi verilmelidir. Oltalama simülasyonları ve gerçek vaka analizleri eğitimin kalıcılığını artırır. Eğitim cezalandırıcı değil, öğretici tasarlanmalıdır.
Sosyal mühendislik saldırısından sonra ne yapılmalı?
Önce ilgili hesapların parolaları değiştirilmeli, aktif oturumlar kapatılmalı ve MFA ayarları kontrol edilmelidir. Ardından loglar incelenmeli, hangi bilgilerin paylaşıldığı belirlenmeli ve gerekiyorsa ilgili kişiler bilgilendirilmelidir. Kurumsal yapılarda olay müdahale planı devreye alınmalı ve tekrarını önleyecek süreç güncellenmelidir.
Sosyal mühendislikten korunmak için en pratik alışkanlık nedir?
En pratik alışkanlık, kritik her talebi ikinci bir kanaldan doğrulamaktır. E-postayla gelen ödeme talebi telefonla, telefonla gelen erişim talebi resmi sistem üzerinden kontrol edilmelidir. Bir işlem aceleye getiriliyorsa durup düşünmek çoğu saldırıyı engeller. Güvenlikte küçük gecikme, büyük zararı önleyebilir.
İlgili içerikler
- Firewall nedir ve nasıl çalışır?
- Bulut güvenliği için temel önlemler
- MFA nedir, neden kullanılmalı?
- Web uygulamalarında güvenlik açıkları
- Kurumsal yedekleme stratejileri
Sosyal mühendislik, teknik güvenlik yatırımlarının insan tarafındaki tamamlayıcısını gösterir. Firewall, bulut altyapısı ve yazılım geliştirme süreçlerinde güçlü kontroller kurmak kadar, doğru doğrulama alışkanlıkları oluşturmak da gerekir. dogus.net.tr üzerinde bu çizgide; güvenlik, altyapı ve yazılım geliştirme deneyimlerimi pratik notlarla paylaşmaya devam edeceğim.

Yorumlar (0)