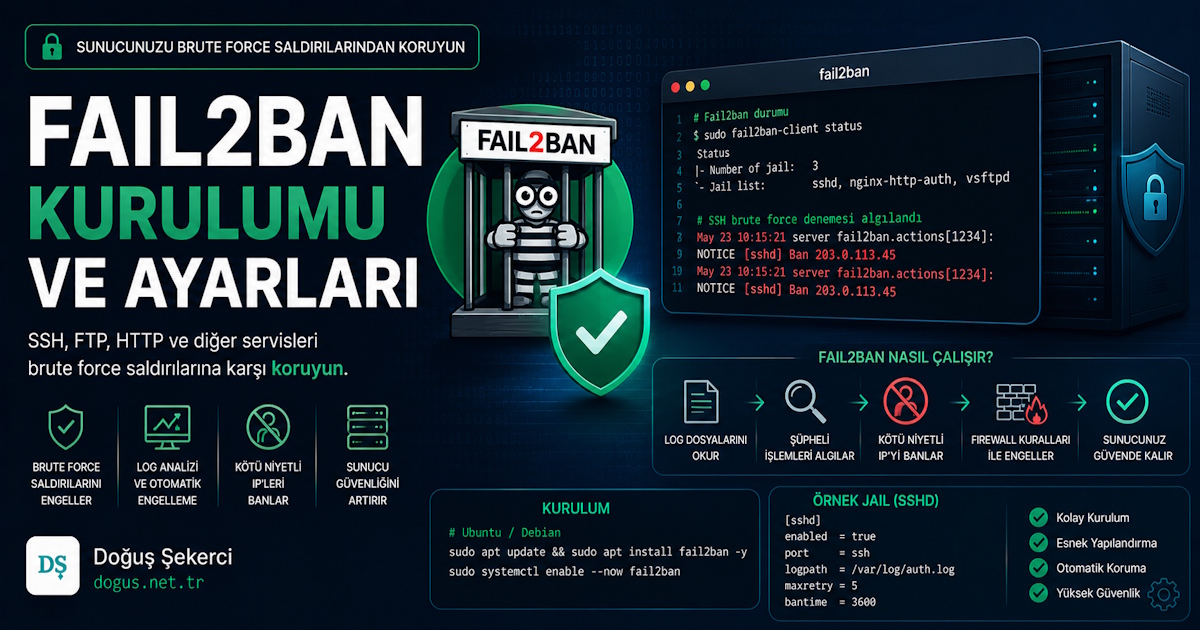
Sunucu güvenliğinde küçük bir ihmal, kısa sürede binlerce başarısız giriş denemesine dönüşebilir. Fail2ban, özellikle SSH, Nginx ve web servislerini kaba kuvvet saldırılarına karşı korumak isteyenler için hâlâ pratik ve etkili araçlardan biridir.
Firewall, bulut altyapısı ve yazılım geliştirme tarafında aktif çalışan biri olarak şunu rahatlıkla söyleyebilirim: Fail2ban tek başına “tam güvenlik” sağlamaz; fakat doğru yapılandırıldığında saldırı yüzeyini ciddi biçimde azaltır.
fail2ban nedir
Fail2ban, log dosyalarını izleyerek şüpheli davranışları tespit eden ve belirli kurallara göre IP adreslerini geçici veya kalıcı olarak engelleyen açık kaynaklı bir güvenlik aracıdır. En yaygın kullanım alanı SSH brute force saldırılarını durdurmaktır.
Fail2ban, sistem loglarını belirli filtrelerle tarar. Örneğin bir IP adresi kısa sürede çok sayıda hatalı SSH giriş denemesi yaparsa, Fail2ban bu IP’yi firewall üzerinden engeller.
Temel mantık üç parçadan oluşur:
- Filter: Log içinde aranacak başarısız işlem desenleri
- Jail: Hangi servis için hangi kuralın uygulanacağı
- Action: Tespit edilen IP’ye ne yapılacağı
What is Fail2ban jail?
Fail2ban jail, belirli bir servis için tanımlanan güvenlik kuralıdır. Bir jail içinde log dosyası, filtre, deneme limiti, engelleme süresi ve uygulanacak firewall aksiyonu yer alır.
Örneğin sshd jail’i, SSH giriş loglarını takip eder. Tanımlanan sınır aşılırsa saldırgan IP adresi engellenir.
| Kavram | Açıklama | Örnek |
|---|---|---|
| Filter | Log içindeki hata kalıbını tanımlar | SSH failed password |
| Jail | Servise özel kural setidir | sshd, nginx-http-auth |
| Bantime | IP’nin engelli kalacağı süredir | 10m, 1h, 1d |
| Findtime | Denemelerin izleneceği zaman aralığıdır | 10m |
| Maxretry | İzin verilen hata sayısıdır | 3 veya 5 |
İpucu: Fail2ban’da varsayılan ayarları doğrudan değiştirmek yerine
jail.localdosyası kullanmak daha doğru bir yaklaşımdır. Paket güncellemelerinde yapılandırmanızın bozulma ihtimali azalır.
Fail2ban ne işe yarar
Fail2ban; SSH, Nginx, Apache, Postfix, Dovecot ve benzeri servislerde tekrarlayan başarısız girişleri veya kötü niyetli istekleri engellemek için kullanılır. Amacı saldırıyı tamamen yok etmek değil, otomatik denemeleri yavaşlatmak ve sunucu kaynaklarını korumaktır.
Özellikle internete açık VPS, bulut sunucu, Proxmox node, panel sunucusu veya API servislerinde Fail2ban faydalı olur. Çünkü bu sistemler botlar tarafından sürekli taranır.
What is Fail2ban used for?
Fail2ban genellikle brute force saldırılarını azaltmak, SSH servislerini korumak, web sunucularındaki şüpheli istekleri filtrelemek ve mail servislerinde parola denemelerini sınırlamak için kullanılır.
Kullanım alanları:
- SSH giriş denemelerini engelleme
- Nginx basic auth saldırılarını sınırlama
- WordPress login denemelerini takip etme
- Mail servislerinde hatalı kimlik doğrulama denemelerini durdurma
- Proxmox gibi yönetim panellerini ek korumaya alma
- API uç noktalarında şüpheli trafik davranışlarını izleme
| Kullanım Alanı | Fail2ban Etkisi | Ek Önlem Gerekir mi? |
|---|---|---|
| SSH brute force | Yüksek | Evet, SSH key önerilir |
| Nginx auth saldırısı | Orta/Yüksek | Evet, rate limit eklenebilir |
| Mail login denemesi | Yüksek | Evet, güçlü parola şart |
| DDoS saldırısı | Düşük | Evet, ağ seviyesi koruma gerekir |
| Web form spam | Sınırlı | Evet, uygulama tarafı kontrol gerekir |
Is Fail2ban still used?
Evet, Fail2ban hâlâ kullanılıyor. Modern güvenlik araçlarının artmasına rağmen Linux sunucularda hafif, anlaşılır ve etkili olması nedeniyle özellikle küçük ve orta ölçekli altyapılarda tercih ediliyor.
Ancak Fail2ban’ı tek güvenlik katmanı gibi görmek hatalıdır. SSH key authentication, firewall kuralları, güncel paketler, minimum açık port prensibi ve merkezi log izleme ile birlikte daha anlamlı sonuç verir.
Fail2ban kullanımı
Fail2ban kullanımı temel olarak kurulum, jail yapılandırması, servis yeniden başlatma ve log kontrolü adımlarından oluşur. Doğru yapılandırmada en kritik nokta, korunacak servis için uygun log dosyasını ve filtreyi seçmektir.
Genel kontrol komutları şöyledir:
sudo systemctl status fail2ban
sudo fail2ban-client status
sudo fail2ban-client status sshd
Bir IP adresini manuel olarak yasaklamak için:
sudo fail2ban-client set sshd banip 192.0.2.10
Yasağı kaldırmak için:
sudo fail2ban-client set sshd unbanip 192.0.2.10
Temel jail.local örneği:
[DEFAULT]
bantime = 1h
findtime = 10m
maxretry = 5
backend = systemd

[sshd]
enabled = true
port = ssh
logpath = %(sshd_log)s
| Ayar | Ne İşe Yarar | Pratik Öneri |
|---|---|---|
| bantime | IP’nin engelli kalacağı süre | İlk kurulumda 1 saat yeterli |
| findtime | Denemelerin sayılacağı süre | 10 dakika dengeli seçimdir |
| maxretry | Maksimum hatalı deneme | SSH için 3-5 arası uygundur |
| backend | Log okuma yöntemi | systemd tabanlı sistemlerde systemd |
| enabled | Jail aktifliği | Sadece gereken servisleri açın |
Uyarı: Kendi IP adresinizi yanlışlıkla engellememek için sabit ofis/VPN IP’nizi
ignoreipiçine ekleyebilirsiniz.
ignoreip = 127.0.0.1/8 10.0.0.0/8 203.0.113.15
How effective is Fail2ban?
Fail2ban, brute force ve otomatik parola denemelerine karşı oldukça etkilidir; çünkü saldırganın aynı IP üzerinden tekrar tekrar deneme yapmasını engeller. Fakat dağıtık botnet saldırılarında etkisi sınırlı kalabilir.
Daha güçlü bir yapı için şunlarla birlikte kullanılmalıdır:
- SSH key tabanlı giriş
- Root login kapatma
- UFW, nftables veya iptables firewall
- Nginx rate limiting
- Güvenli parola politikası
- Merkezi log takibi
fail2ban windows
Fail2ban Windows üzerinde yerel Linux ortamındaki kadar standart değildir. Fail2ban esasen Linux log yapısı ve Linux firewall araçlarıyla çalışmak üzere tasarlanmıştır.
Windows sunucularda benzer ihtiyaçlar için farklı güvenlik çözümleri veya PowerShell tabanlı özel log izleme yöntemleri tercih edilir. WSL üzerinde Fail2ban çalıştırmak mümkün görünse de Windows servislerini korumak için pratik ve güvenilir bir yöntem sayılmaz.
| Platform | Fail2ban Uygunluğu | Not |
|---|---|---|
| Linux VPS | Çok uygun | En yaygın kullanım |
| Debian/Ubuntu | Çok uygun | Paket deposunda bulunur |
| Docker | Duruma bağlı | Log erişimi doğru ayarlanmalı |
| Windows Server | Sınırlı | Yerel alternatifler daha uygundur |
| WSL | Deneysel | Üretim için önerilmez |
Fail2ban download araması yapan kullanıcıların büyük kısmı doğrudan kurulum paketi arar. Linux tarafında genellikle manuel indirme gerekmez; paket yöneticisi üzerinden kurulum yapılır.
fail2ban ubuntu
Fail2ban Ubuntu üzerinde hızlıca kurulabilir ve systemd ile kolayca yönetilebilir. Ubuntu sunucularda SSH servisi internete açıksa ilk yapılandırılacak güvenlik araçlarından biri Fail2ban olabilir.
Kurulum:
sudo apt update
sudo apt install fail2ban -y
Servisi başlatma ve etkinleştirme:
sudo systemctl enable --now fail2ban
sudo systemctl status fail2ban
Ubuntu’da önerilen ilk adım:
sudo cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local
Ardından sadece ihtiyacınız olan jail’leri aktif edin. Her servisi açmak yerine gerçekten kullandığınız servisleri korumak daha temiz bir yapı sağlar.
İpucu: Ubuntu 22.04 ve 24.04 gibi systemd kullanan sürümlerde
backend = systemdayarı log okuma tarafında daha stabil sonuç verebilir.
fail2ban ssh
Fail2ban SSH koruması, aracın en yaygın kullanım senaryosudur. SSH servisine yapılan başarısız parola denemeleri takip edilir ve belirlenen sınırı aşan IP adresleri engellenir.
Örnek SSH jail yapılandırması:
[sshd]
enabled = true
port = 22
filter = sshd
logpath = %(sshd_log)s
maxretry = 4
findtime = 10m
bantime = 1h
SSH için ayrıca şu önlemler alınmalıdır:
- Root ile doğrudan girişi kapatın.
- Parola yerine SSH key kullanın.
- Gereksiz kullanıcıların SSH erişimini kaldırın.
- SSH portunu değiştirmeyi tek başına güvenlik önlemi saymayın.
- VPN veya bastion host yaklaşımını değerlendirin.
Fail2ban SSH tarafında saldırı sayısını azaltır; fakat zayıf parola kullanımını telafi etmez.
fail2ban linux
Fail2ban Linux sistemlerde iptables, nftables, firewalld veya UFW gibi firewall mekanizmalarıyla birlikte çalışabilir. Bu nedenle dağıtıma göre aksiyon yapılandırmasının doğru seçilmesi gerekir.
Modern Linux sistemlerde eski iptables kurallarının yerini nftables alabilir. Fail2ban çoğu dağıtımda bu geçişe uyum sağlar; ancak özel firewall kurgularında aksiyon dosyalarını kontrol etmek gerekebilir.
| Firewall Aracı | Kullanım Durumu | Fail2ban ile Not |
|---|---|---|
| iptables | Yaygın ama eski sistemlerde daha sık | Hâlâ desteklenir |
| nftables | Modern Linux sistemlerde yaygın | Yeni kurulumlarda tercih edilebilir |
| UFW | Ubuntu’da pratik | Basit sunucular için uygundur |
| firewalld | RHEL tabanlı sistemlerde yaygın | Zone mantığına dikkat edilmeli |
Proxmox kullananlar için Fail2ban proxmox yapılandırması da yapılabilir. Burada amaç genellikle web yönetim paneli ve SSH erişimini korumaktır. Ancak Proxmox firewall kurallarıyla çakışma olmaması için test ortamında deneme yapmak daha sağlıklıdır.
fail2ban github
Fail2ban GitHub deposu, kaynak kodu, issue takibi, filtre örnekleri ve güncel geliştirmeleri incelemek için kullanılabilir. Paket yöneticisiyle gelen sürüm çoğu sunucu için yeterlidir; fakat özel filtre geliştirenler için GitHub faydalı bir kaynaktır.
GitHub tarafında özellikle şu başlıklar incelenebilir:
- Yeni sürümlerdeki değişiklikler
- Hazır filtre örnekleri
- Dağıtım bazlı bilinen sorunlar
- Pull request ve issue geçmişi
- Özel servisler için regex örnekleri
Üretim sunucusunda doğrudan kaynak koddan kurulum yapmak genellikle şart değildir. Paket yöneticisinin sağladığı kararlı sürüm, bakım ve güncelleme açısından daha güvenli olabilir.
Fail2ban debian
Fail2ban Debian üzerinde Ubuntu’ya benzer şekilde kurulabilir. Debian sunucular genellikle kararlılık odaklı kullanıldığı için Fail2ban paketleri de sistemle uyumlu ve sade bir kurulum sunar.
Kurulum:
sudo apt update
sudo apt install fail2ban -y
Durum kontrolü:
sudo systemctl status fail2ban
sudo fail2ban-client status
Debian’da log yapısı kullanılan servis ve sürüme göre değişebilir. Eğer jail çalışıyor görünüyor ama IP banlanmıyorsa ilk kontrol edilmesi gereken yer log dosyası yoludur.
sudo journalctl -u ssh
sudo tail -f /var/log/auth.log
Bazı minimal Debian kurulumlarında rsyslog yüklü olmayabilir. Bu durumda systemd journal üzerinden okuma yapmak daha doğru olabilir.
Fail2ban nginx
Fail2ban Nginx ile birlikte kullanıldığında basic auth saldırıları, hatalı istek kalıpları veya belirli HTTP hata kodları üzerinden engelleme yapılabilir. Ancak Nginx güvenliğinde Fail2ban tek araç olmamalıdır.
Nginx için yaygın jail örnekleri:
[nginx-http-auth]
enabled = true
port = http,https
logpath = /var/log/nginx/error.log
maxretry = 5
Bazı senaryolarda access log üzerinden özel filtre yazmak gerekebilir. Örneğin belirli bir endpoint’e kısa sürede çok fazla istek atan IP’ler için Nginx rate limit daha doğru çözüm olabilir.
| Senaryo | Fail2ban | Nginx Rate Limit |
|---|---|---|
| Basic auth denemesi | Güçlü | Orta |
| Login endpoint spam | Orta | Güçlü |
| HTTP flood | Zayıf/Orta | Orta |
| Belirli hata kodları | Orta | Sınırlı |
| Uygulama bazlı saldırı | Sınırlı | Sınırlı |
Uyarı: CDN veya reverse proxy arkasında çalışıyorsanız gerçek ziyaretçi IP’sini doğru almadan Fail2ban kullanmak risklidir. Yanlış yapılandırmada proxy IP’sini engelleyebilirsiniz.
Fail2ban docker
Fail2ban Docker ortamında kullanılabilir; fakat konteyner logları, host firewall erişimi ve network yapısı doğru planlanmalıdır. Klasik sunucu kurulumuna göre daha dikkatli yapılandırma ister.
Docker senaryolarında iki yaklaşım vardır:
- Fail2ban’ı host üzerinde çalıştırmak
- Fail2ban’ı ayrı bir konteyner olarak çalıştırmak
Host üzerinde çalıştırmak genellikle daha sade ve güvenilirdir. Çünkü firewall kuralları zaten host üzerinde uygulanır.
Docker Compose kullanan yapılarda Nginx, Traefik veya uygulama loglarının host’a yazılması gerekir. Fail2ban bu logları okuyarak IP engelleme işlemi yapabilir.
Örnek mantık:
volumes:
  - /var/log/nginx:/var/log/nginx:ro
Docker içinde Fail2ban çalıştırılacaksa container’a yeterli yetki vermek gerekir. Bu da güvenlik açısından dikkatli değerlendirilmelidir.
| Yaklaşım | Avantaj | Dezavantaj |
|---|---|---|
| Host üzerinde Fail2ban | Daha basit, daha güvenli | Log path ayarı gerekir |
| Container içinde Fail2ban | Taşınabilir yapı | Yetki yönetimi zorlaşır |
| Reverse proxy log izleme | Merkezi kontrol sağlar | Gerçek IP ayarı kritik |
| Uygulama log izleme | Esnek filtreleme | Regex bakımı gerekir |
Sıkça Sorulan Sorular
Fail2ban hâlâ kullanılıyor mu?
Evet, Fail2ban hâlâ aktif olarak kullanılan bir güvenlik aracıdır. Özellikle Linux sunucularda SSH, Nginx, mail servisleri ve yönetim panellerini kaba kuvvet saldırılarına karşı korumak için tercih edilir. Modern güvenlik çözümleri Fail2ban’ın yerini tamamen almış değildir; daha çok onu tamamlar. Küçük ve orta ölçekli sunucularda hafif olması, kolay kurulması ve hızlı sonuç vermesi nedeniyle pratik bir araçtır.
Fail2ban ne için kullanılır?
Fail2ban, log dosyalarını izleyerek başarısız giriş denemelerini veya şüpheli istekleri tespit etmek için kullanılır. Belirlenen sınırı aşan IP adresleri firewall üzerinden engellenir. En yaygın kullanım alanı SSH brute force saldırılarıdır. Bunun dışında Nginx, Apache, Postfix, Dovecot ve bazı özel uygulama logları için de yapılandırılabilir. Amaç saldırıyı tamamen bitirmek değil, otomatik denemeleri etkisiz hale getirmektir.
Fail2ban ne kadar etkilidir?
Fail2ban, aynı IP adresinden gelen tekrar eden saldırılara karşı oldukça etkilidir. Özellikle parola denemesi yapan botları kısa sürede engeller ve log kirliliğini azaltır. Ancak dağıtık IP adresleriyle yapılan saldırılarda etkisi sınırlanabilir. Bu yüzden Fail2ban; güçlü parola, SSH key, firewall, rate limit ve güncel sistem paketleriyle birlikte kullanılmalıdır. Tek başına kapsamlı güvenlik çözümü olarak değerlendirilmemelidir.
Fail2ban jail nedir?
Fail2ban jail, belirli bir servis için tanımlanan koruma kuralıdır. Bir jail içinde hangi log dosyasının izleneceği, hangi filtrenin kullanılacağı, kaç hatalı denemeden sonra IP’nin engelleneceği ve engellemenin ne kadar süreceği belirlenir. Örneğin sshd jail’i SSH giriş denemelerini takip eder. nginx-http-auth jail’i ise Nginx kimlik doğrulama hatalarını izleyebilir.
Fail2ban SSH için yeterli mi?
Fail2ban SSH güvenliği için faydalıdır fakat tek başına yeterli değildir. SSH servisinde root girişini kapatmak, parola yerine SSH key kullanmak ve mümkünse erişimi belirli IP adresleriyle sınırlamak daha güçlü bir yapı sağlar. Fail2ban, hatalı giriş denemelerini azaltır ve saldırgan IP’leri engeller. Ancak zayıf parola kullanımı veya güncel olmayan sistem paketleri gibi temel güvenlik açıklarını ortadan kaldırmaz.
Fail2ban Ubuntu’da nasıl kurulur?
Ubuntu’da Fail2ban kurulumu için sudo apt install fail2ban -y komutu kullanılabilir. Kurulumdan sonra servis sudo systemctl enable --now fail2ban komutuyla başlatılır ve sistem açılışında otomatik çalışacak şekilde ayarlanır. Yapılandırma için doğrudan jail.conf dosyasını düzenlemek yerine jail.local oluşturmak daha güvenlidir. SSH koruması için sshd jail’i aktif edilmelidir.
Fail2ban Debian’da farklı mı çalışır?
Debian üzerinde Fail2ban çalışma mantığı Ubuntu ile büyük ölçüde aynıdır. Kurulum yine APT paket yöneticisi üzerinden yapılır. Fark daha çok log dosyası yollarında veya minimal kurulumlarda ortaya çıkabilir. Bazı Debian sistemlerde auth log yerine systemd journal üzerinden log okumak gerekebilir. Eğer ban işlemi çalışmıyorsa ilk kontrol edilmesi gereken noktalar log yolu, backend ayarı ve ilgili jail’in aktif olup olmadığıdır.
Fail2ban Windows üzerinde kullanılabilir mi?
Fail2ban doğrudan Windows için tasarlanmış bir araç değildir. Linux log yapısı ve Linux firewall mekanizmalarıyla çalışır. Windows üzerinde benzer mantıkta çalışan farklı güvenlik çözümleri tercih edilmelidir. WSL üzerinde Fail2ban çalıştırmak mümkün olsa da Windows servislerini korumak için güvenilir bir üretim çözümü sayılmaz. Windows Server kullanılıyorsa yerel güvenlik politikaları, olay günlükleri ve uygun firewall kuralları daha doğru yaklaşımdır.
Fail2ban Nginx ile nasıl kullanılır?
Fail2ban Nginx ile error log veya access log dosyalarını izleyerek kullanılabilir. Örneğin basic auth hataları için nginx-http-auth jail’i aktif edilebilir. Daha özel senaryolarda access log içindeki belirli durum kodları veya endpoint davranışları için özel filtre yazmak gerekir. Nginx rate limit özelliğiyle birlikte kullanıldığında daha dengeli bir koruma sağlar. Reverse proxy arkasında gerçek IP yapılandırması mutlaka doğru yapılmalıdır.
Fail2ban Docker ortamında mantıklı mı?
Fail2ban Docker ortamında kullanılabilir, fakat klasik Linux kurulumuna göre daha fazla dikkat ister. En sağlıklı yaklaşım çoğu zaman Fail2ban’ı host üzerinde çalıştırıp konteyner loglarını host’a yazdırmaktır. Böylece firewall kuralları doğrudan host üzerinde uygulanır. Fail2ban’ı container içinde çalıştırmak mümkündür, ancak ek yetkiler gerektirebilir. Bu da güvenlik açısından ayrıca değerlendirilmelidir.
Fail2ban download için nereden indirilir?
Linux sistemlerde Fail2ban genellikle ayrıca indirilmez; dağıtımın paket yöneticisiyle kurulur. Ubuntu ve Debian için apt install fail2ban yeterlidir. Kaynak kod, proje deposu üzerinden incelenebilir; ancak üretim sunucularında paket yöneticisiyle gelen kararlı sürüm daha yönetilebilir olur. Kaynak koddan kurulum, özel geliştirme veya test ihtiyacı yoksa çoğu kullanıcı için gerekli değildir.
Fail2ban Proxmox için kullanılabilir mi?
Evet, Fail2ban Proxmox sunucularda kullanılabilir. Genellikle SSH ve Proxmox web arayüzüne yönelik hatalı giriş denemelerini sınırlandırmak için yapılandırılır. Ancak Proxmox’un kendi firewall yapısı bulunduğu için kuralların çakışmamasına dikkat edilmelidir. Yönetim paneline erişim mümkünse VPN veya belirli IP kısıtlamasıyla sınırlandırılmalıdır. Fail2ban burada ek bir güvenlik katmanı olarak düşünülmelidir.
İlgili içerikler
- Linux Sunucu Güvenliği İçin Temel Kontrol Listesi
- Ubuntu Server İlk Kurulum Sonrası Güvenlik Ayarları
- Nginx Rate Limit Ayarları Nasıl Yapılır?
- SSH Key ile Güvenli Sunucu Girişi
- Docker Sunucularında Log Yönetimi ve Güvenlik
Fail2ban, doğru servislerde ve doğru eşiklerle kullanıldığında sade ama etkili bir savunma katmanı sağlar. Kendi altyapınızda SSH, Nginx, Docker veya Proxmox gibi bileşenler varsa önce küçük bir yapılandırmayla başlayıp loglara göre ince ayar yapmak en sağlıklı yoldur.
Kişisel notlarımı ve altyapı deneyimlerimi paylaştığım içerikler için dogus.net.tr üzerinden yeni yazıları takip edebilirsiniz.

Yorumlar (0)