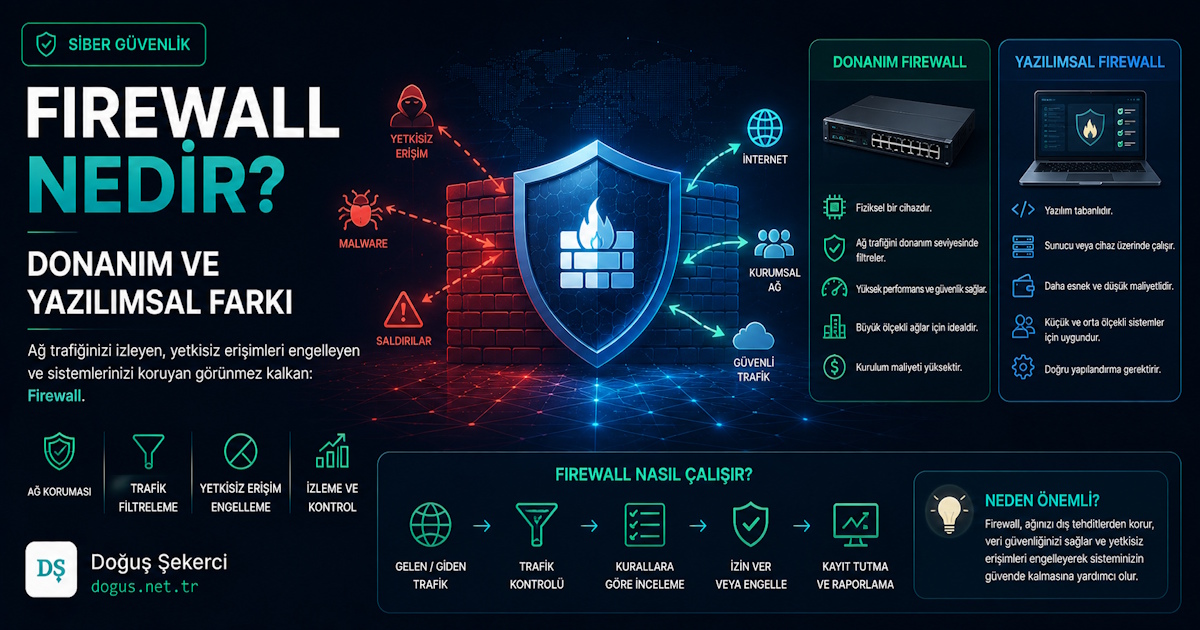
Firewall Nedir? Donanım ve Yazılımsal Farkı
Firewall nedir sorusu, yalnızca büyük şirketlerin değil; ev kullanıcılarının, yazılım geliştiricilerin ve bulut altyapı yöneten herkesin bilmesi gereken temel güvenlik konularından biridir. Kendi projelerimde de gördüğüm gibi, yanlış yapılandırılmış bir firewall bazen hiç firewall kullanmamaktan daha riskli sonuçlar doğurabiliyor.
Firewall Nedir
Firewall, ağ trafiğini belirlenen kurallara göre kontrol eden güvenlik katmanıdır. Gelen ve giden bağlantıları inceleyerek izin verilen trafiği geçirir, riskli veya yetkisiz görülen trafiği engeller.
Basit anlatımla firewall, ağınız ile dış dünya arasında çalışan bir kontrol noktasıdır. Evdeki bilgisayarınızda yazılım olarak bulunabilir, şirket ağında fiziksel cihaz olabilir veya bulut ortamında sanal güvenlik politikası şeklinde çalışabilir.
Firewall yalnızca “virüs engelleyen” bir sistem değildir. Daha çok bağlantıları, portları, IP adreslerini, protokolleri ve bazı gelişmiş yapılarda uygulama davranışlarını denetler.
İpucu: Firewall tek başına tam güvenlik sağlamaz. Antivirüs, EDR, güncel yazılım, güçlü parola politikası ve düzenli log takibiyle birlikte düşünülmelidir.
Firewall Ne İşe Yarar
Firewall, ağdaki izinli ve izinsiz trafiği ayırarak sistemleri yetkisiz erişimlere, zararlı bağlantı denemelerine ve hatalı yapılandırmalardan doğan risklere karşı korur.
Firewall’un temel kullanım alanları şunlardır:
- Yetkisiz bağlantı isteklerini engellemek
- İç ağ ile internet arasındaki trafiği filtrelemek
- Belirli portları açmak veya kapatmak
- IP adresi bazlı erişim kuralı tanımlamak
- VPN bağlantılarını yönetmek
- Log kaydı tutarak olay analizi yapmak
- Şirket içi ağ segmentlerini ayırmak
| Kullanım Alanı | Firewall’un Rolü | Örnek |
|---|---|---|
| Web sunucusu | Sadece gerekli portları açar | 80 ve 443 izinli |
| Veritabanı | Dış erişimi kısıtlar | Sadece uygulama sunucusu erişir |
| Ofis ağı | Kullanıcı trafiğini yönetir | Sosyal medya veya port kısıtları |
| Bulut altyapı | Sunucu erişimini sınırlar | SSH sadece belirli IP’den açık |
Firewall Nedir Nasıl Çalışır
Firewall, ağ paketlerini kaynak, hedef, port, protokol ve bağlantı durumuna göre değerlendirerek çalışır. Tanımlanan kurala uyan trafik geçirilir, uymayan trafik engellenir veya loglanır.
Bir bağlantı isteği geldiğinde firewall şu bilgileri kontrol eder:
- Trafik nereden geliyor?
- Hangi IP adresine gidiyor?
- Hangi portu kullanıyor?
- TCP mi, UDP mi?
- Daha önce kurulmuş bir bağlantının devamı mı?
- Tanımlı güvenlik politikasına uyuyor mu?
Örneğin bir web sitesine erişirken tarayıcı genellikle 443 numaralı HTTPS portunu kullanır. Firewall bu çıkış trafiğine izin veriyorsa bağlantı gerçekleşir. Fakat dışarıdan veritabanı portuna gelen izinsiz bir istek varsa bunu engelleyebilir.
Çalışma Mantığı ve Türleri
Firewall türleri, trafiği ne kadar derin analiz ettiklerine göre ayrılır. Bazıları yalnızca IP ve port kontrolü yaparken, gelişmiş firewall’lar uygulama katmanına kadar inceleme yapabilir.
| Firewall Türü | Kontrol Seviyesi | Kullanım Alanı |
|---|---|---|
| Packet Filtering | Temel | Basit IP/port filtreleme |
| Stateful Firewall | Orta | Bağlantı durumunu izleme |
| Proxy Firewall | Orta/Yüksek | Aracı üzerinden trafik kontrolü |
| Next-Generation Firewall | Yüksek | Uygulama, kullanıcı ve tehdit analizi |
| Web Application Firewall | Uygulama katmanı | Web saldırılarını filtreleme |
Donanım ve Yazılımsal Firewall Farkı
Donanım firewall fiziksel cihaz olarak ağ geçidinde çalışır. Yazılımsal firewall ise işletim sistemi, sunucu veya bulut ortamı üzerinde çalışan güvenlik katmanıdır.
| Özellik | Donanım Firewall | Yazılımsal Firewall |
|---|---|---|
| Çalışma yeri | Ağ girişinde | Cihaz veya sunucu üzerinde |
| Performans | Genellikle daha güçlü | Sistemin kaynağını kullanır |
| Yönetim | Merkezi | Cihaza göre değişir |
| Maliyet | Daha yüksek olabilir | Daha düşük başlayabilir |
| Kullanım | Şirket, veri merkezi | PC, sunucu, bulut instance |
Donanım firewall özellikle çok kullanıcılı yapılarda daha verimli olur. Yazılımsal firewall ise tekil sunucular, kişisel bilgisayarlar ve bulut güvenlik grupları için pratiktir.
Firewall Cihazı
Firewall cihazı, ağ trafiğini fiziksel olarak üzerinden geçirip güvenlik politikalarını uygulayan özel donanımdır. Genellikle modem veya router’dan sonra konumlandırılır.
Bu cihazlar sadece trafik engellemez; çoğu modelde VPN, IPS, IDS, içerik filtreleme, kullanıcı bazlı politika, loglama ve merkezi yönetim gibi özellikler de bulunur.
Kurumsal yapılarda firewall cihazı seçerken yalnızca port sayısına bakmak yeterli değildir. Eş zamanlı oturum sayısı, throughput, SSL inspection performansı ve lisans kapsamı da dikkate alınmalıdır.
Firewall Cihazı Nedir
Firewall cihazı nedir sorusunun pratik cevabı şudur: Ağınızın giriş-çıkış kapısında duran, trafiği denetleyen ve güvenlik kurallarını uygulayan özel ağ güvenlik donanımıdır.
Küçük ofislerde temel internet güvenliği için kullanılabilir. Daha büyük yapılarda ise VLAN, site-to-site VPN, kullanıcı kimlik doğrulama ve gelişmiş tehdit koruması gibi görevler üstlenir.
Uyarı: Firewall cihazı alındığında güvenlik otomatik olarak tamamlanmaz. Yanlış kural sıralaması, gereksiz açık portlar ve güncellenmeyen firmware ciddi risk oluşturabilir.
Firewall Nedir Bilgisayar
Bilgisayarda firewall, işletim sistemi üzerinde çalışan ve bilgisayarın ağ bağlantılarını kontrol eden güvenlik yazılımıdır. Gelen ve giden bağlantıları uygulama, port veya ağ profiline göre sınırlandırabilir.
Kişisel bilgisayarlarda firewall özellikle şu durumlarda işe yarar:
- Bilinmeyen uygulamaların internete çıkmasını sınırlamak
- Ortak Wi-Fi ağlarında gelen bağlantıları engellemek
- Yerel ağ paylaşımını kontrol etmek
- Zararlı yazılımların dış bağlantı kurmasını zorlaştırmak
Bilgisayar firewall’u, kurumsal firewall’un alternatifi değildir. Daha çok uç cihaz güvenliği için ek bir katmandır.
Windows Firewall Nedir
Windows Firewall, Windows işletim sistemlerinde yerleşik gelen ağ güvenlik bileşenidir. Gelen ve giden bağlantılar için kural tanımlamaya, uygulama bazlı izin vermeye ve ağ profillerine göre güvenlik seviyesi belirlemeye yarar.
Windows üzerinde üç temel ağ profili bulunur:
| Ağ Profili | Kullanım | Önerilen Yaklaşım |
|---|---|---|
| Domain | Kurumsal alan ağı | Merkezi politika ile yönetilmeli |
| Private | Güvenilir ev/ofis ağı | Gerekli paylaşım izinleri verilebilir |
| Public | Ortak Wi-Fi | En kısıtlı ayarlar tercih edilmeli |
Özellikle geliştiriciler için Windows Firewall bazen lokal test ortamlarında bağlantı sorunlarına neden olabilir. Bu durumda firewall’u tamamen kapatmak yerine ilgili port veya uygulama için özel kural tanımlamak daha güvenlidir.
Stateful Firewall Nedir
Stateful firewall, bağlantının yalnızca IP ve port bilgisine değil, bağlantı durumuna da bakarak karar veren firewall türüdür. Daha önce kurulmuş geçerli bağlantıların devam trafiğini tanıyabilir.
Örneğin içeriden dışarıya başlatılan bir HTTPS bağlantısının dönüş trafiğine izin verir. Fakat dışarıdan başlatılan izinsiz bir bağlantı isteğini engelleyebilir.
Bu yaklaşım, klasik packet filtering yöntemine göre daha güvenlidir. Çünkü bağlantının bağlamını takip eder ve trafiği daha anlamlı şekilde değerlendirir.
Fortigate Firewall Nedir
Fortigate firewall, Fortinet tarafından geliştirilen donanım ve sanal firewall ürün ailesidir. Kurumsal ağ güvenliği, VPN, IPS, web filtreleme ve gelişmiş tehdit koruması gibi özelliklerle kullanılır.
Fortigate cihazları özellikle KOBİ, şube ağı, veri merkezi ve kurumsal yapılarda tercih edilir. Ancak doğru model seçimi önemlidir; kullanıcı sayısı, internet hızı, VPN ihtiyacı ve lisans özellikleri hesaplanmadan alınan cihaz kısa sürede yetersiz kalabilir.
Firewall Markaları
Firewall markaları farklı ölçek, bütçe ve güvenlik ihtiyacına göre değişir. Marka seçerken yalnızca bilinirliğe değil; lisans yapısı, destek kalitesi, performans değerleri ve yönetim kolaylığına da bakılmalıdır.
| Kriter | Neden Önemli? |
|---|---|
| Throughput | İnternet hızını darboğaza sokmaması için |
| VPN kapasitesi | Uzak bağlantı kullanıcıları için |
| Lisans kapsamı | IPS, web filtreleme, antivirüs gibi modüller için |
| Loglama | Olay analizi ve denetim için |
| Yönetim arayüzü | Günlük operasyon kolaylığı için |
Marka seçimi yaparken test ortamı kurmak veya en azından senaryo bazlı kapasite hesabı yapmak iyi sonuç verir. Benim projelerde dikkat ettiğim ilk nokta, cihazın bugünkü ihtiyacı değil 1-2 yıl sonraki trafiği de taşıyıp taşıyamayacağıdır.
Firewall Fiyat
Firewall fiyatı; cihaz modeli, lisans süresi, kullanıcı sayısı, throughput, VPN kapasitesi ve güvenlik servislerine göre değişir. Yazılımsal firewall çözümleri daha düşük maliyetle başlayabilirken, kurumsal donanım cihazlarında toplam sahip olma maliyeti hesaplanmalıdır.
| Maliyet Kalemi | Açıklama |
|---|---|
| Cihaz bedeli | Donanım firewall için ilk satın alma maliyeti |
| Lisans | IPS, antivirüs, web filtreleme gibi servisler |
| Kurulum | Politika, VPN, VLAN ve kural yapılandırması |
| Bakım | Firmware güncelleme, yedekleme, izleme |
| Yenileme | Lisans süresi sonunda devam maliyeti |
En doğru fiyat değerlendirmesi, “kaç kullanıcı var?” sorusuyla değil, “hangi trafik hangi güvenlik kontrollerinden geçecek?” sorusuyla yapılır.
Firewall Nasıl Kurulur
Firewall kurulumu, ağ yapısının analiz edilmesi, güvenlik politikalarının belirlenmesi ve kuralların kontrollü şekilde uygulanmasıyla yapılır. Plansız kurulum erişim kesintilerine veya güvenlik açıklarına neden olabilir.
Temel kurulum adımları:
- Ağ topolojisi çıkarılır.
- IP blokları, VLAN’lar ve gateway bilgileri belirlenir.
- İnternet, LAN, DMZ ve VPN bölgeleri tanımlanır.
- Gerekli port ve servis kuralları yazılır.
- Varsayılan olarak gereksiz trafik engellenir.
- Loglama ve uyarılar aktif edilir.
- Test bağlantıları yapılır.
- Yedek konfigürasyon alınır.
İpucu: İlk kural setinde “her şeyi aç, sonra kapatırız” yaklaşımı tehlikelidir. Daha sağlıklı yöntem, yalnızca ihtiyaç duyulan trafiğe izin vermektir.
Firewall Nasıl Kapatılır
Firewall nasıl kapatılır sorusu genellikle bağlantı sorunu yaşandığında gündeme gelir; ancak firewall’u tamamen kapatmak çoğu durumda önerilmez. Bunun yerine ilgili uygulama, port veya IP için geçici ve sınırlı izin verilmelidir.
Windows’ta firewall kapatmak teknik olarak mümkündür, fakat özellikle ortak ağlarda ciddi risk oluşturur. Sunucu tarafında firewall kapatmak ise açık portların internete doğrudan görünmesine neden olabilir.
Daha güvenli yaklaşım:
- Önce logları kontrol edin.
- Engellenen portu tespit edin.
- Sadece gerekli kaynak IP’ye izin verin.
- Kuralı süreli veya açıklamalı oluşturun.
- İş bitince kuralı kaldırın.
Firewall Anahtarı Nedir
Firewall anahtarı ifadesi çoğu zaman lisans anahtarı, aktivasyon kodu veya güvenlik servislerini etkinleştiren abonelik bilgisi için kullanılır. Bazı durumlarda ise firewall üzerindeki fiziksel yönetim erişimi kastedilebilir.
Lisans anahtarı; IPS, antivirüs, web filtreleme, uygulama kontrolü veya bulut yönetim gibi özellikleri aktif etmek için gerekir. Lisans süresi bittiğinde cihaz tamamen çalışmayı bırakmayabilir, ancak gelişmiş koruma servisleri devre dışı kalabilir.
Firewall Temel Görevi Nedir
Firewall’un temel görevi, ağ trafiğini kurallara göre denetlemek ve yetkisiz bağlantıları engellemektir. Bunu yaparken güvenli iletişime izin verir, riskli trafiği sınırlar ve olay kayıtları oluşturur.
Temel görevleri üç başlıkta düşünülebilir:
- Filtreleme: IP, port ve protokol bazlı kontrol
- İzleme: Trafik ve olay kayıtlarını tutma
- Politika uygulama: Kullanıcı, uygulama veya ağ segmentine göre izin verme
İyi yapılandırılmış bir firewall, güvenliği artırırken iş akışını gereksiz yere zorlaştırmaz.
FİREWALL İla
“FİREWALL ila” ifadesi aramalarda genellikle yanlış veya eksik yazılmış sorgu olarak görülür. Kullanıcıların çoğu burada firewall ile antivirüs, firewall ile router veya firewall ile modem farkını öğrenmek ister.
| Karşılaştırma | Temel Fark |
|---|---|
| Firewall ile antivirüs | Firewall trafiği, antivirüs dosya ve zararlı yazılım davranışını kontrol eder |
| Firewall ile modem | Modem internet bağlantısı sağlar, firewall güvenlik politikası uygular |
| Firewall ile router | Router yönlendirme yapar, firewall trafiği filtreler |
| Firewall ile WAF | WAF web uygulama saldırılarına odaklanır |
Bu ayrım önemlidir çünkü her güvenlik bileşeni farklı bir problemi çözer. Tek bir üründen tüm güvenliği beklemek gerçekçi değildir.
Sıkça Sorulan Sorular
Firewall nedir kısa cevap?
Firewall, ağ trafiğini belirlenen güvenlik kurallarına göre kontrol eden sistemdir. Gelen ve giden bağlantıları inceler, güvenli görülen trafiğe izin verirken riskli veya yetkisiz bağlantıları engeller. Bilgisayarda yazılım olarak, şirketlerde fiziksel cihaz olarak veya bulut altyapılarda sanal güvenlik kuralı şeklinde kullanılabilir. Temel amacı ağı görünmez yapmak değil, erişimi kontrollü ve izlenebilir hâle getirmektir.
Firewall gerekli mi?
Evet, internete bağlı her sistem için firewall gereklidir. Çünkü açık portlar, yanlış yapılandırılmış servisler veya izinsiz bağlantı denemeleri ciddi güvenlik riski oluşturabilir. Ev kullanıcıları için işletim sistemi firewall’u çoğu zaman yeterli olabilir. Şirketlerde ise merkezi yönetilebilen donanım veya sanal firewall kullanmak daha doğru olur. Firewall, güvenliğin tek parçası değildir ama ilk savunma katmanlarından biridir.
Donanım firewall mı yazılım firewall mu daha iyi?
Hangisinin daha iyi olduğu kullanım senaryosuna bağlıdır. Çok kullanıcılı ofis, şube veya veri merkezi ortamlarında donanım firewall daha kararlı ve yönetilebilir olabilir. Tekil bilgisayar, sunucu veya küçük ölçekli test ortamlarında yazılımsal firewall yeterli olabilir. Bulut projelerinde ise güvenlik grupları, network ACL ve sanal firewall birlikte değerlendirilir. Doğru seçim, trafik hacmi ve güvenlik ihtiyacına göre yapılmalıdır.
Firewall internet hızını düşürür mü?
Firewall doğru seçilmez veya ağır güvenlik kontrolleri aktif edilirse internet hızını düşürebilir. Özellikle SSL inspection, IPS, antivirüs taraması ve yoğun VPN trafiği cihaz üzerinde yük oluşturur. Bu nedenle ürün seçerken yalnızca kutu üzerindeki maksimum hız değerine bakılmamalıdır. Gerçek performans, aktif güvenlik servisleri açıkken değerlendirilmelidir. Kapasitesi doğru belirlenen firewall normal kullanımda ciddi darboğaz oluşturmaz.
Firewall kapatılırsa ne olur?
Firewall kapatılırsa cihaz veya ağ, dış bağlantılara karşı daha savunmasız hâle gelir. Özellikle sunucularda kapatma işlemi, açık servislerin internete doğrudan görünmesine neden olabilir. Bu da brute force, port tarama ve yetkisiz erişim risklerini artırır. Bağlantı sorunu yaşanıyorsa firewall’u tamamen kapatmak yerine ilgili port, uygulama veya IP için kontrollü kural tanımlamak daha güvenli bir yöntemdir.
Windows Firewall yeterli mi?
Windows Firewall kişisel bilgisayarlar ve bazı basit sunucu senaryoları için yeterli bir başlangıç koruması sağlar. Uygulama bazlı izin verme, port kontrolü ve ağ profili yönetimi sunar. Ancak kurumsal ağlarda merkezi loglama, gelişmiş tehdit analizi, VPN yönetimi ve kullanıcı bazlı politika gibi ihtiyaçlar varsa tek başına yeterli olmayabilir. Bu durumda donanım veya merkezi yönetilen güvenlik çözümleriyle desteklenmelidir.
Firewall hangi portları kapatmalı?
Firewall’da gereksiz tüm portlar kapalı olmalı, yalnızca ihtiyaç duyulan servisler açık bırakılmalıdır. Örneğin web sunucusunda 80 ve 443 açık olabilir; SSH veya RDP gibi yönetim portları ise sadece belirli IP adreslerine izin vermelidir. Veritabanı portları mümkünse internete açılmamalıdır. En güvenli yaklaşım, varsayılan olarak trafiği engellemek ve sadece belgelenmiş ihtiyaçlara göre izin tanımlamaktır.
Firewall ile antivirüs aynı şey mi?
Hayır, firewall ile antivirüs aynı şey değildir. Firewall ağ bağlantılarını ve trafiği kontrol ederken antivirüs dosyaları, süreçleri ve zararlı yazılım davranışlarını analiz eder. Firewall izinsiz bağlantıları engelleyebilir, ancak indirilmiş zararlı bir dosyayı her zaman tespit edemez. Antivirüs ise zararlı dosyaları yakalayabilir, ancak ağdaki tüm erişim politikalarını yönetmez. İkisi birlikte kullanıldığında daha güçlü koruma sağlar.
Firewall kurulumu zor mu?
Basit kişisel kullanımda firewall kurulumu zor değildir; çoğu işletim sistemi varsayılan koruma ile gelir. Ancak şirket ağı, VLAN, VPN, DMZ, sunucu erişimi ve loglama gibi ihtiyaçlar varsa kurulum dikkat ister. Yanlış yazılan bir kural hem güvenlik açığına hem de bağlantı kesintisine neden olabilir. Bu yüzden kurulum öncesinde ağ haritası çıkarılmalı, erişim ihtiyaçları netleştirilmeli ve değişiklikler test edilerek uygulanmalıdır.
Firewall logları neden önemlidir?
Firewall logları, ağda ne olduğunu anlamak için kritik veri sağlar. Engellenen bağlantılar, izin verilen trafik, VPN oturumları, hatalı giriş denemeleri ve şüpheli aktiviteler loglardan takip edilir. Bir saldırı girişimi veya bağlantı problemi yaşandığında ilk bakılacak yerlerden biri firewall kayıtlarıdır. Log tutulmayan bir ağda sorunları geriye dönük analiz etmek zorlaşır. Bu nedenle loglama aktif olmalı ve düzenli incelenmelidir.
İlgili İçerikler
- Bulut Sunucu Güvenliği Nasıl Sağlanır?
- Linux Sunucuda Temel Güvenlik Ayarları
- VPN Nedir ve Ne Zaman Kullanılmalı?
- Web Uygulama Güvenliği İçin Temel Kontroller
- Sunucu İzleme ve Log Yönetimi Nasıl Yapılır?
Firewall tarafında doğru karar, üründen önce ihtiyacı netleştirmekle başlar. Kendi projelerimde de dogus.net.tr üzerinde paylaşmaya çalıştığım yaklaşım bu: önce mimariyi anlamak, sonra güvenlik katmanını sade ama sağlam şekilde kurmak. Eğer firewall, bulut altyapı veya yazılım geliştirme tarafında çalışıyorsanız; küçük bir kuralın bile büyük fark yaratabileceğini unutmamak gerekir.

Yorumlar (0)