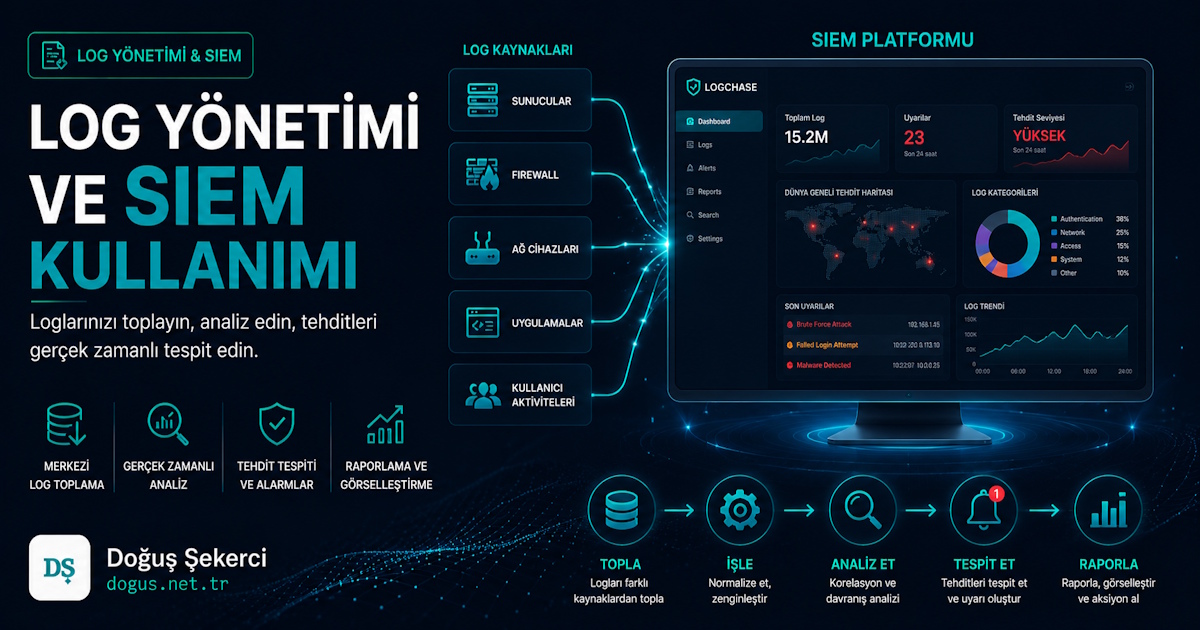
Bir sistemin gerçekten ne yaptığını anlamak istiyorsanız, önce bıraktığı izlere bakmanız gerekir. Log ve SIEM tam olarak bu noktada devreye girer: firewall’dan sunucuya, uygulamadan bulut altyapısına kadar dağınık kayıtları anlamlı güvenlik verisine dönüştürür.
Log Nedir
Log, bir sistemde gerçekleşen olayların zaman bilgisiyle birlikte kaydedilmiş teknik izidir. Kullanıcı girişi, dosya erişimi, firewall kural tetiklenmesi, hata mesajı veya API isteği gibi olaylar log olarak saklanabilir.
Pratikte log; “kim, ne zaman, nereden, ne yaptı?” sorularına cevap verir. Bir siber güvenlik olayında ilk bakılan kaynaklardan biri log kayıtlarıdır çünkü sistemin geçmiş davranışını objektif biçimde gösterir.
| Log Türü | Örnek Kaynak | Kullanım Amacı |
|---|---|---|
| Sistem logları | Linux, Windows Server | İşletim sistemi olaylarını izleme |
| Güvenlik logları | Firewall, IDS/IPS, VPN | Yetkisiz erişim ve saldırı tespiti |
| Uygulama logları | Web uygulaması, API | Hata ayıklama ve performans takibi |
| Bulut logları | AWS, Azure, GCP | Bulut kaynak aktivitelerini izleme |
Log Nedir Yazılım
Yazılım tarafında log, uygulamanın çalışma sırasında ürettiği olay kayıtlarıdır. Hata, uyarı, bilgi, debug veya kritik seviye mesajlar geliştiriciye uygulamanın hangi noktada nasıl davrandığını gösterir.
Bir yazılım projesinde iyi loglama yapılmadığında sorun çözme süresi uzar. Özellikle mikroservis, API gateway, queue yapıları ve dağıtık mimarilerde loglar sadece hata bulmak için değil, iş akışını doğrulamak için de kullanılır.
Yazılımda Log Seviyeleri
| Seviye | Anlamı | Ne Zaman Kullanılır? |
|---|---|---|
| DEBUG | Detaylı teknik çıktı | Geliştirme ve test aşamasında |
| INFO | Normal işlem bilgisi | Başarılı işlem ve süreç takibinde |
| WARNING | Riskli ama çalışmayı durdurmayan durum | Beklenmeyen davranışlarda |
| ERROR | Hata oluştu | İşlem başarısız olduğunda |
| CRITICAL | Sistemsel kesinti riski | Acil müdahale gereken olaylarda |
İpucu: Loglara şifre, token, kişisel veri veya kart bilgisi yazdırılmamalıdır. Log güvenlik sağlar; yanlış tasarlanırsa veri sızıntısı riskine dönüşebilir.
Log Nedir İngilizce
Log kelimesi İngilizcede “kayıt” veya “günlük” anlamına gelir. Bilişimde ise sistem, ağ, uygulama veya güvenlik olaylarının düzenli şekilde tutulduğu teknik kayıtları ifade eder.
“Log management” merkezi log yönetimini, “security log” güvenlik kayıtlarını, “event log” ise olay kayıtlarını anlatır. SIEM ürünleri de bu kayıtları toplayıp analiz ederek güvenlik operasyonlarına görünürlük kazandırır.
Log Nedir Ne İşe Yarar
Log, sistemlerde yaşanan olayları geriye dönük incelemek, hata bulmak, güvenlik ihlallerini tespit etmek ve uyumluluk süreçlerini desteklemek için kullanılır. Tek başına basit bir kayıt gibi görünse de doğru analiz edildiğinde güçlü bir kanıta dönüşür.
Firewall, bulut altyapısı ve yazılım geliştirme tarafında çalışırken logların en değerli yanı şudur: sistem size doğrudan “sorun burada” demez, ama loglar doğru okunursa problemi işaret eder.
Log Ne İşe Yarar?
- Yetkisiz erişim denemelerini gösterir.
- Uygulama hatalarının nedenini anlamayı sağlar.
- Sistem performans sorunlarını görünür hale getirir.
- Denetim ve yasal uyumluluk süreçlerine destek olur.
- Olay müdahalesinde zaman çizelgesi oluşturur.
Log Kayıtları Nedir
Log kayıtları, sistemde oluşan olayların zaman damgası, kaynak, hedef, kullanıcı, işlem tipi ve sonuç bilgisiyle saklanmış halidir. Bu kayıtlar ham veri olabilir veya merkezi bir sistemde normalize edilerek anlamlı hale getirilebilir.
Bir log kaydının değeri, yalnızca toplanmasında değil; aranabilir, ilişkilendirilebilir ve güvenilir biçimde saklanmasındadır. Zaman senkronizasyonu yapılmamış sistemlerden gelen loglar olay analizi sırasında yanıltıcı olabilir.
| Alan | Açıklama | Örnek |
|---|---|---|
| Timestamp | Olay zamanı | 2026-07-29 10:42:11 |
| Source IP | Kaynak adres | 192.168.1.25 |
| User | Kullanıcı | admin |
| Event Type | Olay türü | Failed Login |
| Status | Sonuç | Denied |
Uyarı: Log kayıtlarının değiştirilemezliği kritik önemdedir. Güvenlik olaylarında log bütünlüğü bozulursa analiz ve kanıt değeri zayıflar.
SIEM Nedir
SIEM, farklı kaynaklardan gelen güvenlik loglarını merkezi olarak toplayan, ilişkilendiren, analiz eden ve alarm üreten güvenlik platformudur. “SIEM nedir?” sorusunun kısa cevabı: kurumun güvenlik olaylarını tek merkezden görmesini sağlayan analiz katmanıdır.
SIEM; firewall, endpoint, sunucu, veritabanı, uygulama, bulut ve kimlik sistemlerinden veri alır. Bu verileri korelasyon kuralları, anomali tespiti ve tehdit göstergeleriyle değerlendirerek güvenlik ekiplerine önceliklendirilmiş uyarılar sunar.
SIEM Log Nedir
SIEM log, SIEM platformuna gönderilen ve güvenlik analizi için kullanılan olay kaydıdır. Bu kayıtlar ham halde gelebilir, ardından ayrıştırma, normalizasyon ve zenginleştirme süreçlerinden geçirilir.
“Log SIEM nedir?” sorusu genellikle merkezi log yönetimi ile SIEM arasındaki ilişkiyi anlamak için sorulur. Merkezi log yönetimi kayıtları toplar ve saklar; SIEM ise bu kayıtlar üzerinde güvenlik odaklı analiz yapar.
| Özellik | Log Yönetimi | SIEM |
|---|---|---|
| Temel amaç | Kayıt toplama ve saklama | Güvenlik analizi ve alarm üretme |
| Veri kaynağı | Sistem, uygulama, ağ | Güvenlik odaklı tüm kaynaklar |
| Analiz seviyesi | Arama ve raporlama | Korelasyon, risk skoru, tehdit tespiti |
| Kullanıcı | Sistem yöneticisi, DevOps | SOC, güvenlik ekipleri, BT ekipleri |
SIEM Log Analiz
SIEM log analiz, farklı kaynaklardan gelen olayların ilişkilendirilerek anlamlı güvenlik bulgularına dönüştürülmesidir. Tek bir başarısız giriş denemesi önemsiz olabilir; aynı kullanıcı için farklı ülkelerden gelen çok sayıda deneme kritik alarm üretebilir.
İyi bir analiz yapısı yalnızca çok alarm üretmez, doğru alarm üretir. Bu yüzden korelasyon kuralları, varlık kritiklik seviyesi, kullanıcı davranışı ve tehdit istihbaratı birlikte değerlendirilmelidir.
SIEM Log Analizinde Bakılan Sinyaller
- Kısa sürede tekrarlayan başarısız girişler
- Olağan dışı lokasyondan VPN bağlantısı
- Kritik sunucuda yetki yükseltme
- Firewall üzerinde engellenen yoğun trafik
- Uygulamada artan 500 hata kodları
- Hassas dosyalara sıra dışı erişim
SIEM Nedir Nasıl Çalışır
SIEM, veri toplama, ayrıştırma, normalizasyon, korelasyon, alarm üretme ve raporlama adımlarıyla çalışır. Amaç, dağınık logları güvenlik açısından okunabilir ve aksiyon alınabilir hale getirmektir.
İş akışı genelde şu şekildedir:
- Log kaynakları belirlenir.
- Agent, syslog, API veya entegrasyonlarla veri toplanır.
- Loglar parse edilir ve ortak alanlara ayrılır.
- Korelasyon kuralları çalıştırılır.
- Riskli olaylar alarm olarak üretilir.
- Analist olayı inceler ve müdahale eder.
| Aşama | Ne Yapar? | Dikkat Edilecek Nokta |
|---|---|---|
| Toplama | Kaynaklardan log alır | Kapsam net olmalı |
| Normalize etme | Veriyi ortak formata çevirir | Alan eşleşmeleri doğru yapılmalı |
| Korelasyon | Olaylar arası ilişki kurar | Gürültü azaltılmalı |
| Alarm | Riskli durumu bildirir | Önceliklendirme şart |
| Raporlama | Denetim çıktısı üretir | Uyumluluk ihtiyacına göre tasarlanmalı |
SIEM SOAR Nedir
SIEM olayları tespit ederken, SOAR bu olaylara müdahale süreçlerini otomatikleştirmeye yardımcı olur. SOAR; Security Orchestration, Automation and Response ifadesinin kısaltmasıdır.
SIEM bir alarm ürettiğinde SOAR tarafında playbook çalışabilir. Örneğin şüpheli IP firewall’da engellenebilir, kullanıcı oturumu sonlandırılabilir veya ilgili ekibe otomatik vaka açılabilir.
SIEM ve SOAR Farkı
| Kriter | SIEM | SOAR |
|---|---|---|
| Odak | Tespit ve analiz | Müdahale ve otomasyon |
| Çıktı | Alarm, korelasyon, rapor | Playbook, aksiyon, vaka yönetimi |
| Kullanım | Olayı görünür yapar | Olay sonrası süreci hızlandırır |
| Risk | Yanlış pozitif alarm olabilir | Yanlış otomasyon zarar verebilir |
SIEM Nasıl Kullanılır
SIEM kullanımı, sadece ürünü kurup log göndermekten ibaret değildir. Sağlıklı kullanım için kaynak seçimi, doğru kural tasarımı, alarm önceliklendirme ve düzenli iyileştirme gerekir.
Başlangıç için kritik sistemlerden başlanması daha verimli olur. Firewall, VPN, Active Directory, sunucular, endpoint güvenlik ürünleri ve bulut servisleri ilk entegre edilecek kaynaklar arasında yer alır.
Pratik SIEM Kullanım Adımları
- Önce kritik varlıkları listeleyin.
- Hangi logların gerçekten gerekli olduğunu belirleyin.
- Zaman senkronizasyonunu kontrol edin.
- Varsayılan kuralları doğrudan kullanmak yerine ortama göre ayarlayın.
- Alarm sayısını değil, alarm kalitesini ölçün.
- Aylık olarak korelasyon kurallarını gözden geçirin.
Bilgi kutusu: SIEM projelerinde en sık yapılan hata, her logu toplamaya çalışmaktır. Daha doğru yaklaşım, güvenlik ve uyumluluk açısından değer üreten kaynakları önceliklendirmektir.
Log Sistemi Nasıl Kullanılır
Log sistemi, log kaynaklarının belirlenmesi, merkezi toplama yapısının kurulması, saklama politikalarının tanımlanması ve arama-raporlama süreçlerinin oluşturulmasıyla kullanılır. Amaç, ihtiyaç duyulduğunda doğru kayda hızlı ulaşmaktır.
Bir log yönetim sistemi nedir sorusunun cevabı da burada netleşir: sistemlerden gelen kayıtları merkezi olarak toplayan, saklayan, indeksleyen ve analiz edilebilir hale getiren yapıdır.
Log Sistemi Kurarken Kontrol Listesi
- Hangi cihaz ve uygulamalardan log alınacak?
- Loglar ne kadar süre saklanacak?
- Kimler loglara erişebilecek?
- Hassas veriler maskelenecek mi?
- Log bütünlüğü nasıl korunacak?
- Arama ve rapor ihtiyaçları neler?
SIEM Nedir Açılımı
SIEM açılımı “Security Information and Event Management” şeklindedir. Türkçeye “Güvenlik Bilgisi ve Olay Yönetimi” olarak çevrilebilir.
Buradaki “Security Information” güvenlik verilerinin toplanmasını, “Event Management” ise olayların analiz edilip yönetilmesini ifade eder. Yani SIEM yalnızca kayıt tutan bir yapı değil, güvenlik olaylarını anlamlandıran merkezi analiz platformudur.
Logchase Nedir
Logchase, Tres Teknoloji tarafından geliştirilen Central Log Management & SIEM Platform ürünüdür. Merkezi log yönetimi ve SIEM ihtiyaçlarını tek platformda ele alarak farklı sektörlerdeki kurumların güvenlik görünürlüğünü artırmayı hedefler.
Firewall, bulut altyapısı ve yazılım geliştirme tarafında aktif çalışan biri olarak merkezi log yönetiminin sahadaki değerini net görüyorum. Logchase gibi platformların en önemli katkısı, dağınık logları operasyonel olarak yönetilebilir hale getirmesidir.
Logchase Hangi İhtiyaçlara Cevap Verebilir?
- Merkezi log toplama ve arama
- Güvenlik olaylarının korelasyonu
- SIEM log analiz süreçleri
- Raporlama ve denetim çıktıları
- Farklı kaynaklardan log entegrasyonu
- Partner ve müşteri operasyonlarında demo/satış öncesi kullanım senaryoları
Logchase hakkında daha fazla bilgi almak, ürün yapısını incelemek veya demo süreçlerini değerlendirmek için logchase.com adresi ziyaret edilebilir.
Sıkça Sorulan Sorular
Log SIEM nedir?
Log SIEM, sistemlerden toplanan logların SIEM platformunda güvenlik analizi için kullanılmasıdır. Loglar tek başına olay kaydıdır; SIEM ise bu kayıtları ilişkilendirir, anlamlandırır ve riskli durumlar için alarm üretir. Örneğin firewall’da engellenen trafik, VPN giriş denemesi ve sunucu üzerindeki yetki değişikliği birlikte değerlendirildiğinde daha güçlü bir güvenlik bulgusu ortaya çıkabilir.
SIEM nedir ve ne işe yarar?
SIEM, kurumun güvenlik olaylarını merkezi olarak izlemesini sağlayan analiz platformudur. Firewall, sunucu, uygulama, endpoint, bulut ve kimlik sistemlerinden gelen logları toplar. Bu verileri korelasyon kurallarıyla analiz eder, şüpheli davranışları alarm haline getirir ve güvenlik ekiplerinin hızlı müdahale etmesine yardımcı olur. Denetim, uyumluluk ve olay inceleme süreçlerinde de önemli rol oynar.
Log yönetim sistemi nedir?
Log yönetim sistemi, farklı kaynaklardan gelen logları merkezi ortamda toplayan, saklayan, indeksleyen ve aranabilir hale getiren yapıdır. Temel amacı, teknik kayıtların kaybolmadan ve düzenli biçimde yönetilmesini sağlamaktır. Güvenlik, hata ayıklama, performans izleme ve yasal uyumluluk için kullanılır. SIEM’den farklı olarak her zaman gelişmiş güvenlik korelasyonu sunmak zorunda değildir.
Log ne işe yarar?
Log, sistemlerde yaşanan olayları anlamak ve geriye dönük inceleme yapmak için kullanılır. Bir hata oluştuğunda sebebini bulmaya, güvenlik ihlali yaşandığında saldırganın hareketlerini izlemeye ve kullanıcı işlemlerini doğrulamaya yardımcı olur. Ayrıca denetim süreçlerinde kanıt niteliği taşıyabilir. Doğru tutulmuş loglar, teknik ekiplerin tahmine değil veriye göre hareket etmesini sağlar.
SIEM küçük işletmeler için gerekli mi?
Küçük işletmeler için SIEM ihtiyacı altyapının karmaşıklığına ve risk seviyesine bağlıdır. Az sayıda sistem varsa temel log yönetimi yeterli olabilir. Ancak VPN, firewall, bulut servisleri, müşteri verisi veya kritik uygulamalar varsa SIEM ciddi avantaj sağlar. Özellikle saldırı denemelerini erken görmek, denetim gereksinimlerini karşılamak ve olaylara hızlı yanıt vermek isteyen işletmeler için değerlidir.
SIEM kurulumu zor mudur?
SIEM kurulumu ürün seçimine, log kaynaklarına ve hedeflenen kapsama göre değişir. Teknik olarak log toplamak kolay görünebilir; zor olan doğru kaynakları seçmek, veriyi normalize etmek ve işe yarayan alarm kuralları oluşturmaktır. Başarılı bir kurulum için önce kapsam belirlenmeli, kritik sistemler önceliklendirilmeli ve yanlış pozitif alarmları azaltacak kural ayarları yapılmalıdır.
SIEM her saldırıyı yakalar mı?
SIEM her saldırıyı otomatik olarak yakalayan sihirli bir sistem değildir. Başarısı, toplanan logların kalitesine, korelasyon kurallarına, tehdit istihbaratına ve analistlerin düzenli iyileştirme yapmasına bağlıdır. Görünmeyen kaynaktan gelen olay analiz edilemez. Bu yüzden SIEM’in etkili çalışması için doğru log kapsamı, güncel kurallar ve düzenli operasyon yönetimi gerekir.
Loglar ne kadar süre saklanmalı?
Log saklama süresi sektör, yasal yükümlülük, denetim ihtiyacı ve kurum politikalarına göre değişir. Bazı kurumlar birkaç ay saklama yaparken, regülasyona tabi yapılarda daha uzun süreler gerekebilir. Teknik açıdan sıcak veri, arşiv veri ve yedekleme stratejisi ayrı düşünülmelidir. Gereğinden uzun saklama maliyeti artırır; kısa saklama ise olay inceleme kabiliyetini zayıflatabilir.
SIEM ile log yönetimi aynı şey mi?
SIEM ile log yönetimi ilişkili ama aynı şey değildir. Log yönetimi kayıtların toplanması, saklanması ve aranmasına odaklanır. SIEM ise bu kayıtları güvenlik açısından analiz eder, olaylar arasında ilişki kurar ve alarm üretir. Her SIEM bir log yönetimi bileşenine ihtiyaç duyar; fakat her log yönetim sistemi SIEM kabiliyetlerine sahip değildir.
Logchase hangi amaçla kullanılır?
Logchase, merkezi log yönetimi ve SIEM ihtiyaçlarını karşılamak için kullanılan bir platformdur. Farklı kaynaklardan log toplayarak güvenlik olaylarının analiz edilmesine, raporlanmasına ve yönetilmesine yardımcı olur. Firewall, sunucu, uygulama ve benzeri kaynaklardan gelen kayıtları tek merkezde değerlendirmek isteyen kurumlar için kullanılabilir. Ürün hakkında detaylı bilgi ve demo için logchase.com adresi incelenebilir.
İlgili İçerikler
- Firewall logları nasıl analiz edilir?
- Merkezi log yönetimi kurarken dikkat edilmesi gerekenler
- SOC ekipleri için temel SIEM kullanım senaryoları
- Bulut altyapılarında güvenlik loglama stratejileri
- Yazılım projelerinde güvenli loglama pratikleri

Yorumlar (0)