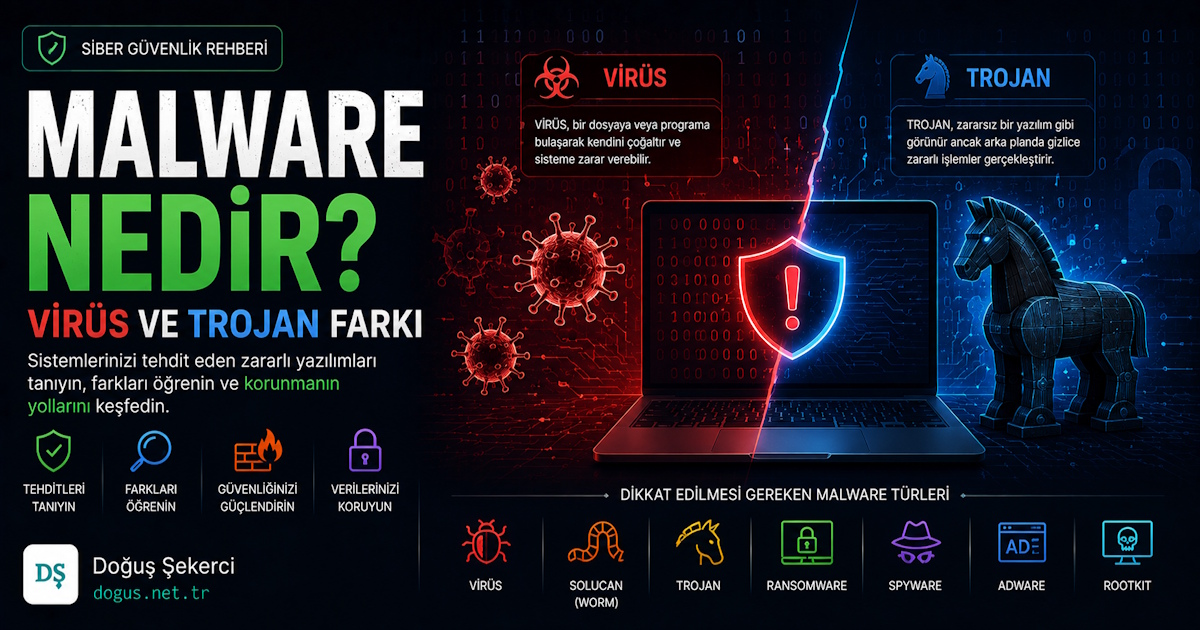
Malware Nedir? Virüs ve Trojan Farkı
Bir dosya indirirken, e-posta eki açarken ya da güvenilir sandığınız bir yazılımı kurarken sisteminiz arka planda ele geçirilmiş olabilir. Malware Nedir sorusu yalnızca bireysel kullanıcıları değil; firewall, bulut altyapısı, sunucu güvenliği ve yazılım geliştirme ile uğraşan herkesi doğrudan ilgilendirir.
Malware Nedir
Malware, bilgisayar, sunucu, mobil cihaz veya ağ sistemlerine zarar vermek, veri çalmak, erişim sağlamak ya da sistemi kötüye kullanmak için geliştirilen zararlı yazılımların genel adıdır. Virüs, trojan, solucan, ransomware, spyware ve adware gibi birçok tehdit malware kategorisine girer.
“Malware” kelimesi, İngilizce malicious software ifadesinin kısaltmasıdır. Türkçede “zararlı yazılım” olarak kullanılır. Bu nedenle her malware bir virüs değildir; virüs yalnızca malware türlerinden biridir.
Firewall yönettiğiniz, bulut sunucu kurduğunuz veya yazılım geliştirdiğiniz bir ortamda malware tehdidi yalnızca son kullanıcı cihazıyla sınırlı kalmaz. API anahtarları, SSH erişimleri, veritabanı bağlantıları, CI/CD süreçleri ve yedekleme sistemleri de saldırı yüzeyinin parçasıdır.
İpucu: Bir sistemde malware olup olmadığını anlamak için yalnızca antivirüs taraması yeterli değildir. Ağ trafiği, log kayıtları, işlem listesi, zamanlanmış görevler ve yetkisiz kullanıcı hesapları da kontrol edilmelidir.
Malware Nedir Kısaca
Malware nedir kısaca sorusunun cevabı şudur: Sisteme izinsiz giren, zarar veren, veri çalan veya cihazı saldırganın amacı için kullanan her kötü amaçlı yazılım malware olarak adlandırılır. Bu tanım masaüstü bilgisayarları, sunucuları, mobil cihazları ve bulut servislerini kapsar.
Kullanıcı açısından malware; yavaşlayan bilgisayar, açılan reklamlar, şüpheli dosyalar, tarayıcı yönlendirmeleri veya fidye ekranı olarak görülebilir. Sistem yöneticisi açısından ise olağandışı ağ trafiği, CPU tüketimi, yetkisiz oturumlar ve log anomalileri daha belirleyicidir.
| Kavram | Kısa Açıklama | Malware mi? |
|---|---|---|
| Virüs | Dosyalara bulaşıp yayılır | Evet |
| Trojan | Faydalı yazılım gibi görünür | Evet |
| Adware | Reklam gösterir veya yönlendirir | Genellikle evet |
| Spyware | Kullanıcıyı izler, veri toplar | Evet |
| Ransomware | Dosyaları şifreleyip fidye ister | Evet |
Anti Malware Nedir
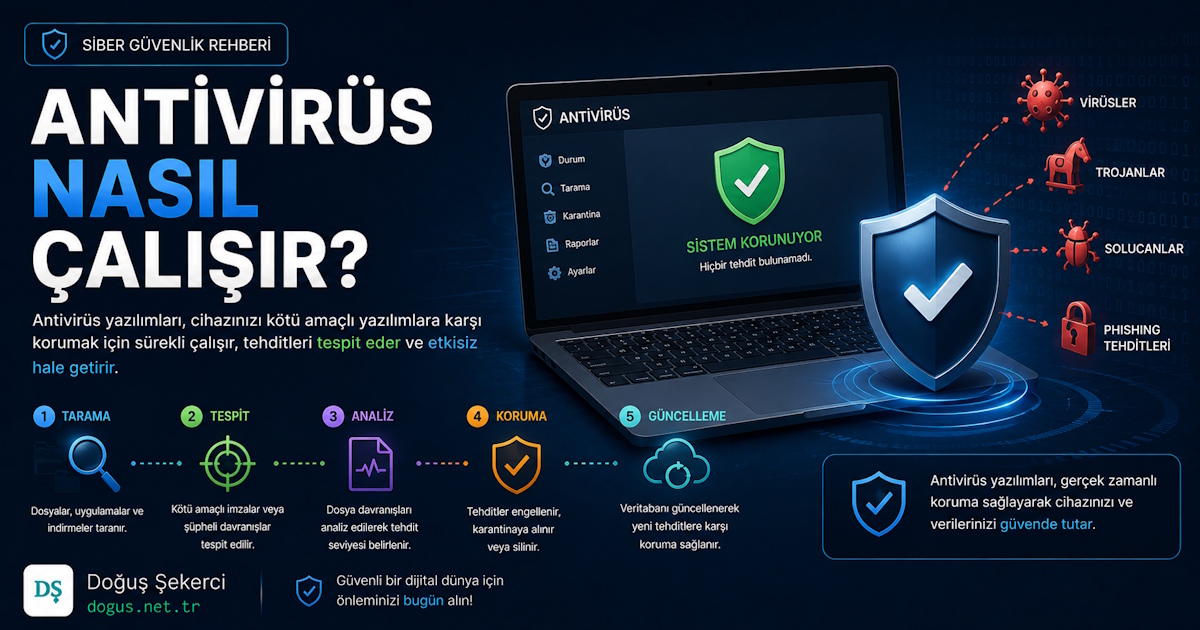
Anti malware, zararlı yazılımları tespit etmek, engellemek, karantinaya almak ve temizlemek için kullanılan güvenlik yazılımlarına verilen addır. Antivirüs yazılımlarına benzer çalışır ancak çoğu zaman spyware, adware, trojan, ransomware ve fileless tehditleri daha geniş açıdan ele alır.
Modern anti-malware çözümleri yalnızca imza tabanlı tarama yapmaz. Davranış analizi, bulut tabanlı tehdit istihbaratı, bellek izleme, web koruması ve zararlı URL engelleme gibi katmanlar da kullanılır.
| Özellik | Antivirüs | Anti-Malware |
|---|---|---|
| Klasik virüs tespiti | Güçlü | Güçlü |
| Adware/PUP tespiti | Değişken | Genellikle daha iyi |
| Davranış analizi | Var | Var |
| Fileless tehdit izleme | Sınırlı olabilir | Daha kapsamlı olabilir |
| Temizlik sonrası onarım | Değişken | Daha odaklı olabilir |
Anti-Malware Nedir
Anti-malware nedir sorusu, özellikle “antivirüs ile aynı şey mi?” diye merak edenler için önemlidir. Anti-malware, zararlı yazılımların daha geniş ailesini hedefleyen güvenlik aracıdır. Bazı ürünler antivirüs motoru da içerir; bazıları ise ikinci görüş tarayıcısı gibi çalışır.
Gerçek kullanımda iyi sonuç almak için anti-malware tek başına düşünülmemelidir. İşletim sistemi güncellemeleri, güçlü parola politikası, yedekleme, firewall kuralları ve güvenli yazılım geliştirme pratikleriyle birlikte kullanılmalıdır.
Malware Virüsü Nedir
Malware virüsü nedir ifadesi teknik olarak tam doğru değildir; çünkü malware üst kategoridir, virüs ise bu kategorinin bir alt türüdür. Ancak günlük kullanımda insanlar “malware virüsü” diyerek bilgisayara bulaşan zararlı yazılımları kasteder.
Virüsler genellikle dosyalara bulaşır, çalıştırıldığında çoğalır ve başka dosyalara yayılabilir. Malware ise çok daha geniştir; yayılmak zorunda olmayan trojan, reklam yazılımı, casus yazılım veya fidye yazılımı da malware olabilir.
Uyarı: “Bilgisayarımda virüs yok, sadece reklam çıkıyor” düşüncesi yanıltıcıdır. Sürekli reklam açan bir adware de tarayıcı verilerini, arama alışkanlıklarını ve bazen oturum bilgilerini riske atabilir.
Malware Gen Nedir
Malware gen, güvenlik yazılımlarının belirli bir zararlı aileyi kesin adlandırmadan, genel davranış veya imza benzerliğine göre verdiği tespit adıdır. “Gen” ifadesi çoğunlukla “generic” yani genel tespit anlamına gelir.
Örneğin bir dosya tam olarak bilinen bir trojan ailesine ait olmayabilir; ancak şüpheli paketleme, yetkisiz sistem değişikliği, komut kontrol bağlantısı veya zararlı davranış benzerliği gösterebilir. Bu durumda güvenlik ürünü dosyayı “Malware.Gen” benzeri bir adla işaretleyebilir.
Malware Gen Virüsü Nedir?
Malware gen virüsü nedir sorusu da aynı noktaya gelir: Bu ifade çoğu zaman belirli bir virüs adını değil, genel malware tespitini anlatır. Yani dosyanın zararlı olabileceği anlaşılmıştır; fakat net aile adı veya varyant bilgisi verilmeyebilir.
Bu tür uyarılarda dosya kaynağı, hash değeri, çalışma davranışı ve sistemde yaptığı değişiklikler incelenmelidir. Özellikle sunucu ortamında yanlış pozitif ihtimali de dikkate alınmalı; fakat uyarı asla görmezden gelinmemelidir.
Malware Yazılım Nedir
Malware yazılım, kötü niyetli amaçla geliştirilmiş veya sonradan zararlı davranış kazanmış yazılımdır. Bu yazılım bir kurulum dosyası, makro içeren ofis belgesi, tarayıcı eklentisi, mobil uygulama, script, container imajı veya sunucu taraflı payload olabilir.
Yazılım geliştirme projelerinde risk yalnızca son ürünle sınırlı değildir. Bağımlılık paketleri, npm/pip composer kütüphaneleri, üçüncü taraf SDK’lar, CI/CD sırları ve açıkta kalan .env dosyaları da saldırganlar için değerlidir.
| Risk Noktası | Örnek Tehdit | Pratik Önlem |
|---|---|---|
| Paket bağımlılıkları | Zararlı kütüphane | Sürüm kilitleme, dependency scan |
| Sunucu erişimi | SSH brute force | Anahtar tabanlı giriş, fail2ban |
| Web uygulaması | Web shell | WAF, dosya izin kontrolü |
| CI/CD | Secret sızıntısı | Secret manager, erişim sınırı |
| Container | Zararlı imaj | Güvenilir registry, image scan |
Crypto Malware Nedir
Crypto malware, kripto para madenciliği yapmak veya kripto varlıkları çalmak için kullanılan zararlı yazılımları ifade eder. En bilinen türlerinden biri, cihaz kaynaklarını izinsiz kullanarak madencilik yapan cryptojacking zararlılarıdır.
Bu tehditlerde saldırgan çoğu zaman sistemi tamamen kilitlemek yerine arka planda CPU, GPU veya sunucu kaynaklarını tüketir. Bulut altyapısında bu durum yalnızca performans kaybı değil, beklenmeyen fatura artışı da doğurabilir.
Crypto Malware Belirtileri
- CPU kullanımının sebepsiz yükselmesi
- Sunucuda olağandışı işlem adları
- Bulut maliyetlerinde ani artış
- Bilinmeyen cron job veya zamanlanmış görevler
- Dış IP’lere sürekli bağlantı kurulması
Malware AI Nedir
Malware AI, yapay zekâ tekniklerinin zararlı yazılım geliştirme, gizlenme, hedef seçimi veya saldırı otomasyonu için kullanılması anlamına gelir. Aynı zamanda güvenlik ekipleri de AI destekli analiz ve tehdit tespiti araçlarından yararlanır.
Burada önemli ayrım şudur: AI tek başına saldırı değildir; saldırganın elindeki aracı güçlendirebilir. Örneğin oltalama metinleri daha ikna edici hazırlanabilir, zararlı kod varyasyonları daha hızlı üretilebilir veya güvenlik kontrollerini atlatmaya yönelik denemeler otomatikleşebilir.
Bilgi Kutusu: Savunma tarafında AI; log korelasyonu, anomali tespiti, zararlı dosya sınıflandırma ve olay önceliklendirme için değerlidir. Ancak yanlış pozitifleri azaltmak için insan kontrolü hâlâ gereklidir.
Malware Analysis Nedir
Malware analysis, zararlı yazılımın ne yaptığını, nasıl yayıldığını, hangi sistem değişikliklerini gerçekleştirdiğini ve hangi bağlantıları kurduğunu inceleme sürecidir. Amaç hem temizleme hem de gelecekteki saldırıları önleme için teknik kanıt toplamaktır.
Analiz genellikle iki ana yaklaşımla yapılır: statik analiz ve dinamik analiz. Statik analizde dosya çalıştırılmadan incelenir; dinamik analizde ise kontrollü sandbox ortamında davranışı gözlemlenir.
| Analiz Türü | Ne İnceler? | Avantajı | Risk |
|---|---|---|---|
| Statik analiz | Kod, hash, string, imza | Güvenli başlangıç | Paketlenmiş dosyada sınırlı kalabilir |
| Dinamik analiz | Çalışma davranışı | Gerçek etkiyi gösterir | İzole ortam gerekir |
| Ağ analizi | C2 bağlantıları, DNS | Saldırı altyapısını gösterir | Şifreli trafik zorlayabilir |
| Bellek analizi | RAM içi payload | Fileless tehditlerde etkilidir | Uzmanlık ister |
Fileless Malware Nedir
Fileless malware, diske klasik zararlı dosya bırakmadan bellek, meşru sistem araçları veya script motorları üzerinden çalışan zararlı yazılım türüdür. Bu nedenle geleneksel dosya taramasına dayalı güvenlik kontrolleri tarafından gözden kaçabilir.
Windows ortamında PowerShell, WMI, registry ve meşru yönetim araçları kötüye kullanılabilir. Linux sunucularda ise shell komutları, cron görevleri, geçici dizinler ve bellekte çalışan süreçler dikkatle incelenmelidir.
Fileless saldırılara karşı yalnızca dosya taraması değil, davranış izleme önemlidir. Komut satırı logları, EDR kayıtları, ağ bağlantıları ve olağandışı process tree yapısı birlikte değerlendirilmelidir.
Virüs ve Trojan Farkı
Virüs ve trojan farkı, yayılma biçimi ve kullanıcıyı kandırma yöntemi üzerinden anlaşılır. Virüs çoğalmak için dosyalara bulaşır; trojan ise kendini yararlı veya masum bir yazılım gibi göstererek kullanıcıyı çalıştırmaya ikna eder.
Trojan’lar genellikle arka kapı açma, veri çalma, uzaktan komut alma veya başka zararlı yazılımları indirme amacıyla kullanılır. Virüsler ise daha çok bulaştıkları dosyalar üzerinden yayılma davranışıyla tanınır.
| Kriter | Virüs | Trojan |
|---|---|---|
| Yayılma şekli | Dosyalara bulaşarak çoğalır | Kullanıcı kandırılarak çalıştırılır |
| Görünüm | Bulaştığı dosyada gizlenir | Faydalı program gibi görünebilir |
| Ana risk | Yayılma ve dosya zararı | Yetkisiz erişim, veri hırsızlığı |
| Kullanıcı etkileşimi | Bazen gerekli | Genellikle gerekli |
| Temizlik | Bulaşan dosyalar incelenir | Arka kapılar ve kalıcılık noktaları aranır |
Malware Virüsü Nasıl Temizlenir?
Malware virüsü nasıl temizlenir sorusunun cevabı, tehdidin türüne göre değişir; fakat temel süreç izolasyon, tarama, temizlik, parola yenileme ve sistem doğrulama adımlarından oluşur. Özellikle sunucu ve bulut ortamlarında temizleme sonrası saldırı kaynağı mutlaka kapatılmalıdır.
- Cihazı veya sunucuyu ağdan izole edin.
- Önemli dosyaların güvenli yedeğini alın.
- Güvenilir anti-malware aracıyla tam tarama yapın.
- Şüpheli başlangıç öğelerini, cron job’ları ve servisleri kontrol edin.
- Tarayıcı eklentilerini ve proxy/DNS ayarlarını inceleyin.
- Tüm parolaları temiz cihazdan değiştirin.
- İşletim sistemi ve yazılımları güncelleyin.
- Logları kontrol ederek ilk giriş noktasını tespit edin.
Malware Temizleme
Malware temizleme yalnızca “sil” düğmesine basmak değildir. Kalıcılık mekanizmaları kaldırılmadığında zararlı yazılım yeniden çalışabilir. Windows’ta başlangıç girdileri, görev zamanlayıcı, registry ve servisler; Linux’ta systemd servisleri, cron kayıtları, SSH authorized_keys ve geçici dizinler kontrol edilmelidir.
Malwarebytes
Malwarebytes, zararlı yazılım, adware, PUP ve bazı gelişmiş tehditleri tespit etmek için kullanılan popüler anti-malware araçlarından biridir. Özellikle ikinci görüş taraması yapmak isteyen kullanıcılar tarafından sık tercih edilir.
Malwarebytes İndir
Malwarebytes indir araması yaparken yazılım mutlaka resmi web sitesinden indirilmelidir. Üçüncü taraf indirme siteleri, değiştirilmiş kurulum dosyaları veya reklam yazılımı eklenmiş paketler içerebilir. Kurulumdan önce dosya imzasını ve adres çubuğundaki alan adını kontrol etmek iyi bir alışkanlıktır.
Malware Virüs Mü?
Malware virüs mü sorusunun doğru cevabı: Hayır, malware yalnızca virüs değildir. Malware; virüsleri de kapsayan daha geniş bir zararlı yazılım ailesidir.
Her virüs malware’dir, fakat her malware virüs değildir. Trojan, spyware, ransomware, adware, worm, rootkit ve fileless malware gibi tehditler de malware sınıfına girer.
Malware Saldırısı Nedir?
Malware saldırısı, saldırganın zararlı yazılım kullanarak bir sistemi ele geçirmesi, bozması, izlemesi, şifrelemesi veya veri sızdırmasıdır. Bu saldırılar e-posta eki, sahte yazılım, açık servis, zayıf parola, güvenlik açığı veya tedarik zinciri üzerinden başlayabilir.
Bir web uygulamasında açık kalan dosya yükleme alanı web shell’e dönüşebilir. Yanlış yapılandırılmış bulut erişim anahtarı, crypto malware çalıştırmak için kullanılabilir. Güncellenmeyen eklentiler ise zararlı yönlendirme veya spam kampanyalarına kapı açabilir.
Malware Ne Demek
Malware ne demek sorusunun Türkçe karşılığı “zararlı yazılım”dır. Bilgisayara, sunucuya, mobil cihaza veya ağa zarar vermek ya da yetkisiz işlem yapmak için tasarlanmış yazılımları ifade eder.
Kavram teknik olarak geniştir. Bu yüzden güvenlik raporlarında “malware detected” ifadesi görüldüğünde hangi türün tespit edildiği ayrıca incelenmelidir.
Malware Ne Demek İngilizce
Malware İngilizce “malicious software” kelimelerinin birleşiminden oluşur. “Malicious” kötü niyetli, “software” yazılım anlamına gelir. Yani doğrudan karşılığı “kötü niyetli yazılım”dır.
Zararlı Yazılımlar Nedir
Zararlı yazılımlar, kullanıcı izni dışında çalışan, sisteme zarar veren, bilgi çalan, reklam gösteren, fidye isteyen veya saldırgana erişim sağlayan yazılımlardır. Malware bu kavramın İngilizce teknik karşılığıdır.
| Zararlı Yazılım Türü | Temel Amaç | Tipik Belirti |
|---|---|---|
| Spyware | Veri izleme | Gizlilik ihlali |
| Ransomware | Fidye isteme | Dosyaların şifrelenmesi |
| Worm | Ağda yayılma | Hızlı bulaşma |
| Rootkit | Gizlenme | Tespit zorluğu |
| Adware | Reklam geliri | Açılır reklamlar |
Adware Nedir
Adware, kullanıcıya yoğun reklam gösteren, tarayıcıyı yönlendiren veya arama sonuçlarını değiştiren yazılım türüdür. Bazı adware’ler yalnızca rahatsız edici reklam üretirken bazıları kullanıcı davranışlarını izleyerek gizlilik riski oluşturur.
Adware genellikle ücretsiz yazılımlarla, sahte tarayıcı eklentileriyle veya paket kurulumlarla gelir. Kurulum sırasında “önerilen” seçenekleri hızlıca geçmek, istenmeyen yazılımların sisteme eklenmesine yol açabilir.
SSS
Malware tamamen temizlenebilir mi?
Evet, birçok malware türü doğru yöntemle temizlenebilir; ancak temizlik başarısı zararlının türüne, sisteme ne kadar yayıldığına ve kalıcılık mekanizmasına bağlıdır. Basit adware temizliği birkaç araçla yapılabilirken, rootkit veya fileless saldırılarda daha derin analiz gerekir. Sunucu ortamında yalnızca dosyayı silmek yeterli değildir; giriş noktası, yetkisiz kullanıcılar, zamanlanmış görevler ve log kayıtları da incelenmelidir.
Antivirüs varken anti-malware gerekli mi?
Bazı durumlarda evet. Modern antivirüsler birçok tehdidi yakalasa da anti-malware araçları özellikle adware, PUP, tarayıcı hijacker ve bazı trojan türlerinde daha tamamlayıcı çalışabilir. İki gerçek zamanlı koruma aracını aynı anda çalıştırmak performans ve çakışma sorunu yaratabilir. Ancak güvenilir bir anti-malware aracıyla periyodik ikinci görüş taraması yapmak, özellikle şüpheli davranışlarda faydalıdır.
Malware bulaştığını nasıl anlarım?
Belirtiler cihaza göre değişir. Bilgisayarda yavaşlama, bilinmeyen programlar, reklam pencereleri, tarayıcı yönlendirmeleri, yüksek CPU kullanımı ve güvenlik yazılımının kapanması dikkat çekicidir. Sunucuda olağandışı outbound trafik, bilinmeyen process’ler, şüpheli cron kayıtları ve yetkisiz SSH girişleri önemlidir. Tek belirtiye bakarak karar vermek yerine sistem davranışı, loglar ve tarama sonuçları birlikte değerlendirilmelidir.
Format atmak malware sorununu çözer mi?
Çoğu kullanıcı cihazında temiz kurulum sorunu çözer; fakat yedekten geri dönen zararlı dosyalar, tarayıcı senkronizasyonu veya çalınmış hesap bilgileri tekrar risk oluşturabilir. Sunucu tarafında format tek başına yeterli değildir; saldırganın nasıl içeri girdiği bulunmadan aynı açık yeniden kullanılabilir. Temiz kurulum sonrası güncelleme, parola değişimi, anahtar yenileme ve erişim kısıtlama adımları uygulanmalıdır.
Malware telefona bulaşır mı?
Evet, Android ve iOS cihazlar da malware riski taşır. Android tarafında bilinmeyen kaynaklardan APK yüklemek, sahte uygulamalar ve fazla izin isteyen uygulamalar önemli risklerdir. iOS daha kapalı bir ekosisteme sahip olsa da oltalama, zararlı profil yükleme ve hesap ele geçirme gibi tehditler mümkündür. Uygulama izinlerini kontrol etmek, resmi mağazaları kullanmak ve güncellemeleri aksatmamak gerekir.
Trojan virüsten daha mı tehlikeli?
Trojan ve virüs farklı tehdit modelleridir; hangisinin daha tehlikeli olduğu amaca bağlıdır. Trojan, arka kapı açıp saldırgana uzaktan erişim sağlayabilir; bu nedenle veri hırsızlığı ve sistem ele geçirme açısından ciddi risk taşır. Virüs ise dosyalara bulaşarak yayılabilir ve sistem bütünlüğünü bozabilir. Kurumsal veya sunucu ortamlarında trojan kaynaklı yetkisiz erişim genellikle daha kritik sonuçlar doğurur.
Fileless malware neden zor tespit edilir?
Fileless malware diske klasik bir zararlı dosya bırakmadan bellekte, script motorlarında veya meşru sistem araçları üzerinden çalışabilir. Bu yüzden yalnızca dosya imzası tarayan güvenlik çözümleri tehdidi kaçırabilir. Tespit için komut satırı aktiviteleri, process ilişkileri, bellek davranışı, registry değişiklikleri ve ağ bağlantıları izlenmelidir. EDR çözümleri ve merkezi log analizi bu tür saldırılarda daha görünürlük sağlar.
Crypto malware bulut sunucuda ne yapar?
Crypto malware bulut sunucuda işlemci veya GPU kaynaklarını kullanarak izinsiz kripto para madenciliği yapabilir. Bu durum performans kaybı, servis yavaşlaması ve beklenmeyen fatura artışıyla fark edilebilir. Saldırganlar genellikle zayıf SSH parolaları, açık Docker API’leri, güncellenmemiş servisler veya sızmış bulut anahtarları üzerinden içeri girer. Kaynak limitleri, firewall kuralları ve erişim logları düzenli kontrol edilmelidir.
Malwarebytes güvenilir mi?
Malwarebytes, anti-malware alanında bilinen araçlardan biridir ve özellikle zararlı yazılım temizleme, adware tespiti ve ikinci görüş taraması için yaygın kullanılır. Ancak her güvenlik aracı gibi resmi kaynaktan indirilmelidir. Sahte indirme siteleri aynı ismi kullanarak zararlı dosya dağıtabilir. Kurulumdan sonra gerçek zamanlı koruma, tarama kapsamı ve karantina sonuçları dikkatle kontrol edilmelidir.
Malware’den korunmak için en etkili yöntem nedir?
Tek bir yöntem yeterli değildir. Güncel işletim sistemi, güvenilir güvenlik yazılımı, düzenli yedekleme, güçlü parola, çok faktörlü kimlik doğrulama, güvenli indirme alışkanlığı ve firewall kuralları birlikte uygulanmalıdır. Yazılım geliştirme tarafında dependency scan, secret yönetimi, kod inceleme ve güvenli deploy süreci eklenmelidir. En iyi savunma, katmanlı güvenlik yaklaşımıdır.
İlgili İçerikler
- Firewall Nedir ve Nasıl Çalışır?
- Bulut Sunucu Güvenliği İçin Temel Kontroller
- Web Uygulamalarında Güvenlik Açıkları
- Linux Sunucu Güvenliği Kontrol Listesi
- Yazılım Geliştirmede Güvenli Bağımlılık Yönetimi

Yorumlar (0)