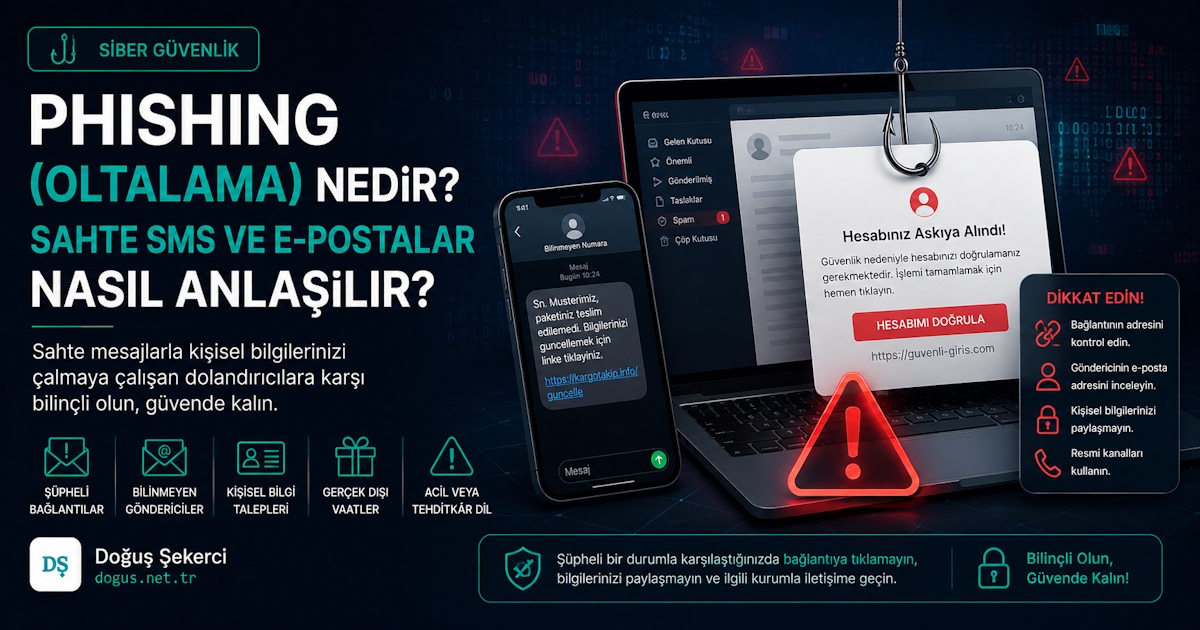
Bir e-posta, SMS ya da giriş ekranı bazen gerçek bir kurumdan gelmiş gibi görünür; ama tek amacı sizi acele ettirip hata yaptırmaktır. Phishing (Oltalama) Nedir? sorusu tam da burada önem kazanır: saldırganın teknikten çok insan davranışını hedeflediği, oldukça yaygın bir siber dolandırıcılık yöntemidir.
Phishing nedir
Phishing nedir sorusunun kısa cevabı: kullanıcıyı kandırarak şifre, kart bilgisi, doğrulama kodu, oturum çerezi veya kurumsal erişim bilgisi ele geçirme girişimidir. Saldırgan genellikle güvenilir bir marka, banka, kargo firması, sosyal medya platformu veya şirket içi birim gibi davranır.
Phishing saldırılarında amaç her zaman doğrudan para çalmak olmayabilir. Bazen bir şirketin VPN hesabı, bulut paneli, e-posta kutusu ya da yazılım deposu hedeflenir. Firewall, bulut altyapısı ve yazılım geliştirme tarafında çalışan biri olarak pratikte en riskli senaryolardan biri, tek bir geliştirici hesabının tüm CI/CD sürecine kapı açmasıdır.
İpucu: Oltalama saldırılarında “teknik açık” kadar “acele ettirme” de kullanılır. Kullanıcıya düşünme payı bırakmayan her mesaj ayrıca kontrol edilmelidir.
Phishing ne anlama gelir?
Phishing ne anlama gelir? İngilizcede “fishing” yani balık tutma kelimesinden türetilmiş bir siber güvenlik terimidir. Buradaki fikir, saldırganın sahte bir yem hazırlayıp kullanıcının bu yeme tıklamasını beklemesidir.
Phishing’in amacı; kimlik bilgisi toplamak, zararlı yazılım indirtmek, ödeme yaptırmak, hesap ele geçirmek veya kurum içi erişim elde etmektir. “Phishing saldırısı nedir?” sorusuna verilecek en net cevap da budur: güven ilişkisini kötüye kullanan sosyal mühendislik saldırısı.
| Hedeflenen Bilgi | Saldırganın Kullanım Amacı | Risk Seviyesi |
|---|---|---|
| E-posta şifresi | Hesap ele geçirme, içeriden dolandırıcılık | Yüksek |
| Banka/kart bilgisi | Yetkisiz işlem | Yüksek |
| MFA kodu | İki aşamalı doğrulamayı aşma | Çok yüksek |
| Bulut panel erişimi | Sunucu, veri ve servis kontrolü | Çok yüksek |
| Sosyal medya hesabı | İtibar suistimali, dolandırıcılık | Orta-Yüksek |
Fishing mi phishing mi?
Doğru siber güvenlik terimi phishing şeklindedir. “Fishing” normalde balık tutmak anlamına gelir; “phishing” ise oltalama saldırısını ifade eden özel yazımdır.
Bu yazım farkı bilinçli olarak kullanılır. Saldırganın kullanıcıyı dijital bir yemle kandırması, terimin “oltalama” olarak Türkçeye çevrilmesine neden olmuştur. Bu nedenle güvenlik dokümanlarında “phishing”, Türkçe anlatımlarda ise “oltalama” ifadesi daha sık görülür.
Phishing nasıl okunur
Phishing nasıl okunur? Türkçede genellikle “fişing” şeklinde okunur. İngilizce telaffuza yakın biçimi de “fişing”dir.
Okunuş basit görünse de kavramın kapsamı geniştir. Phishing yalnızca e-posta ile yapılan bir dolandırıcılık değildir; SMS, sosyal medya mesajı, sahte reklam, QR kod, telefon araması ve sahte giriş sayfaları da bu saldırı ailesine girebilir.
Phishing türkçe karşılığı
Phishing türkçe karşılığı en yaygın biçimiyle “oltalama”dır. Bazı kaynaklarda “kimlik avı” ifadesi de kullanılır.
“Oltalama” daha geniş bir anlatım sunar çünkü saldırı her zaman yalnızca kimlik bilgisi çalmaya yönelik değildir. Dosya indirtme, ödeme yaptırma veya kurumsal sistemlere sızma gibi hedefler de phishing saldırısının parçası olabilir.
Phishing mail
Phishing mail, güvenilir bir gönderenden gelmiş gibi görünen ama kullanıcıyı sahte bağlantıya, ek dosyaya veya ödeme talimatına yönlendiren e-postadır. En sık kullanılan oltalama türlerinden biridir çünkü e-posta hâlâ iş dünyasının ana iletişim kanallarından biridir.
Phishing mail genellikle şu işaretleri taşır:
- Aciliyet hissi: “Hesabınız kapatılacak”, “son ödeme”, “hemen doğrulayın”
- Şüpheli gönderen adresi
- Beklenmeyen ek dosya
- Link metni ile gerçek URL’nin uyuşmaması
- Dil bilgisi, biçim veya logo tutarsızlıkları
- Kurumsal süreçlere aykırı ödeme ya da şifre talebi
| Kontrol Noktası | Güvenli Görünüm | Şüpheli Görünüm |
|---|---|---|
| Gönderen adresi | Kurumsal alan adı net | Harf oyunu, benzer domain |
| Link | Resmî alan adına gider | Kısaltılmış veya alakasız URL |
| Üslup | Normal bilgilendirme | Panik ve baskı oluşturur |
| Ek dosya | Beklenen format | Makro, arşiv, çalıştırılabilir dosya |
| Talep | Mantıklı iş akışı | Şifre, kod veya acil ödeme ister |
Phishing e posta nedir
Phishing e posta nedir sorusu, phishing mail ile aynı temele dayanır: sahte e-postayla kullanıcıyı yanıltma yöntemidir. Ancak burada önemli nokta, e-postanın yalnızca “kötü görünen” mesajlardan ibaret olmamasıdır.
İyi hazırlanmış bir phishing e-postası; şirket imzası, marka logosu, gerçek kampanya dili ve hatta önceki yazışmalardan alınmış bilgilerle desteklenebilir. Özellikle kurumsal yapılarda saldırganlar, çalışan rollerini analiz ederek finans, insan kaynakları veya teknik ekipleri ayrı ayrı hedefleyebilir.
Uyarı: E-posta içinden gelen “şifrenizi doğrulayın” bağlantılarına tıklamak yerine site adresini tarayıcıya kendiniz yazın. Bu basit alışkanlık birçok oltalama girişimini boşa çıkarır.
Phishing link
Phishing link, kullanıcıyı sahte bir sayfaya, zararlı dosyaya veya bilgilerini girmesini isteyen taklit forma yönlendiren bağlantıdır. İlk bakışta gerçek siteye benzeyebilir; ancak alan adı, alt domain, harf değişiklikleri veya yönlendirme zinciri dikkatle incelenmelidir.
Phishing link örneklerinde sık görülen teknikler şunlardır:
- Gerçek markaya benzeyen alan adı kullanımı
- Kısaltılmış URL ile hedef adresi gizleme
- “login”, “verify”, “secure”, “account” gibi güven veren kelimeler
- HTTPS kilidini güven göstergesi gibi kullanma
- QR kod ile URL’yi görünmez hâle getirme
| Link Türü | Örnek Risk | Kontrol Önerisi |
|---|---|---|
| Kısaltılmış link | Hedef gizlenir | Önizleme aracıyla kontrol edin |
| Benzer domain | Harf değişimi fark edilmeyebilir | Alan adını karakter karakter okuyun |
| QR kod | URL görünmez | Güvenilmeyen QR’ları açmayın |
| Dosya linki | Zararlı indirme başlatabilir | Beklenmeyen dosyayı açmayın |
| Sahte giriş linki | Şifre çalabilir | Siteyi yer iminden açın |
Phishing attack
Phishing attack, kullanıcının güvenini manipüle ederek bilgi, para veya erişim elde etmeye çalışan saldırı sürecidir. Tek bir mesajdan ibaret olmayabilir; keşif, hedef seçimi, sahte içerik hazırlama, gönderim, veri toplama ve hesabı kötüye kullanma aşamalarından oluşabilir.
Bu saldırılarda teknik altyapı kadar psikoloji de önemlidir. Saldırgan; korku, merak, ödül, otorite, zaman baskısı veya alışkanlık gibi insan davranışlarını kullanır. Bu yüzden güvenlik yalnızca antivirüs veya firewall ile sınırlı düşünülmemelidir.
Phishing saldırısı
Phishing saldırısı, bireyleri veya kurumları hedefleyebilir. Bireysel kullanıcıda sosyal medya, banka ve e-devlet benzeri hesaplar öne çıkarken; kurumsal tarafta e-posta hesapları, bulut konsolları, müşteri verileri ve yazılım geliştirme araçları daha kritik hâle gelir.
Phishing saldırısında kullanılan yöntemler çoğu zaman hedefe göre değişir. Örneğin genel kampanyalarda binlerce kişiye aynı sahte mesaj gönderilirken, spear phishing saldırılarında belirli bir kişi ya da ekip için özel içerik hazırlanır.
Phishing'in amacı nedir?
Phishing’in amacı, güvenilir bir kaynak izlenimi vererek kullanıcının normalde paylaşmayacağı bilgileri ele geçirmektir. Bu bilgi bir parola, tek kullanımlık doğrulama kodu, kredi kartı numarası, müşteri verisi, SSH anahtarı veya yönetici paneli erişimi olabilir.
Kurumsal saldırılarda amaç bazen ilk erişimdir. Yani saldırgan, doğrudan veriyi çalmak yerine bir hesabı ele geçirip ağ içinde ilerlemeyi hedefler.
Phishing yöntemleri
Phishing yöntemleri, saldırının kanalına ve hedefine göre farklılaşır. E-posta en bilinen yöntemdir; ancak SMS, mesajlaşma uygulamaları, sahte mobil uygulamalar, sosyal medya reklamları ve telefon aramaları da sık kullanılır.
Phishing tipleri nelerdir?
| Phishing Tipi | Açıklama | Tipik Hedef |
|---|---|---|
| E-posta phishing | Toplu sahte e-posta gönderimi | Genel kullanıcılar |
| Spear phishing | Belirli kişiye özel saldırı | Yönetici, finans, IT |
| Whaling | Üst düzey yöneticiyi hedefler | CEO, CFO |
| Smishing | SMS ile oltalama | Mobil kullanıcılar |
| Vishing | Telefonla kandırma | Müşteri, çalışan |
| Clone phishing | Gerçek e-postanın kopyalanması | Önceden iletişim kurulan kişiler |
| QR phishing | Sahte QR kodla yönlendirme | Mobil cihaz kullanıcıları |
Spear phishing nedir? Belirli bir kişi, kurum veya ekip hakkında bilgi toplanarak hazırlanan daha hedefli oltalama saldırısıdır. Başarı oranı genellikle daha yüksektir çünkü mesaj kişiye özel görünür.
Phishing nasıl yapılır
Phishing nasıl yapılır başlığı, burada yalnızca farkındalık ve savunma amacıyla ele alınmalıdır. Oltalama saldırısı gerçekleştirmek yasa dışıdır; kişisel verileri, hesapları veya sistemleri hedef almak ciddi hukuki sonuçlar doğurur.
Savunma açısından tipik saldırı akışı şöyle anlaşılabilir:
- Hedef kitle veya kişi belirlenir.
- Güvenilir görünen bir senaryo hazırlanır.
- Sahte e-posta, mesaj veya giriş sayfası kullanılır.
- Kullanıcıdan bilgi girmesi, dosya açması veya işlem yapması istenir.
- Ele geçirilen bilgi kötüye kullanılır.
Bu akışı bilmek, saldırıyı taklit etmek için değil; güvenlik kontrollerini doğru yere koymak için önemlidir. Örneğin e-posta güvenliği, MFA, domain koruması, URL filtreleme, kullanıcı eğitimi ve olay müdahale planı birlikte çalışmalıdır.
Phishing giriş
Phishing giriş ifadesi genellikle sahte giriş sayfalarını anlatmak için kullanılır. Saldırgan, gerçek bir platformun oturum açma ekranına benzeyen sayfa hazırlayarak kullanıcı adı ve şifre toplamaya çalışır.
Bu sayfalar tasarım olarak ikna edici olabilir. Ancak alan adı, sertifika bilgisi, yönlendirme davranışı ve sayfanın nereden açıldığı mutlaka kontrol edilmelidir. Özellikle bulut panelleri, e-posta servisleri, CRM sistemleri ve geliştirici araçları için yer imi kullanmak güvenli bir alışkanlıktır.
Phishing Uygulaması
Phishing Uygulaması, genellikle sahte mobil uygulamalar veya güvenlik testi simülasyonları için kullanılan bir ifadedir. Gerçek dünyada kötü niyetli uygulamalar, kullanıcıdan gereksiz izinler isteyerek oturum bilgisi, SMS kodu veya cihaz verisi toplamaya çalışabilir.
Kurumsal tarafta ise phishing simülasyon araçları eğitim amacıyla kullanılabilir. Buradaki amaç çalışanı suçlamak değil, riskli davranışları ölçmek ve güvenlik farkındalığını artırmaktır.
| Kullanım Türü | Yasal mı? | Amaç |
|---|---|---|
| İzinsiz phishing uygulaması | Hayır | Bilgi çalma |
| Sahte mobil uygulama | Hayır | Hesap/cihaz verisi toplama |
| Kurum içi izinli simülasyon | Evet | Farkındalık ve ölçüm |
| Güvenlik eğitimi laboratuvarı | Evet | Savunma pratiği |
| Penetrasyon testi kapsamında çalışma | İzin varsa evet | Kontrollü güvenlik testi |
Phishing örnekleri nelerdir?
Phishing örnekleri nelerdir? En yaygın örnekler; kargo takip mesajı, banka hesap doğrulama e-postası, sosyal medya telif uyarısı, sahte fatura bildirimi ve şirket içi ödeme talimatıdır. Bu örneklerin ortak noktası, kullanıcıyı hızlı karar vermeye zorlamasıdır.
Oltalama saldırısı örnekleri
- “Kargonuz teslim edilemedi, adresinizi güncelleyin.”
- “Hesabınız güvenlik nedeniyle askıya alındı.”
- “Faturanız ekte, gecikme cezası uygulanacaktır.”
- “Şirket ödeme bilgisini acilen değiştirin.”
- “Bulut hesabınıza şüpheli giriş yapıldı, doğrulama yapın.”
- “Sosyal medya hesabınız telif nedeniyle kapatılacak.”
Bu örneklerde mesaj farklıdır ama mekanizma aynıdır: güvenilir kaynak taklidi, aciliyet ve kullanıcıdan işlem isteme.
Phishing nasıl anlaşılır?
Phishing nasıl anlaşılır? Bir mesajın kaynağı, bağlantı adresi, talep ettiği bilgi, üslubu ve zamanlaması birlikte kontrol edilerek anlaşılır. Tek bir belirti yeterli olmayabilir; birkaç küçük tutarsızlık bir araya geldiğinde risk netleşir.
Kontrol için şu kısa listeyi kullanabilirsiniz:
- Gönderen adresi gerçek kurum alan adı mı?
- Link üzerine gelince görünen adres beklenen site mi?
- Mesaj sizden şifre, MFA kodu veya kart bilgisi istiyor mu?
- Aciliyet veya tehdit dili var mı?
- Beklemediğiniz bir dosya eki bulunuyor mu?
- Kurumun normal işlem akışına aykırı bir talep var mı?
Bilgi kutusu: HTTPS kilidi tek başına güvenli site anlamına gelmez. Sahte siteler de geçerli SSL sertifikası kullanabilir. Asıl kontrol edilmesi gereken şey alan adıdır.
Sıkça Sorulan Sorular
Phishing'in amacı nedir?
Phishing’in amacı, kullanıcıyı kandırarak normalde paylaşmayacağı bilgi veya erişimleri ele geçirmektir. Bu bilgiler şifre, kart numarası, tek kullanımlık doğrulama kodu, e-posta hesabı, bulut panel erişimi veya kurumsal uygulama oturumu olabilir. Saldırgan bu verileri para çalmak, hesap ele geçirmek, kurum içine sızmak ya da başka dolandırıcılık girişimlerinde kullanmak için toplar. Kurumsal ortamlarda tek bir hesap bile daha büyük bir saldırının başlangıç noktası olabilir.
Phishing tipleri nelerdir?
Phishing tipleri kullanılan kanala ve hedefe göre değişir. En yaygın tür e-posta phishing saldırısıdır. Belirli kişilere özel hazırlanan saldırılara spear phishing, üst düzey yöneticileri hedefleyenlere whaling denir. SMS ile yapılan saldırılar smishing, telefon aramasıyla yapılanlar vishing olarak adlandırılır. Ayrıca sahte QR kodlar, sosyal medya mesajları, taklit mobil uygulamalar ve gerçek bir e-postanın değiştirilmiş kopyasıyla yapılan clone phishing yöntemleri de sık görülür.
Phishing örnekleri nelerdir?
Phishing örnekleri arasında sahte kargo takip mesajları, banka doğrulama e-postaları, sosyal medya telif uyarıları, sahte fatura bildirimleri ve şirket içi ödeme talimatı gibi görünen mesajlar bulunur. Örneğin “Hesabınız kapatılacak, hemen giriş yapın” diyen bir bağlantı sahte giriş sayfasına yönlendirebilir. Benzer şekilde “Faturanız ekte” mesajı zararlı dosya içerebilir. Ortak nokta, kullanıcının aceleyle tıklamasını veya bilgi girmesini sağlamaktır.
Phishing nasıl anlaşılır?
Phishing; gönderen adresi, bağlantı hedefi, mesaj dili, istenen bilgi ve zaman baskısı kontrol edilerek anlaşılır. Gerçek kurumlar genellikle e-posta üzerinden şifre, kart bilgisi veya doğrulama kodu istemez. Linkin görünen metni ile gerçek adresi farklıysa, alan adında harf oyunu varsa veya mesaj panik oluşturuyorsa dikkatli olunmalıdır. Beklenmeyen ek dosyalar da risklidir. En güvenli yöntem, bağlantıya tıklamak yerine site adresini tarayıcıya kendiniz yazmaktır.
Phishing saldırısı nedir?
Phishing saldırısı, güvenilir kişi veya kurum taklidiyle kullanıcıyı yanıltan sosyal mühendislik saldırısıdır. Amaç; bilgi çalmak, ödeme yaptırmak, zararlı yazılım çalıştırmak veya sisteme ilk erişimi elde etmektir. Bu saldırılar yalnızca bireysel kullanıcıları değil, şirketleri de hedefler. Özellikle e-posta hesapları, bulut yönetim panelleri, VPN erişimleri ve yazılım geliştirme araçları kurumsal saldırılarda kritik hedefler arasındadır. Bu nedenle teknik önlem ve kullanıcı farkındalığı birlikte düşünülmelidir.
Spear phishing nedir?
Spear phishing, rastgele kişilere gönderilen toplu oltalama mesajlarından farklı olarak belirli bir kişi, ekip veya kurum için özel hazırlanan saldırıdır. Saldırgan genellikle hedefin görevi, çalıştığı şirket, kullandığı araçlar veya iletişim dili hakkında ön araştırma yapar. Bu nedenle mesaj daha inandırıcı görünür. Örneğin finans ekibine özel ödeme talimatı, geliştiriciye sahte Git deposu daveti veya yöneticiye özel belge paylaşımı şeklinde gelebilir. Risk seviyesi klasik phishing’e göre daha yüksektir.
Phishing link açılırsa ne yapılmalı?
Phishing link açtıysanız önce panik yapmadan ne yaptığınızı değerlendirin. Sadece sayfa açıldıysa tarayıcıyı kapatın ve cihazda şüpheli indirme olup olmadığını kontrol edin. Eğer kullanıcı adı, şifre, kart bilgisi veya MFA kodu girdiyseniz ilgili hesabın şifresini hemen değiştirin, aktif oturumları kapatın ve çok faktörlü doğrulamayı yenileyin. Kurumsal cihaz kullanıyorsanız IT veya güvenlik ekibine haber verin. Banka bilgisi paylaşıldıysa vakit kaybetmeden bankayla iletişime geçin.
Phishing mail geldiğinde ne yapılmalı?
Phishing mail geldiğinde bağlantılara tıklamayın, ekleri açmayın ve mesajı yanıtlamayın. Kurumsal ortamdaysanız e-postayı güvenlik ekibine veya ilgili bildirim kanalına iletin. Kişisel kullanımda mesajı spam/oltalama olarak işaretleyebilirsiniz. E-posta gerçek bir kurumdan gelmiş gibi görünüyorsa, mesajdaki link yerine kurumun resmî web sitesine kendiniz girerek kontrol yapın. Şüpheli e-postayı silmek yeterli olabilir; ancak bilgi paylaştıysanız hesap güvenliği adımlarını hemen uygulamak gerekir.
Phishing’den nasıl korunulur?
Phishing’den korunmak için teknik ve davranışsal önlemler birlikte uygulanmalıdır. Kullanıcı tarafında link kontrolü, güçlü parola, parola yöneticisi ve çok faktörlü doğrulama önemlidir. Kurumsal tarafta e-posta güvenlik ağ geçidi, SPF, DKIM, DMARC, URL filtreleme, endpoint güvenliği ve düzenli farkındalık eğitimleri kullanılmalıdır. Yönetici hesaplarında ayrıcalıkların sınırlandırılması ve oturum kayıtlarının izlenmesi gerekir. En etkili yaklaşım, tek bir önleme güvenmek yerine katmanlı güvenlik modeli kurmaktır.
HTTPS olan site phishing olabilir mi?
Evet, HTTPS olan bir site phishing olabilir. HTTPS yalnızca tarayıcı ile site arasındaki bağlantının şifrelendiğini gösterir; sitenin güvenilir veya gerçek kuruma ait olduğunu garanti etmez. Saldırganlar da sahte alan adları için SSL sertifikası alabilir. Bu nedenle kilit simgesine bakmak yeterli değildir. Asıl kontrol edilmesi gereken şey alan adıdır. Harf değişikliği, fazladan kelime, farklı uzantı veya garip alt domain yapısı varsa siteye bilgi girilmemelidir.
MFA phishing saldırılarını tamamen engeller mi?
MFA phishing riskini azaltır ama tamamen ortadan kaldırmaz. Özellikle kullanıcıdan tek kullanımlık kodun istendiği saldırılarda veya gerçek zamanlı sahte giriş sayfalarında MFA kodu da ele geçirilmeye çalışılabilir. Daha güçlü koruma için FIDO2/WebAuthn tabanlı güvenlik anahtarları, cihaz güveni, oturum risk analizi ve şüpheli giriş uyarıları kullanılabilir. Yine de MFA, yalnızca parola kullanan hesaplara göre çok daha güvenlidir ve mutlaka etkinleştirilmelidir.
Phishing saldırısı yasal olarak suç mudur?
Evet, phishing saldırısı kişisel verileri, hesapları, ödeme bilgilerini veya sistem erişimlerini hedeflediği için hukuki açıdan suç teşkil edebilir. İzinsiz erişim, dolandırıcılık, kişisel verilerin hukuka aykırı ele geçirilmesi ve bilişim sistemlerinin kötüye kullanılması gibi farklı başlıklar altında değerlendirilebilir. Eğitim veya güvenlik testi amacıyla yapılan çalışmalar ise yalnızca açık izin, kapsam ve yetkilendirme varsa meşrudur. Bu nedenle phishing teknikleri yalnızca savunma, farkındalık ve kontrollü test bağlamında ele alınmalıdır.

Yorumlar (0)