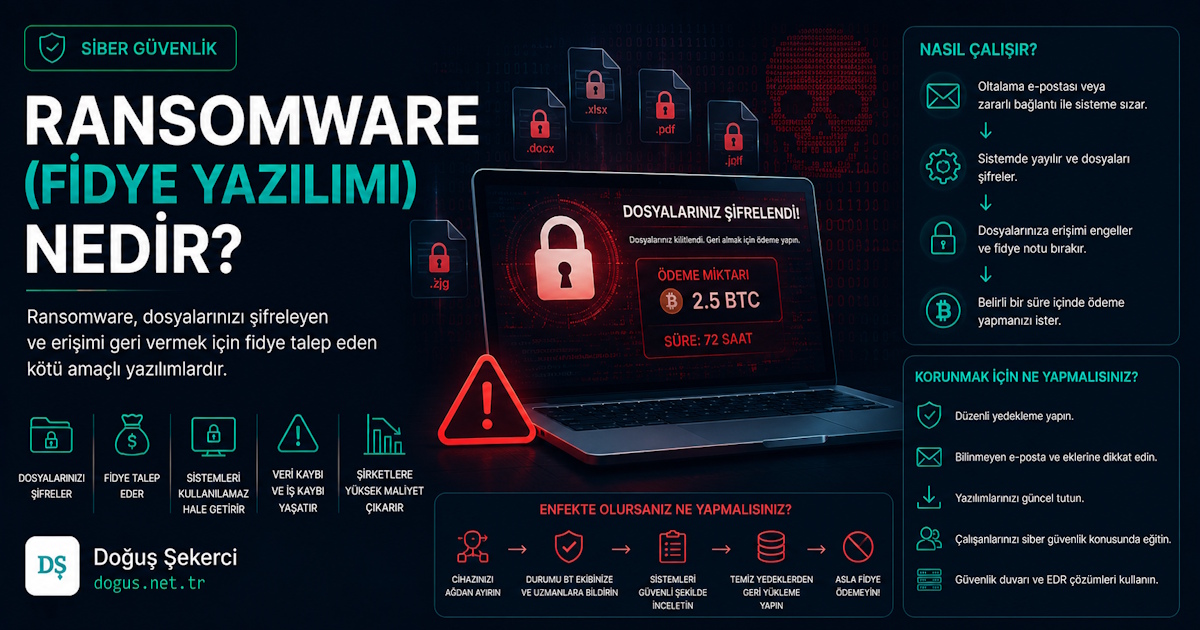
Ransomware, sadece büyük şirketlerin değil; kişisel bilgisayarların, sunucuların, bulut sistemlerinin ve küçük işletmelerin de karşılaşabileceği ciddi bir siber güvenlik tehdididir. Bir dosyanın açılamaması, bir sunucunun kilitlenmesi veya yedeklerin erişilemez hale gelmesi çoğu zaman birkaç dakikalık bir ihmalin sonucu olabilir.
Ransomware Nedir
Ransomware, kullanıcının dosyalarını veya sistemlerini şifreleyerek erişilemez hale getiren ve erişimi geri vermek için fidye talep eden kötü amaçlı yazılım türüdür. Genellikle e-posta ekleri, sahte yazılım güncellemeleri, zayıf uzak masaüstü bağlantıları veya ele geçirilmiş web siteleri üzerinden bulaşır.
Ransomware saldırılarında amaç yalnızca dosyaları kilitlemek değildir. Modern saldırılarda veriler önce dışarı sızdırılabilir, ardından şifrelenebilir. Böylece saldırganlar hem “dosyalarını açmak istiyorsan ödeme yap” hem de “verilerini yayınlamamı istemiyorsan ödeme yap” baskısı kurar.
| Özellik | Açıklama |
|---|---|
| Temel amaç | Dosya veya sistem erişimini engellemek |
| Yaygın bulaşma yolu | E-posta, RDP, zararlı link, açık servisler |
| Hedef | Bireyler, şirketler, sunucular, NAS cihazları |
| Risk seviyesi | Yüksek |
| En etkili savunma | Güncel yedek, segmentasyon, EDR, firewall kuralları |
Uyarı: Fidye ödemek dosyaların kesin kurtarılacağı anlamına gelmez. Ayrıca ödeme, saldırganları yeni saldırılar için cesaretlendirebilir.
Ransomware Attack Nedir
Ransomware attack, fidye yazılımının bir sisteme sızması, yayılması, verileri şifrelemesi ve kurbandan ödeme talep etmesiyle oluşan saldırı sürecidir. Bu süreç çoğu zaman tek bir zararlı dosyadan ibaret değildir; keşif, yetki yükseltme, yedekleri silme ve şifreleme adımlarını içerebilir.
Tipik bir ransomware attack şu aşamalarla ilerler:
- İlk erişim sağlanır.
- Sistem ve ağ içinde keşif yapılır.
- Yetkiler artırılmaya çalışılır.
- Yedekler, gölge kopyalar veya güvenlik servisleri hedef alınır.
- Dosyalar şifrelenir.
- Fidye notu bırakılır.
| Saldırı Aşaması | Saldırganın Amacı | Savunma Önlemi |
|---|---|---|
| İlk erişim | Sisteme giriş yapmak | MFA, mail güvenliği, firewall |
| Keşif | Ağ yapısını anlamak | Log izleme, segmentasyon |
| Yetki yükseltme | Daha fazla sisteme erişmek | Least privilege, PAM |
| Yedekleri hedefleme | Kurtarmayı zorlaştırmak | Offline/immutable backup |
| Şifreleme | Operasyonu durdurmak | EDR, davranış analizi |
Ransomware Saldırısı Nedir?
Ransomware saldırısı, bir kurumun veya kullanıcının dijital varlıklarının fidye amacıyla rehin alınmasıdır. Saldırı yalnızca bilgisayardaki belgeleri değil; veritabanlarını, dosya sunucularını, sanal makineleri, bulut depolarını ve yedekleme sistemlerini de etkileyebilir.
Firewall, bulut altyapısı ve yazılım geliştirme tarafında çalışan biri olarak pratikte en kritik noktanın “saldırı olduktan sonra ne yapılacağı” değil, saldırganın hareket alanını önceden daraltmak olduğunu söyleyebilirim. Açık portlar, gevşek IAM izinleri ve kontrolsüz servis hesapları saldırganlar için beklenenden daha büyük fırsatlar oluşturur.
Saldırıyı Büyüten Teknik Hatalar
- RDP servisinin internete açık bırakılması
- Tek faktörlü yönetici girişleri
- Aynı şifrenin birden fazla sistemde kullanılması
- Yedeklerin aynı ağda ve yazılabilir tutulması
- Logların merkezi olarak izlenmemesi
- Eski VPN, firewall veya sunucu yazılımlarının güncellenmemesi
Fidye Yazılımı Nedir Kısaca?
Fidye yazılımı, dosyaları şifreleyip kullanıcıdan para isteyen zararlı yazılımdır. Kısa tanımıyla ransomware, dijital verilerin rehin alınmasıdır. Kullanıcı dosyalarına erişemez, saldırgan ise genellikle kripto para ile ödeme talep eder.
Fidye yazılımının tehlikeli tarafı, bulaştıktan sonra hızlı yayılabilmesidir. Özellikle paylaşımlı klasörler, ağ sürücüleri ve yetkili kullanıcı hesapları üzerinden çok sayıda dosyayı kısa sürede etkileyebilir.
Ransom Nedir?
Ransom, İngilizcede “fidye” anlamına gelir. Siber güvenlikte ransom, saldırganın kilitlediği dosya veya sistem erişimini geri vermek için talep ettiği ödemeyi ifade eder. Ransomware kelimesi de “ransom” ve “software” kelimelerinin birleşiminden oluşur.
Fidye talepleri her zaman para ile sınırlı değildir. Bazı saldırılarda saldırganlar kripto para, veri sızdırmama karşılığı ödeme veya belirli bir süre içinde iletişim kurulmasını isteyebilir.
| Terim | Anlamı |
|---|---|
| Ransom | Fidye |
| Ransomware | Fidye yazılımı |
| Ransom note | Fidye notu |
| Decryptor | Şifre çözme aracı |
| Double extortion | Hem şifreleme hem veri sızdırma tehdidi |
Ransomware Protection Ne Demek?
Ransomware protection, fidye yazılımlarına karşı alınan teknik ve operasyonel koruma önlemlerinin tamamıdır. Sadece antivirüs kurmak yeterli değildir; e-posta güvenliği, firewall, ağ segmentasyonu, yedekleme, erişim yönetimi ve olay müdahale planı birlikte düşünülmelidir.
Etkili bir koruma yaklaşımı katmanlı olmalıdır:
- Firewall: Gereksiz portları kapatır, şüpheli trafiği sınırlar.
- EDR/XDR: Davranışsal tehditleri tespit eder.
- MFA: Hesap ele geçirme riskini azaltır.
- Immutable backup: Yedeklerin değiştirilmesini engeller.
- Log yönetimi: Anormal hareketleri erken fark etmeyi sağlar.
- Güvenli yazılım geliştirme: Uygulama açıklarını azaltır.
İpucu: Bulut altyapısında object lock, snapshot policy ve ayrı yetkilendirilmiş backup hesabı kullanmak ransomware etkisini ciddi şekilde azaltabilir.
Malware Nedir
Malware, kötü amaçlı yazılımların genel adıdır. Ransomware, trojan, spyware, worm, rootkit ve keylogger gibi tehditler malware kategorisine girer. Yani her ransomware bir malware’dir; ancak her malware ransomware değildir.
Malware türlerini ayırmak, doğru savunma stratejisi kurmak için önemlidir. Örneğin trojan daha çok sisteme gizli erişim sağlarken, ransomware doğrudan veri erişimini engellemeye odaklanır.
| Malware Türü | Temel Davranış | Ransomware ile İlişkisi |
|---|---|---|
| Trojan | Masum yazılım gibi görünür | Ransomware taşıyabilir |
| Worm | Ağda kendi kendine yayılır | Yayılımı hızlandırabilir |
| Spyware | Bilgi toplar | Kimlik bilgisi çalabilir |
| Keylogger | Tuş vuruşlarını kaydeder | Yönetici şifresi çalabilir |
| Ransomware | Dosya/sistem şifreler | Fidye talep eder |
Trojan Nedir
Trojan, kendini yararlı veya zararsız bir program gibi gösteren kötü amaçlı yazılımdır. Kullanıcı bir dosyayı açtığında, crack yazılım kurduğunda veya sahte bir uygulama indirdiğinde trojan sisteme yerleşebilir.
Ransomware saldırılarında trojanlar çoğu zaman ilk kapıyı açan bileşen olur. Saldırgan önce trojan ile sisteme erişir, ardından ransomware yükünü çalıştırır. Bu yüzden yalnızca dosya uzantısına bakmak güvenlik için yeterli değildir.
Trojan Riskini Azaltma
- Lisanssız yazılım ve crack araçlardan uzak durun.
- E-posta eklerini sandbox veya güvenlik taramasından geçirin.
- Kullanıcı hesaplarını yönetici yetkisiyle kullanmayın.
- Bilinmeyen kaynaklardan indirilen kurulum dosyalarını çalıştırmayın.
Ransomware Virus
Ransomware virus ifadesi halk arasında sık kullanılsa da teknik olarak her ransomware “virüs” değildir. Virüs, kendini başka dosyalara ekleyerek çoğalan özel bir malware türüdür. Ransomware ise genellikle dosya şifreleme ve fidye talebi davranışıyla tanımlanır.
Bu ayrımı bilmek önemlidir çünkü temizlik yöntemi tehdidin türüne göre değişebilir. Bir ransomware saldırısında yalnızca zararlı dosyayı silmek yetmeyebilir; saldırganın bıraktığı arka kapılar, zamanlanmış görevler ve ele geçirilmiş hesaplar da incelenmelidir.
Fidye Virüsü Nedir
Fidye virüsü, kullanıcıların ransomware için kullandığı yaygın Türkçe ifadedir. Dosyaları kilitleyen, ekranı engelleyen veya işletim sistemine erişimi kısıtlayan zararlı yazılımları anlatmak için kullanılır.
Bazı fidye virüsleri sadece ekran kilidi gösterir ve dosyaları şifrelemez. Daha tehlikeli türler ise güçlü şifreleme algoritmalarıyla dosyaları erişilemez hale getirir. Bu durumda sağlıklı yedek yoksa kurtarma ihtimali ciddi şekilde düşer.
Ransomware Nasıl Temizlenir
Ransomware temizliği, önce yayılımı durdurmayı, sonra zararlı bileşenleri kaldırmayı ve son olarak verileri güvenli kaynaktan geri yüklemeyi gerektirir. Aceleyle bilgisayarı yeniden başlatmak, diski biçimlendirmek veya rastgele araçlar çalıştırmak delilleri kaybettirebilir.
İlk müdahale adımları:
- Cihazı ağdan ayırın.
- Wi-Fi, Ethernet ve VPN bağlantılarını kapatın.
- Harici diskleri ve paylaşımlı klasörleri devre dışı bırakın.
- Fidye notunu ve şifrelenmiş dosya örneklerini saklayın.
- Sistem imajı veya disk kopyası alın.
- Güvenilir güvenlik araçlarıyla analiz yapın.
- Temiz yedekten geri dönüş planlayın.
Uyarı: Şifrelenmiş dosyaların üzerine yeni dosya yazmak veya kontrolsüz temizleme yapmak kurtarma ihtimalini azaltabilir.
Fidye Yazılımı Temizleme
Fidye yazılımı temizleme sürecinde amaç yalnızca zararlı yazılımı silmek değildir; saldırının kaynağını bulmak ve tekrar bulaşmayı önlemektir. Temizlenen sistem, açık kapı kapatılmadan ağa geri alınırsa aynı saldırı yeniden yaşanabilir.
Temizlikte kontrol edilmesi gereken noktalar:
- Başlangıç programları
- Zamanlanmış görevler
- Yetkisiz kullanıcı hesapları
- RDP/VPN erişim kayıtları
- PowerShell geçmişi
- Şüpheli servisler
- Paylaşımlı klasör izinleri
- Firewall ve NAT kuralları
| İşlem | Neden Önemli? | Dikkat Edilecek Nokta |
|---|---|---|
| Ağdan ayırma | Yayılımı durdurur | Tüm bağlantılar kesilmeli |
| Log inceleme | İlk girişi bulur | VPN, RDP, mail logları incelenmeli |
| Zararlı temizliği | Aktif tehdidi kaldırır | Güvenilir araç kullanılmalı |
| Yedekten dönüş | Veriyi geri getirir | Yedek temiz olmalı |
| Kök neden analizi | Tekrarı önler | Açıklar kapatılmalı |
Ransomware Çözümü
Ransomware çözümü, saldırı öncesi hazırlık, saldırı anı müdahale ve saldırı sonrası iyileştirme adımlarından oluşur. Tek başına antivirüs, firewall veya yedekleme sistemi yeterli kabul edilmemelidir; çözüm katmanlı güvenlik mimarisiyle kurulmalıdır.
Etkili bir çözüm planı şu bileşenleri içermelidir:
- Kritik varlık envanteri
- Düzenli ve test edilmiş yedekleme
- Sıfır güven yaklaşımı
- MFA zorunluluğu
- Ağ segmentasyonu
- EDR veya gelişmiş uç nokta koruması
- Merkezi loglama
- Olay müdahale prosedürü
- Kullanıcı farkındalık eğitimleri
Ödeme Yapmak Çözüm Mü?
Fidye ödemek teknik bir çözüm değildir. Saldırganın anahtarı vereceği, verdiği aracın çalışacağı veya verileri yayınlamayacağı garanti edilemez. Ayrıca ödeme sonrası aynı kurumun tekrar hedef alınma riski de vardır.
Ransomware Korunma
Ransomware korunma, saldırganın sisteme girmesini zorlaştırmak ve girse bile etkisini sınırlamak üzerine kurulmalıdır. En güçlü strateji, tek bir ürüne güvenmek yerine güvenlik kontrollerini birbirini tamamlayacak şekilde tasarlamaktır.
Pratik korunma önerileri:
- Yönetici hesaplarında MFA kullanın.
- RDP’yi internete doğrudan açmayın.
- VPN erişimlerini IP, ülke ve cihaz bazlı sınırlayın.
- Yedekleri offline veya immutable yapıda tutun.
- Dosya sunucularında yetkileri minimumda tutun.
- Sunucu ve firewall güncellemelerini geciktirmeyin.
- Bulut IAM rollerini düzenli gözden geçirin.
- Yazılım projelerinde dependency taraması yapın.
- Kritik sistemlerde uygulama allowlist kullanın.
| Koruma Katmanı | Bireysel Kullanıcı | Şirket / Sunucu Ortamı |
|---|---|---|
| Yedekleme | Harici disk + bulut yedek | Immutable backup + test restore |
| Erişim güvenliği | Güçlü şifre + MFA | PAM, least privilege, SSO |
| Ağ güvenliği | Modem/firewall kuralları | Segmentasyon, IDS/IPS |
| Uç nokta | Antivirüs | EDR/XDR |
| İzleme | Temel uyarılar | SIEM, log korelasyonu |
Ransomware Nədir
Ransomware nədir sorusunun Türkçe karşılığı “fidye yazılımı nedir?” sorusudur. Azerbaycan Türkçesinde de benzer şekilde, faylları şifrələyən və istifadəçidən fidyə tələb edən zərərli proqram kimi tanımlanabilir.
Kavram aynı tehdidi ifade eder: sistemə sızan zərərli proqram faylları kilidləyir, istifadəçiyə fidyə mesajı göstərir və ödəniş tələb edir. Korunma tarafında güçlü yedekleme, güncel sistemler ve güvenli erişim politikaları yine en önemli başlıklardır.
Sıkça Sorulan Sorular
Ransomware bulaştığını nasıl anlarım?
Dosyalarınızın uzantısı aniden değiştiyse, klasörlerde fidye notu belirdiyse veya belgeler açılmıyorsa ransomware bulaşmış olabilir. Ayrıca sistemde olağan dışı yavaşlama, güvenlik yazılımının kapanması, paylaşımlı klasörlerde toplu dosya değişikliği ve bilinmeyen süreçlerin çalışması da işaret sayılır. Böyle bir durumda cihazı hemen ağdan ayırmak ve rastgele temizleme araçları çalıştırmadan önce durumu belgelemek gerekir.
Ransomware dosyaları geri getirilebilir mi?
Dosyaların geri getirilip getirilemeyeceği ransomware türüne, kullanılan şifreleme yöntemine ve yedek durumuna bağlıdır. Bazı eski veya hatalı tasarlanmış fidye yazılımları için ücretsiz decryptor araçları bulunabilir. Ancak modern ransomware ailelerinde güçlü şifreleme kullanıldığı için anahtar olmadan dosyaları çözmek çoğu zaman mümkün değildir. En güvenilir kurtarma yöntemi, saldırıdan etkilenmemiş temiz ve test edilmiş yedeklerden geri dönmektir.
Fidye ödemek mantıklı mı?
Fidye ödemek genellikle önerilmez çünkü dosyaların kesin açılacağına dair garanti yoktur. Saldırgan ödeme aldıktan sonra iletişimi kesebilir, hatalı decryptor gönderebilir veya verileri yine de yayınlayabilir. Ayrıca ödeme, aynı hedefin tekrar saldırıya uğrama riskini artırabilir. Kurumlar için doğru yaklaşım; hukuki, teknik ve operasyonel değerlendirme yaparak güvenlik uzmanlarıyla hareket etmek ve öncelikle yedeklerden kurtarma seçeneklerini incelemektir.
Antivirüs ransomware’i durdurur mu?
Antivirüs bazı ransomware örneklerini durdurabilir; ancak tek başına yeterli değildir. Yeni varyantlar imza tabanlı kontrolleri atlatabilir veya meşru sistem araçlarını kullanarak şifreleme işlemi yapabilir. Bu nedenle davranış analizi yapan EDR çözümleri, uygulama kontrolü, güçlü yedekleme ve ağ segmentasyonu daha sağlam bir savunma sağlar. Antivirüs temel katman olarak değerlidir, fakat tüm güvenlik mimarisinin yerine geçmez.
Ransomware en çok nasıl bulaşır?
Ransomware en sık oltalama e-postaları, zararlı ekler, sahte fatura dosyaları, crack yazılımlar, açık RDP servisleri ve zayıf VPN hesapları üzerinden bulaşır. Kurumsal ortamlarda ele geçirilmiş kullanıcı bilgileri de sık kullanılan giriş yollarındandır. Bulut sistemlerinde ise hatalı IAM izinleri, açık depolama alanları ve zayıf API anahtarları risk oluşturabilir. Bulaşma yolunu kapatmadan yapılan temizlik kalıcı çözüm sağlamaz.
Yedek varsa ransomware sorun olmaktan çıkar mı?
Yedek, ransomware riskini ciddi ölçüde azaltır ama tek başına yeterli değildir. Yedeklerin aynı ağda yazılabilir durumda olması saldırganın onları da şifrelemesine neden olabilir. Bu yüzden yedeklerin offline, immutable veya farklı yetkilere sahip ayrı bir ortamda tutulması gerekir. Ayrıca düzenli geri yükleme testi yapılmalıdır. Çalışmayan, eksik veya enfekte olmuş yedekler kriz anında beklenen faydayı sağlamaz.
Ransomware telefona bulaşır mı?
Evet, ransomware telefonlara da bulaşabilir; ancak masaüstü ve sunucu sistemlerine göre davranışı farklı olabilir. Mobil ransomware genellikle ekran kilitleme, dosya erişimini engelleme veya sahte güvenlik uyarıları gösterme şeklinde çalışır. Android cihazlarda bilinmeyen kaynaklardan APK yüklemek önemli bir risktir. iOS tarafında risk daha düşük olsa da oltalama bağlantıları, hesap ele geçirme ve bulut verilerine erişim hâlâ dikkate alınmalıdır.
Format atmak ransomware’i temizler mi?
Format atmak aktif zararlı yazılımı kaldırabilir, ancak her zaman yeterli bir olay müdahale yöntemi değildir. Öncelikle saldırının nasıl gerçekleştiği, hangi hesapların ele geçirildiği ve ağdaki başka cihazların etkilenip etkilenmediği anlaşılmalıdır. Format sonrası aynı zayıf şifre, açık RDP veya enfekte yedek kullanılırsa saldırı tekrarlanabilir. Kurumsal sistemlerde format yerine kontrollü imaj alma, analiz ve güvenli geri dönüş tercih edilmelidir.
Ransomware’den korunmak için en önemli üç adım nedir?
En önemli üç adım; MFA kullanmak, sağlam yedekleme yapmak ve sistemleri güncel tutmaktır. MFA, ele geçirilmiş şifrelerin tek başına kullanılmasını zorlaştırır. Sağlam yedekleme, şifrelenen verilerin geri döndürülebilmesini sağlar. Güncel sistemler ise bilinen açıkların istismar edilmesini azaltır. Bunlara ek olarak firewall kuralları, EDR, kullanıcı farkındalığı ve ağ segmentasyonu savunmayı güçlendirir.
Ransomware küçük işletmeleri hedef alır mı?
Evet, küçük işletmeler ransomware saldırılarında sık hedef olur. Çünkü genellikle sınırlı güvenlik bütçesi, zayıf yedekleme disiplini ve dışarı açık servisler bulunur. Saldırganlar için küçük işletmeler kolay erişilebilir hedefler olabilir. Basit ama doğru önlemlerle risk büyük ölçüde azaltılabilir: RDP kapatma, MFA, düzenli yedek, güncel firewall, güçlü parola politikası ve temel log takibi başlangıç için etkilidir.

Yorumlar (0)